


Pulumi 详解:面向 DevOps 的现代基础设施即代码工具
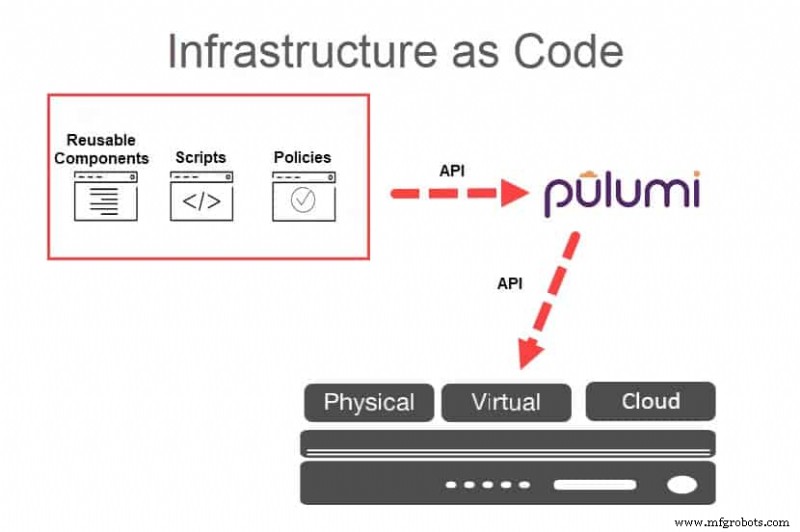
基础设施即代码 是 DevOps 落地的基石,没有 IaC 就无法构建高效、可复现、可扩展的交付流水线。Pulumi 作为新一代 IaC 工具,凭借“通用编程语言 + 多云原生 + 强类型 SDK”三大创新,重塑了基础设施定义与管理体验。
IaC 演进历程:从手工运维到代码化交付
早期运维需手工登录控制台点击创建资源,配置漂移、环境不一致、扩展困难、人为失误频发。虚拟化与云计算简化了资源获取,但控制台点击操作在百/千节点规模下依然不可行。IaC 通过声明式/命令式代码描述目标状态,引擎自动收敛实际状态,实现:
- 版本控制:基础设施变更可审计、可回滚、可代码评审
- 自动化交付:CI/CD 流水线中原子化部署环境
- 多环境一致性:开发/测试/生产环境共享同一代码库,仅参数差异
- 规模化管理:单次执行管理数万资源跨区域/跨账号/跨云厂商
Pulumi 核心差异化:真正的编程语言,而非 DSL
Terraform 使用 HCL 领域特定语言(DSL),学习曲线陡峭、复用能力弱、条件/循环/函数表达受限。Pulumi 突破性地支持主流通用编程语言:
- TypeScript / JavaScript (Node.js)
- Python
- Go
- .NET (C#, F#, VB.NET)
- Java (预览版)
- YAML (仅作配置导入)
核心优势:
- 复用软工最佳实践:模块化、单测、CI/CD、IDE 智能提示、重构工具、包管理器
- 原生表达动态逻辑:循环创建资源、条件判断、动态查询外部 API、引用共享库
- 零门槛上手:开发者无需学新语言,现有技能直接迁移
- 类型安全:编译期捕获拼写错误、类型不匹配、属性缺失
Pulumi 架构原理:语言中立、云中立的执行引擎
三大核心组件协同工作:
- Language Host:运行用户程序,解析资源定义,注册至部署引擎
- Deployment Engine:构建资源依赖图,Diff 计算目标状态与当前状态差异,并行执行 Create/Update/Delete/Replace 操作
- Resource Providers:插件化适配各云厂商 API(AWS、Azure、GCP、Kubernetes、PhoenixNAP Bare Metal Cloud 等 100+),自动下载匹配版本
执行流程:pulumi up → Language Host 运行代码生成期望状态 → Engine 计算 Diff → Provider 调用云 API 收敛状态 → 状态文件持久化至后端(Pulumi Service / 本地 / S3 / Azure Blob / GCS / Consul 等)。
Pulumi 八大核心特性
1. 开源免费(个人无限量)
核心引擎、CLI、SDK 全部 Apache 2.0 开源。团队协作、策略即代码、SSO、审计日志等企业特性需订阅 Pulumi Cloud/Enterprise。
2. 多语言原生支持
不写一行 YAML/HCL。TypeScript 强类型首选,Python 数据工程友好,Go 高性能并发,C# 企业级生态无缝衔接。
3. 真·多云原生
同一代码库管理 AWS EC2、Azure AKS、GCP Cloud Run、Kubernetes CRD、PhoenixNAP 裸金属、Cloudflare DNS、Datadog Monitor 等异构资源。Provider 生态覆盖 100+ 云与 SaaS 服务。
4. 功能强大的 CLI
pulumi new/up/preview/destroy/stack/import/export/state 覆盖全生命周期。支持 Linux/macOS/Windows,CI/CD 原生集成。
5. 云对象模型
统一编程模型抽象云资源:new aws.ec2.Instance(...) 即定义资源,Inputs/Outputs 类型安全,Output 依赖自动推导,支持 apply() 转换。
6. Stack 环境隔离
Stack 是同一 Project 的独立实例(dev/staging/prod/feature-xyz),各自拥有独立状态文件、配置值、加密密钥。命令行 pulumi stack select 秒级切换。
7. 组件资源复用
ComponentResource 封装最佳实践模式(如:标准化 VPC、带监控的 EKS 集群、合规存储桶),发布为 npm/PyPI/NuGet 包,跨项目/团队/组织复用,消除复制粘贴。
8. 统一架构治理
Policy as Code (OPA/Rego) 在预览阶段强制合规;CrossGuard 策略包覆盖安全、成本、命名规范;ESC (Environments, Secrets, Configuration) 统一管理环境变量与密钥。
快速上手:5 分钟部署第一个 S3 存储桶
# 1. 安装 CLI
curl -fsSL https://get.pulumi.com | sh

# 2. 登录后端 (免费 Pulumi Service)
pulumi login

# 3. 创建项目
mkdir my-bucket && cd my-bucket
pulumi new aws-python  # 或 aws-typescript/go/csharp

# 4. 编写 __main__.py
import pulumi
from pulumi_aws import s3

bucket = s3.Bucket('my-bucket',
    versioning=s3.BucketVersioningArgs(enabled=True),
    server_side_encryption_configuration=s3.BucketServerSideEncryptionConfigurationArgs(
        rule=s3.BucketServerSideEncryptionConfigurationRuleArgs(
            apply_server_side_encryption_by_default=s3.BucketServerSideEncryptionConfigurationRuleApplyServerSideEncryptionByDefaultArgs(
                sse_algorithm="AES256"
            )
        )
    )
)

pulumi.export('bucket_name', bucket.id)

# 5. 预览并部署
pulumi up  # 确认后部署
Pulumi vs Terraform:如何抉择?
| 维度 | Pulumi | Terraform |
|---|---|---|
| 语言 | 通用编程语言 (TS/Py/Go/.NET/Java) | HCL (DSL) |
| 类型系统 | 编译期强类型 | 运行时动态类型 |
| 复用机制 | 函数/类/包管理器 | Module + 输入变量 |
| 动态逻辑 | 原生循环/条件/外部 API 调用 | count/for_each/dynamic block 受限 |
| 状态管理 | 多后端、加密、锁机制同 Terraform | 成熟稳定、生态工具丰富 |
| Provider 生态 | 100+,共享 Terraform Provider 协议 | 3000+,最全 |
| 学习曲线 | 开发者极低,运维需补语言基础 | 运维友好,开发者需学 HCL |
| 企业特性 | Pulumi Cloud (策略、ESC、洞察) | Terraform Cloud/Enterprise (Sentinel、Run Tasks、私有注册表) |
建议:团队以开发者为主、追求类型安全、需复杂动态逻辑、重软工规范 → Pulumi;团队以运维为主、依赖海量 Provider、偏好声明式 DSL、需成熟生态工具链 → Terraform。两者可通过 pulumi import / terraform import 互操作,亦可共存。
结语
Pulumi 将 IaC 从“配置描述”提升为“软件工程”,让基础设施享受与应用代码同等的开发体验、测试保障、复用机制与治理能力。云原生时代,选择 Pulumi 意味着选择用您最熟悉的语言,以应用开发的严谨标准构建、演进、治理跨云基础设施。
云计算