


IoT安全深度剖析:Mirai、Stuxnet等网络攻击解剖与防御策略
编者按:保护IoT不仅关乎各应用数据流与软件完整性,更关乎依赖这些应用的企业资源安全。IoT安全是复杂挑战,需系统性方法识别威胁与实施有效缓解。
改编自《物联网架构师指南》,作者Perry Lea。
第12章 IoT安全
IoT网络攻击解剖
网络安全领域广袤,本章聚焦三个代表性IoT攻击向量,展示跨硬件、网络、协议、云组件、操作系统的威胁广度。理解这些攻击模式,架构师可设计弹性防御。
- Mirai:史上最具破坏力DDoS战役,源自全球不安全IoT设备组建僵尸网络。
- Stuxnet:国家级网络武器,靶向工业SCADA PLC,导致伊朗核离心机不可逆损坏。
- 链式反应:研究型PoC,演示简单LED灯如何在无互联网连接下攻陷PAN级网络。
剖析这些威胁,设计师可选型适当技术与流程预防同类事件。
Mirai深度解剖
Mirai 2016年8月现世,感染Linux基IoT设备组建僵尸网络发动巨型DDoS。高调受害者:安全博客Krebs on Security、DNS提供商Dyn、电信运营商Lonestar Cell等。Dyn瘫痪时,索尼PlayStation、Amazon、GitHub、Netflix、PayPal、Reddit、Twitter等服务连环受冲击。
峰值期感染约60万设备,主为IP摄像头、DVR、路由器、VoIP电话、打印机、机顶盒。恶意软件三阶段传播:
- 发现:异步TCP SYN扫描SSH/Telnet端口23/2323,黑名单340万IP(美邮政、惠普、国防部等)。扫描速率均值250 bytes/s,适配受限IoT设备。
- 凭证暴力破解:尝试62组用户名/密码组合。成功登录上报C2服务器。
- 感染与持久化:加载器识别目标架构(32位ARM/MIPS/x86)部署专用载荷。终止端口22/23竞争进程,加载器混淆后删除避免检测。僵尸休眠待C2指令。
Mirai DDoS手段含SYN洪水、GRE IP网络洪水、STOMP洪水、DNS洪水。五个月执行15,194条攻击指令针对5,042站点,峰值623 Gbps——史上最强DDoS纪录。
点击放大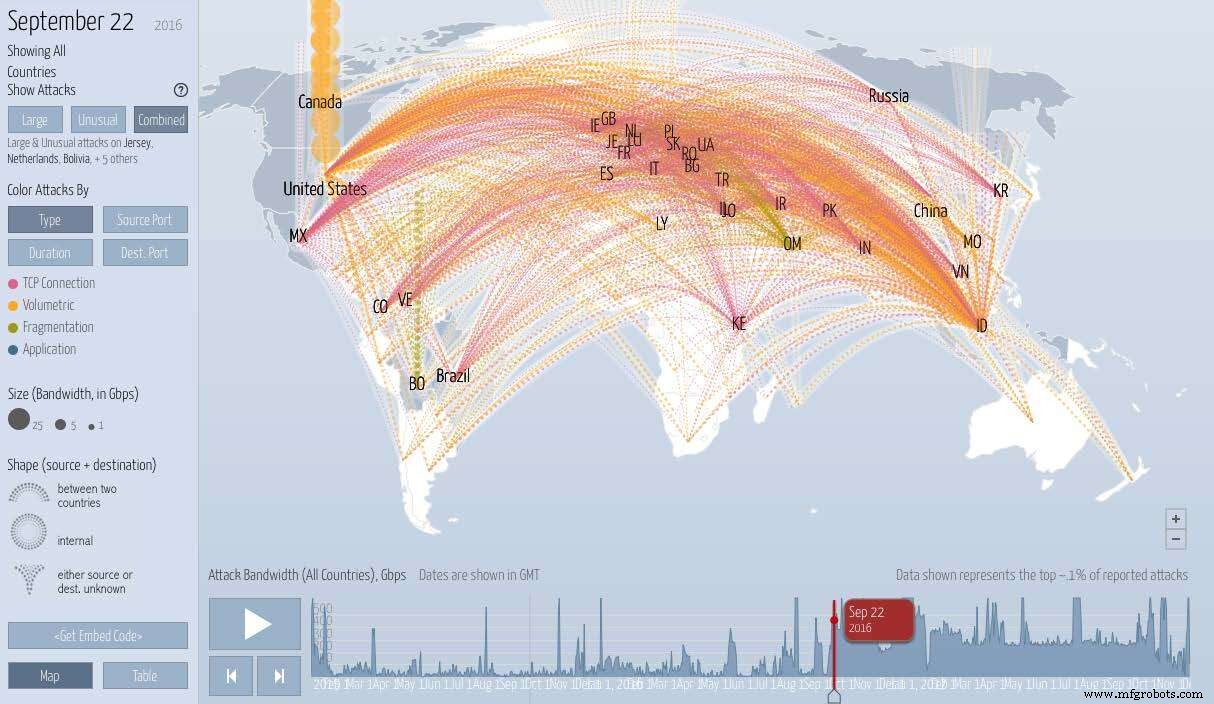
Mirai DDoS攻击Krebs on Security网站视图;来源www.digitalattackmap.com
Stuxnet深度解剖
Stuxnet是首个有记录的旨在永久破坏他国工业基建的网络武器。蠕虫靶向西门子S7-300 PLC控制关键SCADA系统。载荷设计为改变工业设备电机转速——具体为泵与铀浓缩离心机,通过修改从属变频驱动器在807Hz与1210Hz运行参数实现。
Stuxnet精妙在于多阶段零日漏洞利用、Rootkit能力、精准重编PLC逻辑导致灾难性故障却不触发操作员警报。
继续阅读本文第二页 >>
物联网技术