


保护您的 IoT 产品:防范黑客攻击的实战指南
物联网安全复杂且风险极高。一旦发生泄露,黑客劫持现实世界的物理设备可能危及人命,而物理设备本身也成为新的攻击载体。如何在技术栈的每一层为产品构建防护盾?
想象一下:周日清晨你正品着咖啡,新闻突然报道某联网设备被劫持,而这正是你打造的产品。你意识到一个隐蔽缺陷被利用了。现实是,“这事不会发生在我身上”的侥幸心理极其危险。
在 IoT 时代之前,攻击者主要窃取数据——身份盗窃、信用卡欺诈或拒绝服务攻击。如今,网络攻击可直接操控物理系统,甚至导致伤亡。
- 电梯困住所有乘客
- 自动驾驶汽车行驶中被接管
- 飞机涡轮控制器被强制故障
- 工厂机械臂异常运动
- 智能家居门锁被入侵者打开
- 医院设备被攻破,危及患者生命
IoT 安全漏洞可危及人命安全。
安全必须融入产品的 DNA,而非事后补丁。作为可能非安全专家的产品经理,关键在于评估 IoT 技术栈每层的风险,并制定可执行的路线图。
在 IoT 技术栈的每一层评估安全
安全范畴广泛,但按技术栈分层后变得可控。通过评估物理设备、嵌入式软件、通信、云平台和应用层的风险,可优先应对最关键的威胁。
相关阅读: 用 IoT 决策框架掌控您的 IoT 战略。
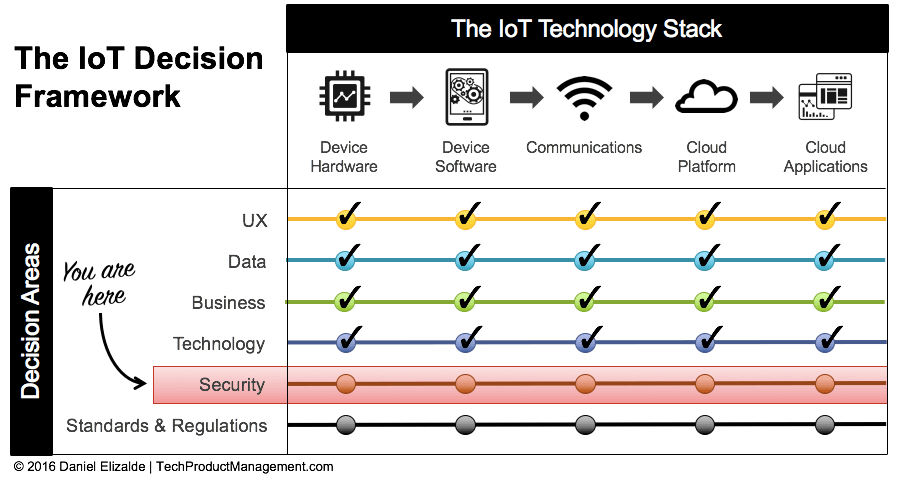
需重点关注两大核心攻击载体:
- 设备层面的物理篡改
- 嵌入式软件、通信、云端及应用层的网络安全
1. 防范物理篡改
数百万设备密集部署,物理接触成为诱人的攻击面。某医院在网络安全上投入巨资,却发现特洛伊木马通过护士安卓手机使用的 USB 口渗透进来。
物理篡改可能通过暴露端口、断电、盗窃或拆卸元件实施。请为设备建立威胁模型:
- 恶意者获得物理访问权后能造成何种破坏?
- 能否借此植入后门,渗透您的网络或客户系统?
- 可采取哪些防护——加锁外壳、防拆封条、远程禁用?
具体缓解措施:
- 移除或加固所有物理接口
- 采用访问控制机制(键盘、生物识别或 RFID)
- 设计为安装在受保护位置(机房、高处天花板)
2. 防范网络安全攻击
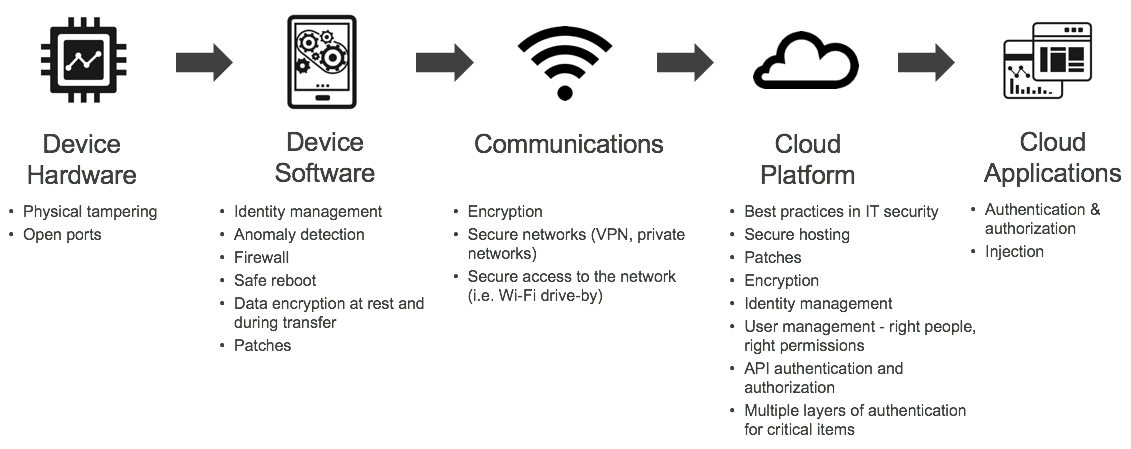
传统网络安全原则——加密、安全认证、基于角色的访问控制——适用于所有非物理层。因这些层常由不同团队开发,产品经理的职责是强制一致性并协调风险评估。
与工程负责人逐层梳理 IoT 技术栈,识别各层漏洞并规划缓解方案。典型计划如下:
核心要点
产品经理的使命不是成为安全大师,而是将安全嵌入技术栈每一层。用 IoT 决策框架暴露短板,打造随时间演进的防御策略。
请记住,安全是持续旅程。新漏洞每天涌现,须保持主动姿态——定期更新固件、监控威胁情报、审计第三方组件。
后续文章将涵盖内部威胁缓解——如何保护产品免受组织内部引入的漏洞影响。订阅以获取最新资讯(邮箱绝不共享,随时可退订)。
若本指南对您有帮助,请分享给您的网络!
物联网技术