


五大云部署模型全景解析:公有、私有、VPC、社区、混合云选型指南
云部署模型决定了资源归属、访问控制、安全边界、成本结构、运维责任与扩展能力。五大模型——公有云、私有云、虚拟私有云 (VPC)、社区云、混合云——各有甜点与痛点。本文提供多维对比矩阵、优劣势深度剖析、决策清单,助您精准匹配业务需求。
云部署模型定义与核心维度
云部署模型 = 基础设施所有权 + 访问边界 + 管理责任 + 网络拓扑 + 安全域划分。五大模型本质是“资源独享度”与“管理外包度”的不同组合。
五大模型九维度对比矩阵
| 维度 | 公有云 | 私有云 | VPC | 社区云 | 混合云 |
|---|---|---|---|---|---|
| 部署难度 | 极低,厂商全托管 | 极高,自建全栈 | 低,厂商托管隔离层 | 中,共建共治 | 高,多环境互联互通 |
| 运维复杂度 | 极低,仅管应用层 | 高,需全栈运维团队 | 低,厂商管基础设施 | 中,成员分担或联合运维 | 高,需统一控制面/编排/策略 |
| 数据控制权 | 弱,厂商掌握物理层 | 极强,全栈自主 | 弱,逻辑隔离仅在厂商层面 | 强 (成员协同治理) | 极强 (核心数据留私有/专有) |
| 可靠性 | 依赖厂商 SLA,大规模故障影响面广 | 自建高可用,团队能力决定上限 | 同公有云,受厂商故障域影响 | 依赖社区架构设计 | 可设计跨环境多活,最高可用性 |
| 弹性伸缩 | 受配额限制,理论无限 | 受硬件采购/机房电力限制 | 同公有云,但配额独立 | 固定容量上限,扩容需成员共识 | 强,公有云作弹性池 (Cloud Bursting) |
| 安全隐私 | 多租户共享,不适合高敏感数据 | 物理隔离,满足最高等级合规 | 逻辑隔离,不满足强物理隔离要求 | 成员间隔离 + 共同合规基线 | 分级保护:核心私有、非核心公有 |
| 定制灵活度 | 低,标准化产品目录 | 极高,硬件/内核/网络全可控 | 中,网络/安全策略可定制 | 中低,预置行业标准模板 | 极高,按应用分层定制 |
| 成本结构 | 纯 OpEx,单价最低,规模大易失控 | 高 CapEx + OpEx,长期 TCO 可优 | 中等,溢价 10-30% 含隔离费 | 成员分摊 CapEx,单位成本降 | 优于私有云,高于公有云,边际成本可控 |
| 自有硬件需求 | 无 | 推荐自有 (含托管) | 无 | 无/可选 | 可选 (核心层自有/托管) |
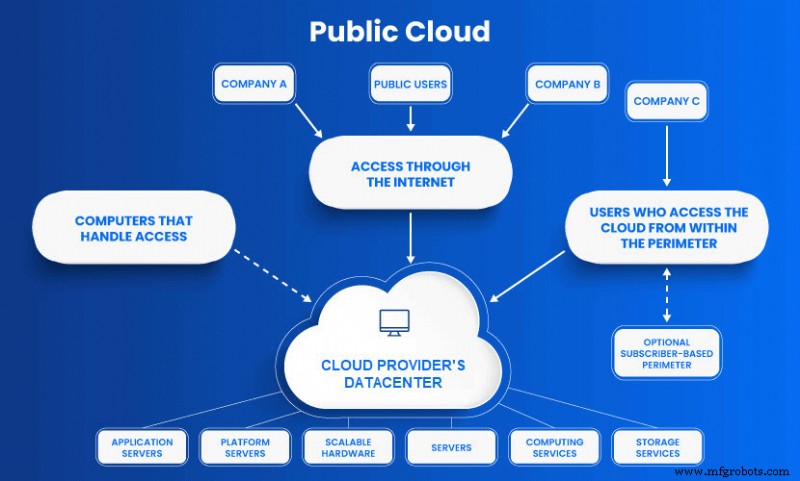
公有云:规模经济的标准化服务
优势
- 零门槛启动:注册即用,无硬件采购、机房建设、网络规划
- 按需付费:秒级计费、抢占式实例 90% 折扣、节省计划 30-70% 折扣
- 全球覆盖:30+ Region、100+ AZ、边缘节点,就近部署低延迟
- 服务丰富:200+ 托管服务 (数据库/AI/IoT/区块链/量子),创新零门槛
劣势
- 多租户风险:侧信道攻击、Hypervisor 逃逸、共享硬件性能抖动
- 合规边界:数据物理位置不完全可控、执法取证风险、跨境传输合规复杂
- 厂商锁定:专有 API、数据迁移费、服务差异化迁移成本高
- 长期成本:稳态大规模负载 3-5 年 TCO 可能超自建
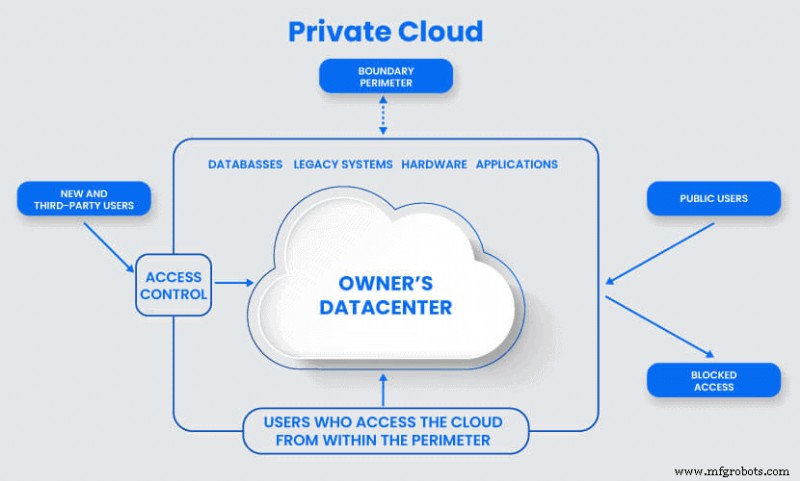
私有云:极致管控的专属领地
优势
- 数据主权绝对:物理隔离、硬件供应链可控、满足金融/政府/军工/医疗强监管
- 性能确定性:独享 CPU/内存/存储/网络,无嘈杂邻居,NUMA/大页/绑核调优
- 全栈定制:硬件型号、固件、内核参数、网络拓扑、存储引擎、安全策略
- 遗留系统零改造运行:主机、专用加速卡、老旧 OS/中间件原生支持
劣势
- 高昂前期投入:服务器/存储/网络/机房/软件许可/人员招聘培训
- 扩容周期长:采购→交付→上架→配置→验收,周/月级
- 运维负担重:硬件故障更换、固件升级、容量规划、补丁管理、24/7 值班
- 灾备建设复杂:异地机房、专线、复制软件、定期演练,投入巨大
虚拟私有云 (VPC):公有云中的逻辑专属领地
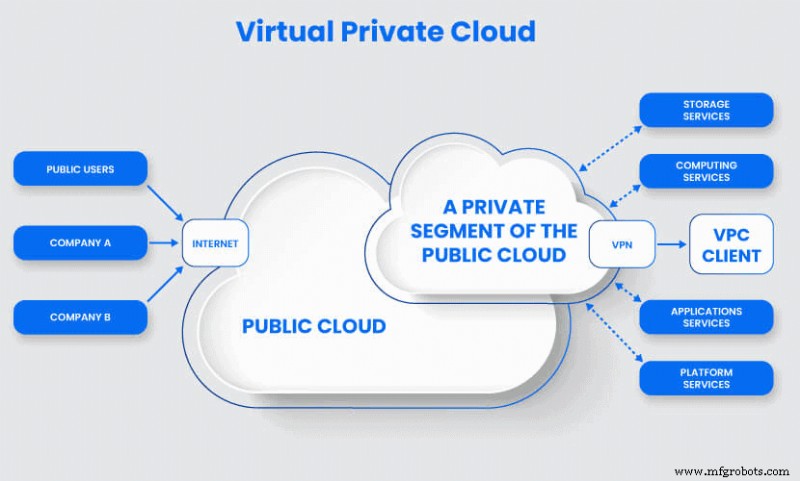
VPC = 公有云资源池中划出的逻辑隔离网络空间。用户拥有:私有 CIDR、子网路由、安全组/NACL、VPN/Direct Connect/Transit Gateway 混联、PrivateLink 私有服务访问、流日志审计。
优势
- 成本折中:仅支付隔离溢价 (10-30%),享受公有云规模经济
- 安全增强:网络级隔离、无公网 IP、私有连接本地 IDC
- 运维轻量:底层仍由厂商托管
劣势
- 非真物理隔离:底层硬件仍共享,无法满足“物理专用”硬性合规
- 故障域共享:厂商底层故障波及所有 VPC
- 定制受限:无法调整 Hypervisor/硬件/内核
社区云:志同道合者的共建共享
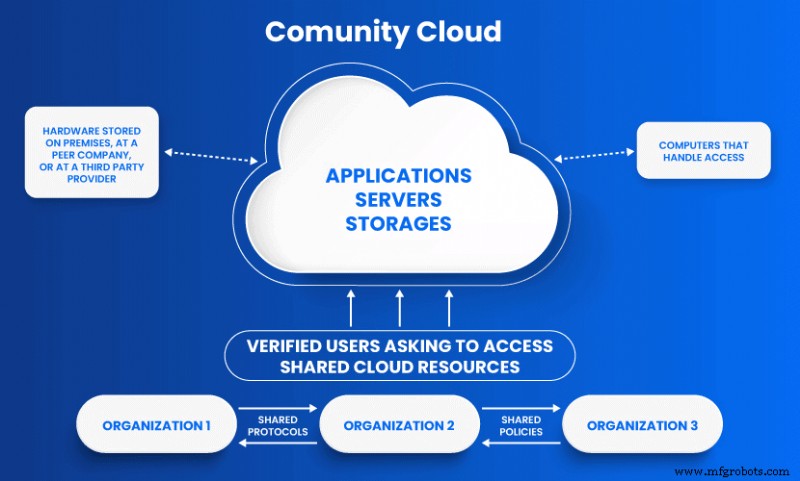
面向特定行业/联盟/监管域的多租户云。成员共享:合规基线、安全策略、治理框架、成本分摊、数据交换总线。
优势
- 合规预置:行业标准模板 (等保三级/金融云/政务云/医疗云) 开箱即用
- 成本分摊:大规模资源池建设运维成本分摊,单位成本降 30-50%
- 数据流通:标准化接口、统一认证授权、可信数据空间,打破孤岛
- 生态协同:联合创新实验室、共享算力池、联邦学习平台
劣势
- 资源争用:成员激增时配额竞争、性能干扰
- 治理复杂:多方决策、利益博弈、退出机制、知识产权归属
- 生态尚早:标准不一、互操作性差、厂商支持有限
混合云:分层分级的最优组合
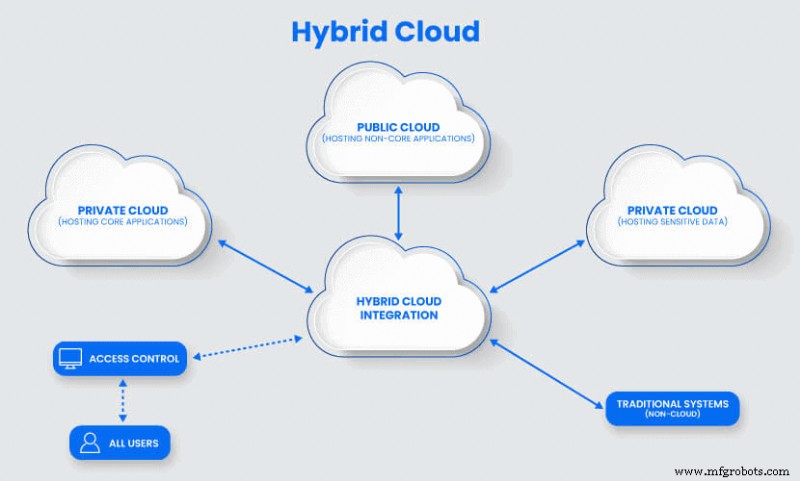
混合云 = 2 个以上部署模型 (私有/公有/VPC/社区/裸金属/边缘) 通过统一网络/安全/管理平面互联。典型拓扑:
- 核心数据层:私有云/裸金属/专有云 (核心交易、主数据、合规数据)
- 应用创新层:公有云/K8s/Serverless (微服务、AI/ML、前端、DevOps)
- 数据分析层:公有云大数据/AI 平台 (数仓、数据湖、模型训练)
- 边缘感知层:边缘节点/KubeEdge (工业物联、CDN、实时推理)
优势
- 成本最优:稳态私有、峰值公有、专用裸金属,单位成本全局最优
- 合规灵活:数据分级分域,各司其职
- 架构弹性:避免单点故障、厂商锁定、技术路线锁定
- 创新速度:新业务公有云极速验证、成熟后沉淀私有化
劣势
- 复杂度指数级:网络/安全/身份/配置/监控/部署/治理全维度倍增
- 技能要求高:K8s/网络/安全/自动化/FinOps/多云治理全栈人才稀缺
- 仅适用特定画像:业务分级明确、有跨环境需求、具备平台工程能力
决策清单:7 个关键问题锁定模型
- 数据敏感度分级:是否有法律强制要求物理隔离/境内存储/特定认证?→ 是 → 私有/专有/裸金属/社区云
- 负载特征:稳态大规模 vs 突发弹性 vs 长尾低频?→ 稳态大规模 → 私有/裸金属;突发/长尾 → 公有/Serverless
- 团队能力:是否有全栈运维/平台工程/SRE 能力?→ 无 → 公有云/SaaS/托管服务为主
- 资本预算:CapEx 预算充足吗?→ 否 → OpEx 模式公有云/VPC/社区云
- 全球化需求:需多区域就近服务?→ 是 → 公有云/混合云 (边缘)
- 遗留系统包袱:主机/专用硬件/老旧中间件占比?→ 高 → 私有/专有云保留
- 生态协作:是否有固定合作伙伴联盟、共同合规域?→ 是 → 评估社区云
企业级云采购建议
建立应用分级目录 (Tier 0/1/2/3),按“业务关键度 × 数据敏感度 × 变更频率 × 技术债务”四维评分,制定差异化部署策略:
- Tier 0 (核心交易/主数据/强合规) → 私有云/专有云/裸金属云
- Tier 1 (重要业务/中等合规/高并发) → VPC/混合云私有侧
- Tier 2 (一般业务/开发测试/创新探索) → 公有云/社区云
- Tier 3 (非核心/标准化 SaaS 可替代) → SaaS/公有云 Serverless
单一模型时代已过,混合多云是常态。关键在于:统一控制面 (CMP/IDP)、统一策略即代码、统一可观测性、统一身份与访问、统一成本治理。立即申请《云部署模型选型评估工具包》,量化您的最优组合。
云计算