


混合云架构:以内部部署控制力与公有云算力实现遗留系统现代化
混合云架构允许企业将严格受控的内部部署基础设施与公有云服务的强大算力相结合。凭借高度灵活性,混合云方案成为现代化现有及遗留应用的首选。
本文介绍混合云架构。阅读了解企业如何搭建混合系统,比单独使用公有云或私有云更有效地实现技术与业务目标。
混合云架构解析
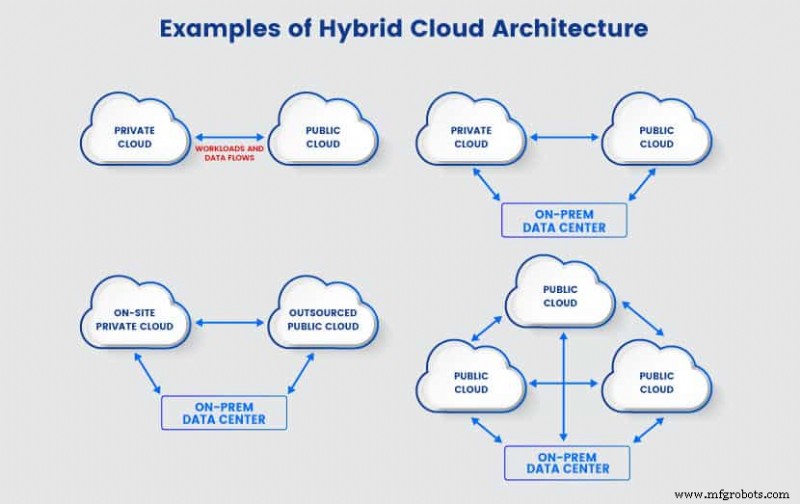
混合云架构将两种或多种不同类型的基础设施(公有云、私有云、社区云、裸金属等)绑定为单一系统,实现工作负载与数据的完全可移植。架构随业务需求而异,最常见的组合包括:
- 内部部署系统(裸金属或私有云)与公有云
- 公有云、私有云与裸金属基础设施
- 两个或多个私有云
- 两个或多个公有云
我们的公有云与私有云对比文章突出了这两种最常见云部署的核心差异。
无论具体部署如何,每个混合云架构共有四大特征:
- 网络连接: 混合云中不同环境共享相同连接,无论在私有网络内还是通过互联网。
- 全面集成: 数据与工作负载同步贯穿混合云每个组件。
- 统一管理: 团队通过单一工具管理混合部署,各环境使用相同操作系统。
- 快速资源供给: 混合云能快速供给新资源,通常通过第三方公有云实现。
组件间的连接是混合云的核心特征。混合云提供统一云计算系统,允许管理员在环境间移动服务。
若组件间无集成,则非混合系统,而是多云并行运行,属于多云形态。
设计混合架构的三大核心方面是连通性、应用现代化和云安全。
连通性
连通性与互操作性是混合云架构的核心概念。此特性实现:
- 工作负载自由移动
- 管理统一
- 流程编排
连通性水平直接影响混合云效果。以股票交易与存储应用为例理解互连重要性。如下图所示,该应用依赖私有云与公有云。
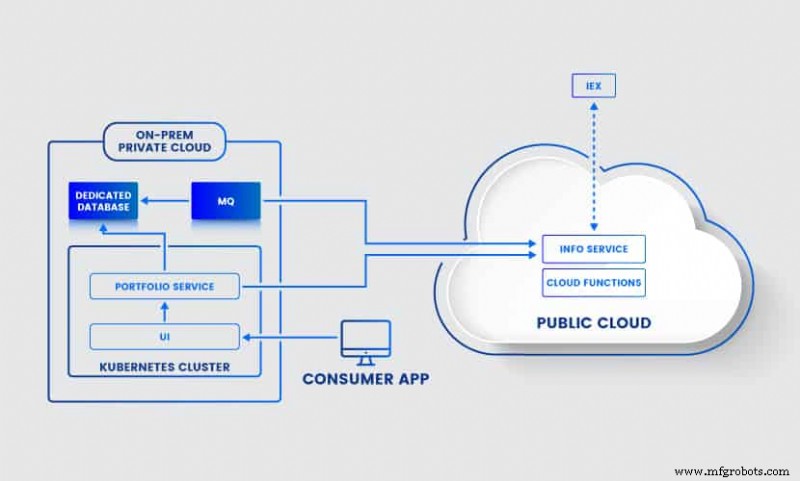
用户访问应用时,命中私有云端点,进入内部部署 Kubernetes 集群。集群包含多服务:
- 应用前端(UI)
- 消息队列服务(MQ)
- 投资组合服务
投资组合服务在私有云运行操作,但也依赖公有云任务。公有云核心服务从投资者交易所(IEX)获取股价。
MQ 服务追踪用户忠诚度等级,也需访问公有云,实时通知用户忠诚度状态或投资组合变化。
该应用要求私有云与公有云高度互联才能正常工作。工作负载在环境间流动,整个系统作为单一实体运行。私有云与公有云的连接至关重要,可通过 VPN、WAN 或 API 连接。
应用现代化
现代化单体应用并迁移至云,是混合云采用的最大挑战之一。
假设股票交易应用始于单体内部部署系统。基于 Java,包含上述公私有云架构的相同服务:
- UI
- 投资组合服务
- MQ 服务
- IEX 连接
- 内部部署数据库
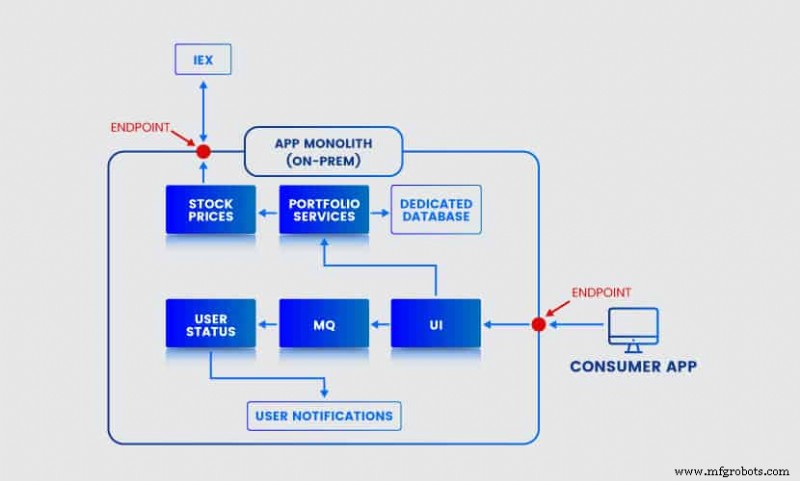
某时刻,架构师必须拆解应用并部署至云以防用户延迟。
应用拆解始于决定拆出哪些组件部署至云。某些组件更适合。示例中,将投资组合服务迁移至云会导致大量不必要网络跳转,延迟更甚。
将 UI 迁移至云是好选择。因延迟是主因,将前端部署到多地可改善用户体验。
确定迁移组件后,下一步是重构。架构师需编写胶水代码,保持服务间通信路径。重构 UI 后,将服务部署至公有云。仅引导小部分用户至云端测试新流程。
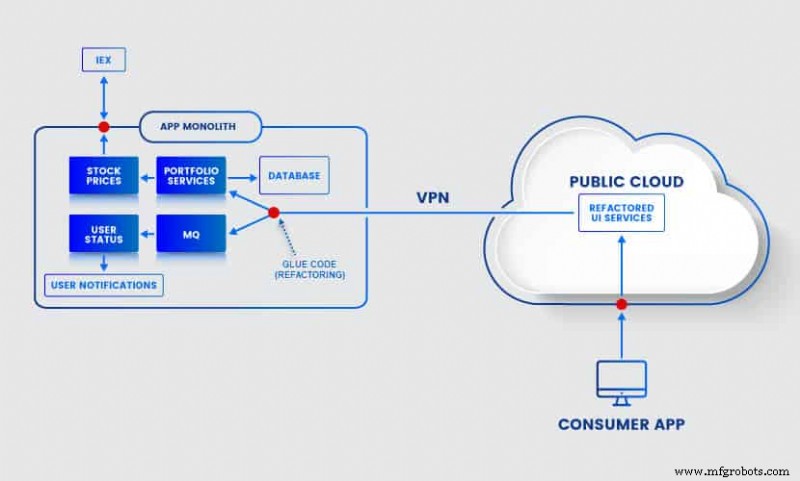
公有云部署无误后,可弃用旧 UI 部分,全量使用云端流量。随后可考虑迁移其他服务,扩展混合云架构。
混合云安全
混合系统云安全具挑战性,团队需保护不同环境及其间流动的数据。设计混合云架构时有两大安全顾虑:
- 潜在数据泄露
- GDPR、HIPAA、PCI 等严格隐私法规
起点是识别南北向和东西向网络流量带来的云安全风险。南北向流量指终端用户至数据中心或云环境的活动。东西向流量指混合云组件间的数据流动。
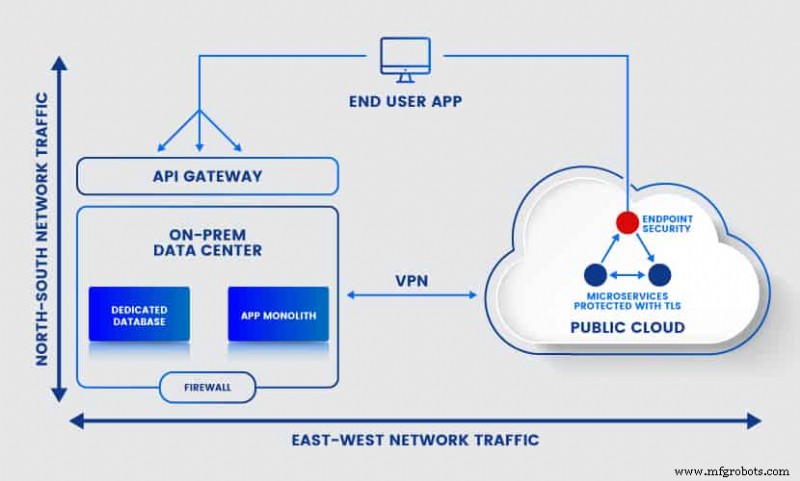
边界安全对含内部部署组件的混合云架构至关重要。无论运行裸金属数据中心或私有云,确保边界具备:
- 防火墙
- 带安全 API 网关的端点安全
- 零信任安全
公有云安全主要由提供商负责,但客户也有责任。例如,云中 Kubernetes 工作节点运行多服务,微调组件端点安全和请求认证属客户责任。
保障混合云架构东西向流量安全,需确保环境间通信安全。网络分段是保护东西向流量的好策略。制定严格策略,限制用户、管理员、进程可访问的段。
Kubernetes 环境中,微分段要求为微服务间请求设置 TLS 证书。尽早加密请求和数据(在传输中和静止时)。另一 Kubernetes 最佳实践是设置准入控制器,在初始认证后增加验证层级。
混合云架构类型
私有云各异,每个公有云提供商服务不同,无一刀切的混合方案。但每个混合云对应两种主要类型之一:传统混合云架构和现代混合云架构。
传统混合云架构
传统混合云架构专注于将数据中心转型为私有云。内部部署就绪后,团队设计与公有云的连接,创建无缝工作负载与数据流。这种统一 IT 基础设施适用于:
- 因合规需在私有云保存敏感数据的组织
- 希望迁移云增强遗留应用、提升性能的公司
- 想将现有内部部署工作负载“搬迁”至公有云以缩减数据中心占地的团队
- 希望将波动性工作负载迁移至公有云的企业
- 希望利用公有云快速启动开发测试资源的团队(对高效 DevOps 团队至关重要)
传统混合云架构通常依赖预打包解决方案或企业级中间件,整合跨环境云资源。中央控制台和统一云监控工具维护系统健康。
现代混合云架构
现代混合云架构较少关注组件间连通性,更聚焦工作负载可移植性。这样系统可无缝使用最适合任意任务的环境。
此类架构允许组织利用云原生技术,用微服务将应用拆解为更小、可复用组件。微服务确保跨不同云和厂商的一致可靠部署、管理和性能。
现代混合云架构中,公有云与私有云界限模糊。许多提供商现在提供运行在客户内部数据中心的公有云服务。传统运行在内部的私有云现在可运行于:
- 异地数据中心
- 虚拟专用网络(VPN)
- 虚拟私有云(VPC)
基础设施即代码(IaC)是现代混合云架构的重要方面。IaC 允许开发者快速按需启动新环境。
设计与构建混合云架构
设计混合云架构前,参考下列清单确保规划规避陷阱。
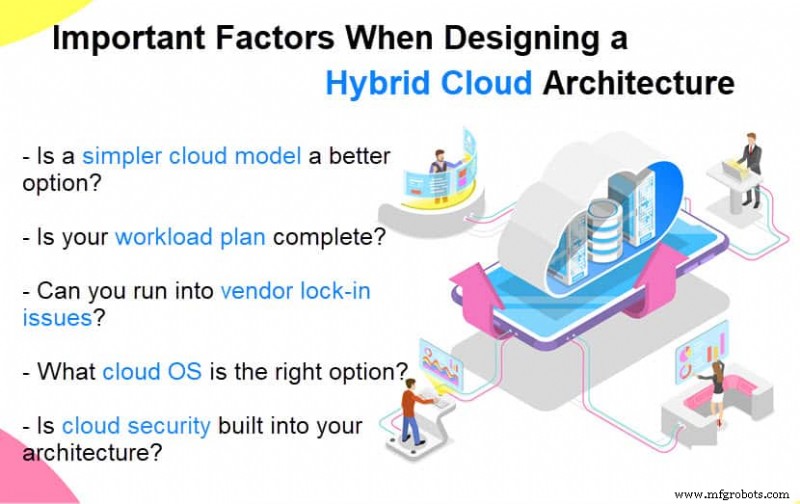
考虑更简单、更低成本的部署模型
混合云依赖复杂环境集成,适合高负载和分布式系统。若应用无强烈负载且无需流重叠,部署更简单的云模型可能更佳。
应用及用户群增长后,再考虑扩展至混合云以维持性能水平。
为工作负载制定深度规划
设计架构始于确定每个工作负载如何、在何处运行。这需要在以下三者间取得微妙平衡:
- 内部可访问性需求
- 合规要求
- 应用需求
规划各工作负载使用环境时考量因素:
- 安全级别
- 法律义务
- 服务价格
- 可访问性
- 应用要求
- 用户地理位置
若公司处理敏感数据,规划数据存储位置及访问系统。也要考虑某些遗留系统能否在云环境正常运行。
警惕供应商锁定
在无法承载工作负载的平台上构建混合云,未来将引发昂贵问题。
寻找 SaaS 合作伙伴的团队容错空间较大,但想通过 PaaS 或 IaaS 提供商构建应用的公司,必须从一开始就选对,避免严重供应商锁定。选择云服务提供商时考量:
- 服务成本
- 使用技术
- 管理工具
- 数据中心物理位置
- 服务等级协议(SLA)
- 对裸金属和私有云环境的支持
- 安全、治理和业务策略
- 服务依赖
选择合适的云操作系统
云操作系统让团队通过单一工具集监控和管理混合环境。云 OS 应简化管理、赋予敏捷性,选择适合开发者需求的软件。热门选项:
- Kubernetes
- VMware Cloud
- OpenStack
- Nutanix
基于提供正确数据管理方法的工具选择云 OS。理想情况下,OS 不应要求重新培训全体 IT 员工。
将安全内建于混合云架构
将安全控制和策略视为混合云架构的基础组件。安全不可事后诸葛亮,确保适当保护级别成为每个环境的基石。
设计过程早期就思考网络安全风险。若想从零开始考虑安全构建云系统,DevSecOps 是好方法。
应用现代化的理想云选项
混合云架构允许公司通过将云连接到现有 IT 基础设施来现代化应用。这使混合云成为任何希望使用云计算同时保持对 IT 设置严格控制的公司的理想选择。
云计算