


Silicon Labs推出Secure Vault:基于硬件的解决方案强化IoT设备安全
物联网安全面临的挑战
在物联网(IoT)安全领域,芯片厂商常面临同一个批评:设计师和制造商未将安全视为核心需求。主流理由是安全会增加成本,若非必需则不予考虑。许多设备仅在事后才加入安全措施,留下漏洞隐患。
全球法规趋严
各国政府正收紧规则。加州SB-327于2020年1月生效,欧洲ETSI标准强制要求消费级IoT网络安全,英国也在起草IoT安全新法。作为回应,厂商加强了宣传推广。
Secure Vault技术亮点
Silicon Labs本周发布面向其无线SoC的新型硬件安全方案——Secure Vault。该技术是一套综合解决方案,旨在帮助设备制造商应对日益增长的IoT威胁并满足监管要求。它已集成于Wireless Gecko Series 2平台,将软件安全功能与物理不可克隆函数(PUF)硬件相结合,降低入侵风险并保护知识产权。
Silicon Labs将Secure Vault描述为一种高性价比的无线SoC,提供优化的安全级别。其子系统——包含专用核心、总线和内存——与主处理器隔离,确保密钥管理、加密运算等关键功能受保护。这种硬件级隔离对遵循欧洲GDPR和加州SB-327的企业尤为重要。
与可信执行环境(TEE)的区别
Silicon Labs物联网安全产品营销高级总监Gregory Guez解释:“Secure Vault在硬件层面实现安全元件与客户应用的隔离,而非软件隔离。其他厂商可能提供密钥管理但存储有限,我们的基于PUF设计可在整个内存空间实现安全密钥存储。”
Secure Vault还提供防篡改加密密钥。Guez补充:“加密密钥由可配置的检测器和响应机制保护。Secure Vault的安全身份证书使制造商能证明设备真实性——这是当今IoT生态系统的基本要求。”
行业专家观点
Omdia高级网络安全分析师Tanner Johnson指出,嵌入式安全是不可妥协的要求。“仅靠软件更新无法修复源于不安全硬件的漏洞。硬件组件必须作为第一道防线,尤其是新法规针对IoT产品安全。”
四大安全支柱
Secure Vault通过安全设备身份、强健密钥管理和高级篡改检测,解决IoT安全的四大支柱:机密性、认证、完整性和隐私。
安全设备身份
解决部署后认证挑战。Silicon Labs工厂预置信任服务在芯片制造期间生成唯一设备身份证书——相当于“出生证明”,支持部署后的安全性、真实性和基于认证的健康检查。证书保证芯片终身真实性。
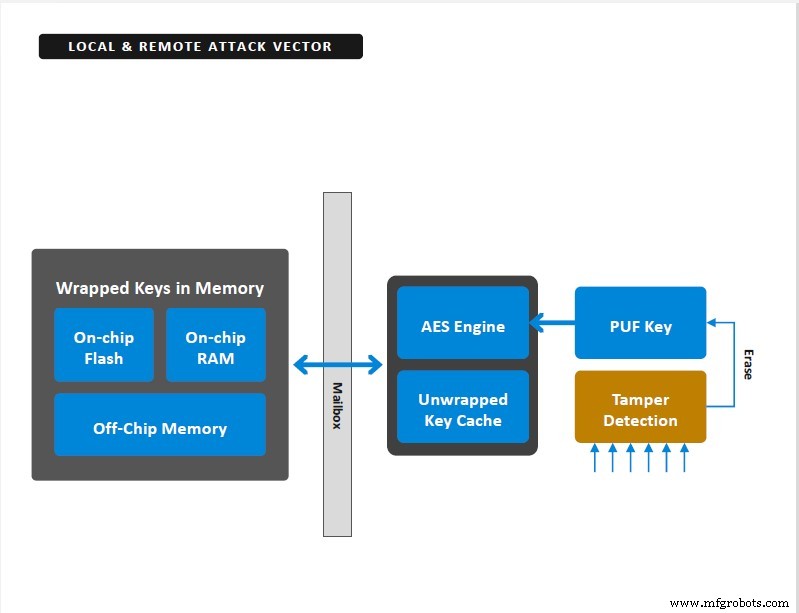
Secure Vault提供安全密钥存储,密钥通过PUF生成的主加密密钥加密(图片:Silicon Labs)
密钥保密性
设备和数据访问的关键在于密钥保密。Secure Vault将密钥与应用代码加密隔离。所有密钥使用PUF生成的主密钥加密,上电签名对每个设备唯一。主密钥在上电时生成,消除存储主密钥的需求,减少攻击面。
篡改检测
从外壳防篡改到硅级检测电压、频率、温度操纵的复杂监测。可配置的篡改响应功能让开发者在检测到异常时触发中断、复位甚至删除密钥。
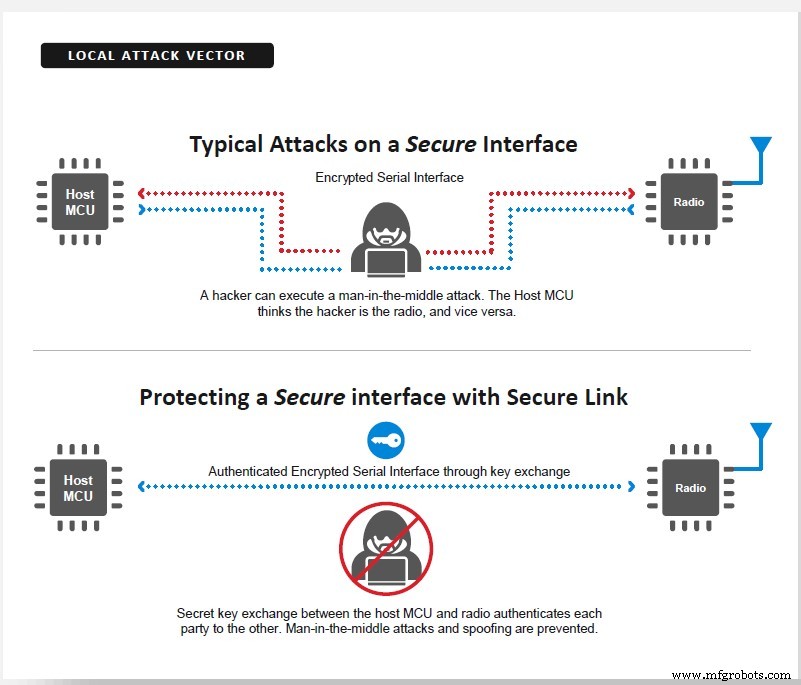
Secure Link加密微控制器与Wi-Fi芯片间的接口,防止攻击者窃取SSID或密钥(图片:Silicon Labs)
其他特性
- 防回滚保护——防止加载旧版易受攻击的固件
- Secure Link——使用每会话、每设备的Diffie-Hellman密钥交换加密微控制器-Wi-Fi接口,每次上电重新生成密钥,极大增加攻击难度
Silicon Labs目前正提供Secure Vault启用的无线SoC样片,计划于2020年第四季度末发布。
嵌入式