


从近期泄露事件汲取物联网安全教训:保护企业免受攻击
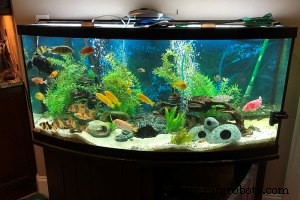
在一个意想不到的转折中,一家未具名的拉斯维加斯赌场因其物联网赋能的水族箱遭受网络攻击。一台用于监测投喂和水温的远程恒温器,成为黑客窃取敏感客户数据的入口。
物联网通过连接供应链上的设备重塑企业运营,提升效率、降低成本、解锁新产品可能。Tata Communications托管安全服务负责人Avinash Prasad指出,物联网的变革潜力只有从第一天起就将安全构建进商业模式才能充分实现。
虽然物联网设备产生的海量数据提供前所未有的洞察,但也为网络犯罪分子创造诱人的入口。Gartner报告显示,近三年近20%组织经历过至少一次基于物联网的攻击。预计到2025年全球将有750亿连接设备,网络漏洞暴露面将增加五倍。
在拥抱物联网主导时代时,必须审视广泛部署设备随之而来的威胁,并将强健安全措施编织进企业战略。以下是每个企业必须应对的三大物联网漏洞。
- 即使最简单的连接设备也可能脆弱
赌场水族箱事件说明没有设备免疫。恒温器固件允许攻击者窃取10GB个人数据,并传输至芬兰远程服务器。全球80%数据存储在私有服务器上,保护即使最基础的物联网设备对维护整体网络完整性至关重要。
- 物理安全与设备报废带来独特挑战
2018年,安全研究组织Limited Results拆解LIFX Mini White智能灯泡,发现设备以明文存储用户Wi-Fi密码、RSA私钥和root密码。虽LIFX发布固件修复,但事件凸显运行期间保护设备和确保废弃硬件安全处置的重要性。
- 工业恶意软件威胁物理安全
2018年针对沙特阿拉伯炼油厂的Triton恶意软件攻击,首次出现旨在破坏工业安全系统的网络威胁。通过禁用安全传感器,攻击者本可引发灾难性事件。虽该攻击在执行前被阻止,但它严厉警示:随着工业控制系统日益联网,其安全必须优先。
合规困境
近期英国航空、万豪酒店及多地政府机构的高曝光泄露,凸显数据保护不足可能导致欧盟《通用数据保护条例》(GDPR)重罚。万豪泄露alone暴露700万英国居民记录。
包括欧盟委员会在内的监管机构正收紧数据隐私执法。即将出台的英国物联网法规将追究制造商固有设备漏洞责任,企业也须为保护自身IT生态系统负责。
解决方案是什么?
物联网的普及将使其持续成为攻击者的利润目标。为防御不断演变的威胁,企业应采用分层防御策略,融合高级分析、机器学习和人工智能,检测所有连接设备上的异常行为。
区块链技术可去中心化控制,使网络内设备相互验证行为并向管理员警示可疑请求。与提供实时威胁情报、自动响应和合规支持的托管安全服务商合作,可提供全面安全仪表盘,赋予高管对物联网全景的完全可见性。
通过拥抱整体云原生方法——集成渗透性控制、扩展可见性和新兴技术——组织可在遵守不断演进的数据保护标准的同时,保障端到端物联网环境安全。
结论是,物联网无需恐惧。有适当防护措施,它能兑现承诺并提升企业运营。
作者:Avinash Prasad,Tata Communications托管安全服务负责人。
物联网技术