


硬化工业物联网设备以防范网络攻击
 2016年,针对Dyn的分布式拒绝服务(DDoS)攻击利用超10万受控设备发起,暴露物联网(IoT)端点脆弱性。攻击瘫痪全球关键在线服务,引发对网络安全新聚焦与保障不断增长的连接设备生态系统安全的迫切需求。[DYN]
本文探讨多层产品安全架构,保护工业物联网络设备——路由器、交换机、无线接入点——抵御复杂威胁。概述硬化需求,降低数据泄露与软件入侵风险,即使攻击者决心绕过常规防御。
恶意攻击不限消费级物联网。近几月,北卡罗来纳制造厂因黑客部署旨在破坏运营并勒索的损坏固件遭受高昂生产停工。此事例说明数据泄露攻击的财务与运营冲击,Ponemon 2017数据泄露成本研究亦强调此趋势。[Ponemon]
工业物联网设计师必须将设备与平台完整性——访问控制策略、威胁检测、缓解机制——直接嵌入路由器、交换机、室外无线点。忽视这些要素将给攻击者立足点,导致数据泄露或更广泛基础设施妥协,如爱尔兰事件所示。[Ireland]
据思科可信系统概览,威胁格局演变使设备硬化成为可信系统不可或缺的第一步。它防范:
- 硬件篡改与流氓设备: 防止未授权硬件入网,消除可能引入异常行为的假冒组件风险。
- 软件篡改: 阻断可能窃取数据或改变设备功能的恶意代码。
- 未授权用户访问: 限制特权账户未经授权控制设备与网络。
- 未授权网络访问: 阻止嗅探、侦察、中间人(MITM)等攻击,保护数据机密性与完整性。
- 协议操纵DDoS: 缓解淹没合法流量的洪水,包括ARP、DHCP、路由、第3-4层欺骗或报头操纵。
- 应用层恶意软件: 防范病毒、勒索软件、协议漏洞利用,防止数据损坏或运营中断,尤其在雾与边缘环境。
工业物联网安全如何构建
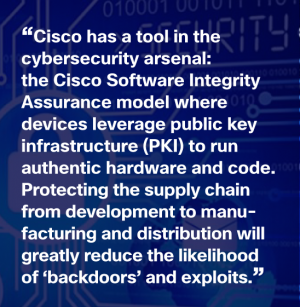
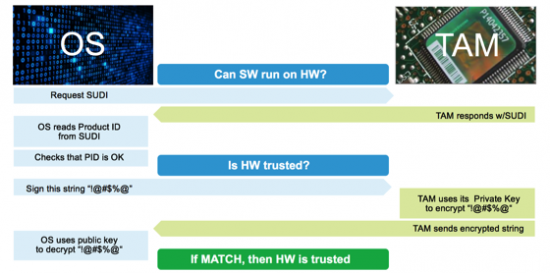
思科工业物联网组合基于思科安全开发生命周期从底层构建。每个硬件平台包含ACT2芯片组,提供符合IEEE 802.1AR的安全唯一设备身份,以及制造时预置的X.509证书链。此嵌入式证书锚定启动链信任,实现启动代码完整性持续验证,如图1所示。[CSDL]
软件完整性通过镜像签名与安全启动强制。关键特性包括:
- 黄金引导加载程序镜像永久存储于只读闪存,环氧树脂密封、防篡改、已签名。
- FPGA引导加载程序经签名并由嵌入ACT2的证书通过思科安全启动验证。
此架构保护启动序列免遭篡改、从未授权设备启动、绕过完整性检查、注入持久恶意代码。启动过程每阶段(图2)均加密链接,保证全系统完整性。
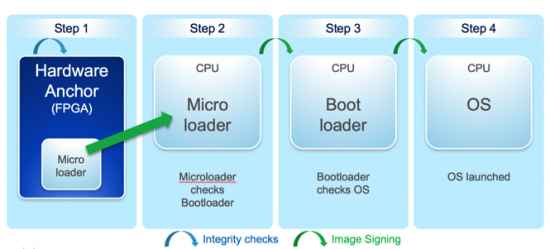
启动后,可使用思科IOS软件完整性保障验证设备完整性,平台特定命令详见文档。[CSIA]
随后,依循思科IOS硬化最佳实践强化软件配置,保护用户访问与网络控制平面免受利用。
虽完美不可得,但主动防范已知威胁、缓解未知风险是最有效策略。
欢迎在评论分享您组织面临的挑战。
物联网技术