


模糊测试:保障物联网设备安全的关键工具
模糊测试是工程师挖掘嵌入式系统隐藏弱点的验证技术,是任何物联网安全策略的必备部分。
随连接设备增长,攻击面随之扩大。串口、无线电接口、甚至编程调试端口均可被攻击者利用。然而许多嵌入式开发者历史上忽视设备层安全,遗漏可危及整个产品的关键漏洞。
什么是模糊测试?
可视模糊测试为系统化、大批量"百万猴子"实验——差别在于我们向目标接口注入大量随机字节串(称模糊向量)并监控系统响应。若向量触发异常行为——如崩溃、复位、内存损坏——潜在漏洞被标记待审查。
存在众多商业和开源模糊器。它们生成数千向量、高速提交、记录任何偏离预期行为。因可能输入空间无限,目标是在保持执行时间实用前提下最大化测试*质量*和*数量*。
适配嵌入式环境的模糊测试
许多模糊器原为桌面应用设计,最简路径是将嵌入式固件编译为原生PC二进制运行。这带来巨大性能提升,但引入两挑战:
- PC CPU行为异于微控制器,可能掩盖时序相关漏洞。
- 硬件特定代码(如外设驱动)须存根或仿真。
尽管有权衡,快速测试周期和更丰富插桩收益常超越缺点。若原生执行不可行,考虑构建带额外RAM、Flash或外部调试接口的专用测试镜像。
超越崩溃的漏洞检测
崩溃是最易信号,但许多可利用漏洞——如越界写入、悬空指针解引用——不表现为崩溃或复位。现代编译器(GCC、Clang)提供内存消毒标记非法内存访问,但额外开销使其不适合大多数嵌入式运行。替代方案:针对关键代码路径子集,在资源丰富构建上运行模糊器,或用PC目标。
代码覆盖率指标帮助评估测试有效性。覆盖库在每函数注入"面包屑"调用;面包屑执行时计数器增量。但覆盖数字对嵌入式系统可能误导,因大量固件——如从未与模糊接口交互的设备驱动循环——未被测试。实践中仅20%-30%代码可经模糊向量触达。
报告与分诊
模糊向量产生非预期行为时,详细诊断至关重要:精确故障位置、栈快照(若可用)、漏洞类型。这些细节加速分诊让工程师优先修复。嵌入式设备常静默复位擦除状态,故可复现向量和调试会话为定位根因必需。
因单一漏洞可生成数千看似唯一崩溃向量,按底层故障分组必不可少。一致崩溃地址或模式通常指示同一漏洞。
发布周期中的持续模糊测试
鉴其随机性,模糊测试受益于长时间运行。高效工作流在主版本发布后专用分支启动模糊测试。新漏洞在此分支修复,让模糊循环持续无阻。各发布时重新评估先前发现问题,若关键则合并入下一版本。最终验证向量纳入标准QA流水线防回归。
模糊测试应覆盖所有相关设备状态:设备类型、网络连接、固件版本、任何可能影响接口逻辑的配置。穷尽覆盖不现实,但系统性一次变一维度产出有意义洞察。
模糊测试架构
两大主导模糊范式:
- 定向模糊测试——工程师基于协议规范预定义输入模式。
- 覆盖引导模糊测试——模糊器变异种子引导新向量向未覆盖代码路径。
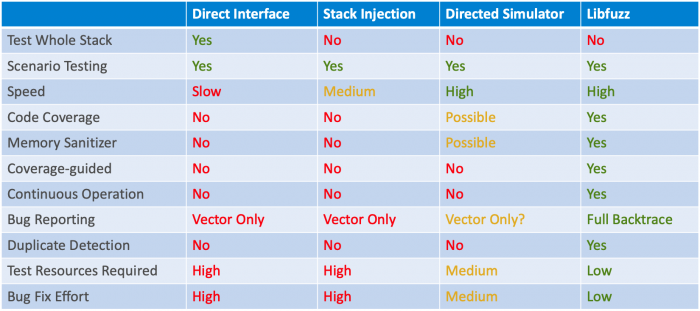
嵌入式代码不可在PC运行时,可构建轻量仿真器但增复杂度。下表总结四种实用路径:
- 生产硬件直接接口测试(真实设备、实时包)
- 包栈注入(宿主环境直接调用包处理器)
- 带PC仿真器的定向模糊测试(固件预构建模型)
- 带仿真器的覆盖引导模糊测试(如宿主构建LibFuzzer)
利用多测试器
用锁和安全启动保护调试接口后,将设备公共接口暴露给多种模糊工具。覆盖引导模糊器适合持续测试,定向模糊器可快速在实机验证特定协议边缘情况。组合多测试床最大化代码覆盖率,从而增强安全韧性。
>> 本文最初发表于姊妹网站EDN。
物联网技术