


掌握物联网安全:构建信任与弹性的清晰策略
我们采访了Intrinsic ID首席执行官兼创始人Pim Tuyls,深入了解PUF安全世界、物联网安全随技术扩展面临的挑战,以及如何应对量子计算等潜在威胁。
我们交谈的大多数高管在谈到物联网安全时都强调相似观点:强根信任、适当认证机制和弹性的必要性。然而,实现这些安全层面的方式多种多样。一家专注于基于物理不可克隆函数(PUF)安全知识产权的公司是Intrinsic ID。
我们采访了Intrinsic ID首席执行官兼创始人Pim Tuyls,深入了解PUF安全世界、物联网安全随技术扩展面临的挑战,以及如何应对量子计算等潜在威胁。
Pim Tuyls于2008年作为飞利浦研究分拆项目联合创立公司。在飞利浦担任首席科学家管理密码学集群期间,他发起了基于物理PUF的原始工作,构成Intrinsic ID核心技术基础。凭借20多年半导体与安全领域经验,Pim在SRAM PUF和嵌入式应用安全领域广受认可。
Pim Tuyls
他定期在技术会议演讲,并在安全主题上大量著述。他合著《Security with Noisy Data》,探讨基于噪声数据的安全新技术,描述生物识别、安全密钥存储和防伪造应用。Pim拥有鲁汶大学数学物理博士学位,持有50多项专利。
Tuyls表示,其约30人团队在多种场景实施PUF拥有丰富经验。他在访谈中强调,Intrinsic ID解决方案的主要差异化在于“静态无密钥秘密”。
芯片公司错失了什么?
EE Times: 您认为半导体公司在实施安全时错失了什么?为确保联网设备安全,他们应考虑什么?
Pim Tuyls: 安全对不同人意味着不同事物。例如,对半导体厂商而言,安全关乎保护芯片上及设备间传输的敏感数据。关乎保护宝贵IP,一旦被盗、篡改或复制,将导致系统受损、巨大责任和重大损失。也关乎保护最终用户隐私和机密性。
不久前,半导体公司视安全为“锦上添花”。增加安全常被视为负担,因不愿在芯片上预留面积或在启动序列中增加周期。我们在Intrinsic ID早期(2008年)常见此情况。
但时代显著改变。随着数十亿自主联网物联网设备激增,半导体厂商得出正确结论:安全现在是“必须拥有”。如今我们看到许多过去不愿投资强硬件安全的客户回归,他们感到已无法缺少它。然而,任何半导体安全方案必须以最低资源和成本开销运行,因为物联网海量芯片必须在极薄利润率下运作。
认证与信任是关键
EE Times: 物联网有哪些具体方面影响安全需求?安全连接物联网设备究竟需要什么?
Pim Tuyls: 所有物联网安全问题共同点在于认证。哪个设备允许访问特定数据?哪些设备准入网络?什么硬件允许运行特定软件或访问受保护数据?要回答这些问题,系统中所有设备都需被认证。因此,没有适当认证,甚至无法开始谈论安全。
因此,物联网安全最大挑战之一是克服欺骗问题。更准确说,大多数安全相关欺骗源于冒充。在物联网中,指恶意设备试图获取不应有的特权。但若能认证设备身份,即可知何者合法、何者非法,大幅降低欺骗几率。
因此,为物联网设备建立可信身份至关重要。特别是这些设备中的大批量半导体,拥有强大且低成本的信任根实现尤为关键。显然,任何安全实现必须足够强,否则毫无意义。然而,物联网的巨大量也要求方案具有低实施成本。
SRAM PUF确保可扩展性
EE Times: 能否进一步解释基于PUF的安全,特别是贵方方案与其他提供PUF安全的厂商有何不同?能否指出客户认为有用的特定功能?
Pim Tuyls: 我们提供基于物理不可克隆函数(PUF)技术的安全解决方案,这对认证半导体设备至关重要。PUF将芯片硅中的微小变化转换为该特定芯片独有且随时间可重复的0和1数字模式。此模式是“硅指纹”。指纹转化为该芯片独有的加密密钥,用作其根密钥以建立身份。
根密钥在系统需要时可从PUF可靠重构,无需以任何形式存储密钥。因真实PUF从不存储密钥,它们不可变且对抗者无法获取,提供了可用于高端安全市场(如航空航天、国防、银行)的安全级别。鉴于PUF无需专用安全硬件即可达到高安全级,总实施成本保持低位,也使其成为物联网大批量市场的理想选择。
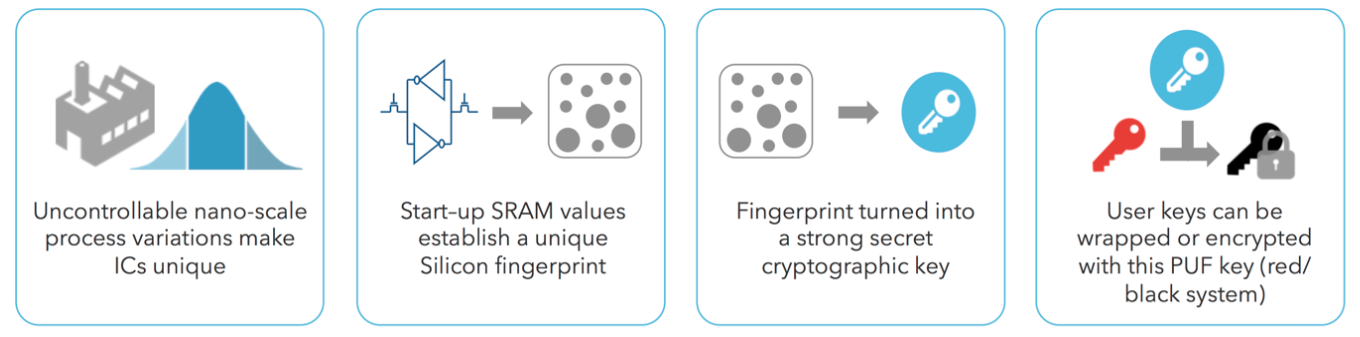
PUF将芯片硅中的微小变化转换为该特定芯片独有且随时间可重复的数字模式。此模式是“硅指纹”。指纹转化为该芯片独有的加密密钥,用作其根密钥以建立身份。(来源:Intrinsic ID)
除了大多数PUF实现提供的高安全性,Intrinsic ID部署的SRAM PUF技术——从SRAM内存随机启动行为派生硅指纹——提供极高时间可靠性、高熵源,并在现场部署超过2.5亿芯片的有据可查记录。
某些情况下,我们看到SRAM PUF可靠性甚至超过非易失性存储(如闪存)中的密钥存储。此外,SRAM是任何技术节点和工艺中均可用的标准半导体组件。这确保SRAM PUF跨不同节点和工艺的可扩展性,并因这是熟知组件而便于测试评估。SRAM PUF也是全数字化的。增加SRAM PUF无需额外掩膜组、模拟组件(如电荷泵)或特殊编程。
我们与其他厂商有何不同?我们相信我们是全球唯一以硬件IP、软件甚至FPGA固件形式提供PUF技术实现的安全公司。这意味着除了半导体厂商将我们的PUF IP添加到芯片硬件,其客户也可决定将我们技术添加到无硬件PUF的芯片。我们PUF技术的软件实现(称为BK)可在几乎任何类型的微控制器(MCU)或片上系统(SoC)上运行。FPGA用户可通过我们的Apollo产品在FPGA可编程结构中部署所谓的Butterfly PUF。
我们的技术已在大量客户现场证明多年可靠,且易于在多种技术节点集成。此外,我们的PUF技术提供源自芯片硅的极高熵。
节点缩小如何影响安全?
EE Times: 5nm以下晶体管尺寸缩小是否影响安全,如何影响?
Pim Tuyls: 安全方案可扩展至小技术节点的影响和重要性常被忽视。特别是基于硬件的安全,其随技术节点缩小而同步扩展并非微不足道。例如,28nm以下,非易失性存储器(NVM)同步缩放面临严峻挑战。开发闪存因需大量额外掩膜步骤,在先进节点变得困难昂贵,增加存储器及芯片成本。这给许多安全方案带来问题,因它们通常使用某种形式的NVM存储秘密密钥。
然而,扩展性是芯片制造商跨节点使用相同技术的必要条件,保证连续性并减轻软件开发维护负担。因此,SRAM PUF方案已部署于先进节点(甚至5nm),表明该技术允许芯片制造商将包括安全架构在内的设计扩展至未来先进节点。
SRAM PUF如何应对量子计算?
EE Times: 量子计算等进步显然将影响未来安全实施方式。SRAM PUF如何应对,仍有效吗?
Pim Tuyls: 我们看到行业对量子相关事物存在大量困惑。事实是量子计算机实际可用仍需数年。但这不意味着我们应等待准备。审视PUF技术领域,我们看到自身和其他厂商使用的某些加密算法将在量子计算到来时被攻破。这些是任何现代加密解决方案中将被攻破的相同算法:非对称加密密码。
此外,对称密码的密钥长度需增加。这些问题非PUF技术厂商特有,对任何安全厂商皆真。因此,美国商务部国家标准与技术研究院(NIST)已在制定后量子加密标准,即我们未来需实施以替代当前非对称加密的算法。
专门看PUF技术本身,却无需担忧。目前无迹象表明用于从PUF派生密钥的模糊提取器等算法会被量子计算机攻破。除了简单延长派生密钥长度,所有与PUF相关算法在量子计算可用时将保持未被攻破。可说PUF是“量子证明”,但现实中量子计算机所做与从PUF实现派生加密密钥所需算法间根本无关联。不针对我们的PUF,也不针对任何PUF。
物联网安全标准有帮助吗?
EE Times: 全球正引入标准、认证和法规应对物联网和网络安全。这些标准/认证在行业中扮演何角色——是助力还是阻碍?
Pim Tuyls: 安全标准极其重要,但远未充分使用。面对硬硬件和软件的巨大碎片化,特别是物联网,标准必须帮助缓解严重风险。若所有设备各行其是,如何保护网络?只要网络包含甚至无最基本安全机制的设备,整个网络将持续处于风险中。安全系统仅如其最弱环节般强健。
我们看到一些行业倡议致力于制定物联网安全标准,如Arm的PSA倡议和我们作为成员的ioXt联盟。此类倡议表明大型行业参与者认同物联网安全必须行动,但行业意识 alone不足。安全标准化需从政府层面启动才能真正生效。让所有设备制造商关心安全的唯一真正方式是强制其遵守特定标准,否则面临责任或罚款。
拜登总统最近签署的行政命令是正确方向的第一步。但还不够。更多国家需效仿,美国自身也应超越该EO(主要聚焦软件安全)。任何强安全方案始于可信硬件,正如我们所言:“没有比植根于硬件的网络安全更安全的了。”因此我们相信EO应扩展至包含硬件及其供应链安全。
培育PUF社区
EE Times: 安全是动态的,从不静止。您对近期未来最期待什么?设备制造商如何保持领先以维持良好安全?Intrinsic ID在这方面做了什么,近期有何新动向?
Pim Tuyls: 我们当前最高优先级是扩展产品组合并持续改进现有产品质量。预计今年晚些时候推出一些新软件产品。
我们还有一项倡议,试图将PUF生态系统不同参与者聚集。通过名为PUF Cafe的在线社区实现,对任何对PUF技术感兴趣者免费开放。该网站分享全球PUF技术新闻和文档,举办每月“PUF Cafe Episodes”,不同组织演讲者探讨PUF技术和安全不同方面。最近一期关于量子与加密关系。该社区吸引业界和学术界人士,他们都在从事安全问题或PUF技术。
>> 本文最初发表于我们的姊妹网站EE Times。
物联网技术