


晦涩的漏洞披露计划使物联网和工控系统暴露于风险
如今大多数产品漏洞由独立研究人员而非厂商自身发现,导致行业暴露面呈碎片化。
物联网(IoT)和工业控制系统(ICS)设备正成为高严重性缺陷温床。Claroty最新ICS风险与漏洞报告指出,上半年 alone披露超600个关键或高严重性问题。近四分之一缺陷无修复或仅能部分修复,许多可远程利用使组件失效。
近期案例是多供应商实时操作系统(RTOS)及关联库中发现的BadAlloc集群。攻击者可利用这些漏洞实施拒绝服务或远程代码执行,威胁整个软件供应链。
点击查看大图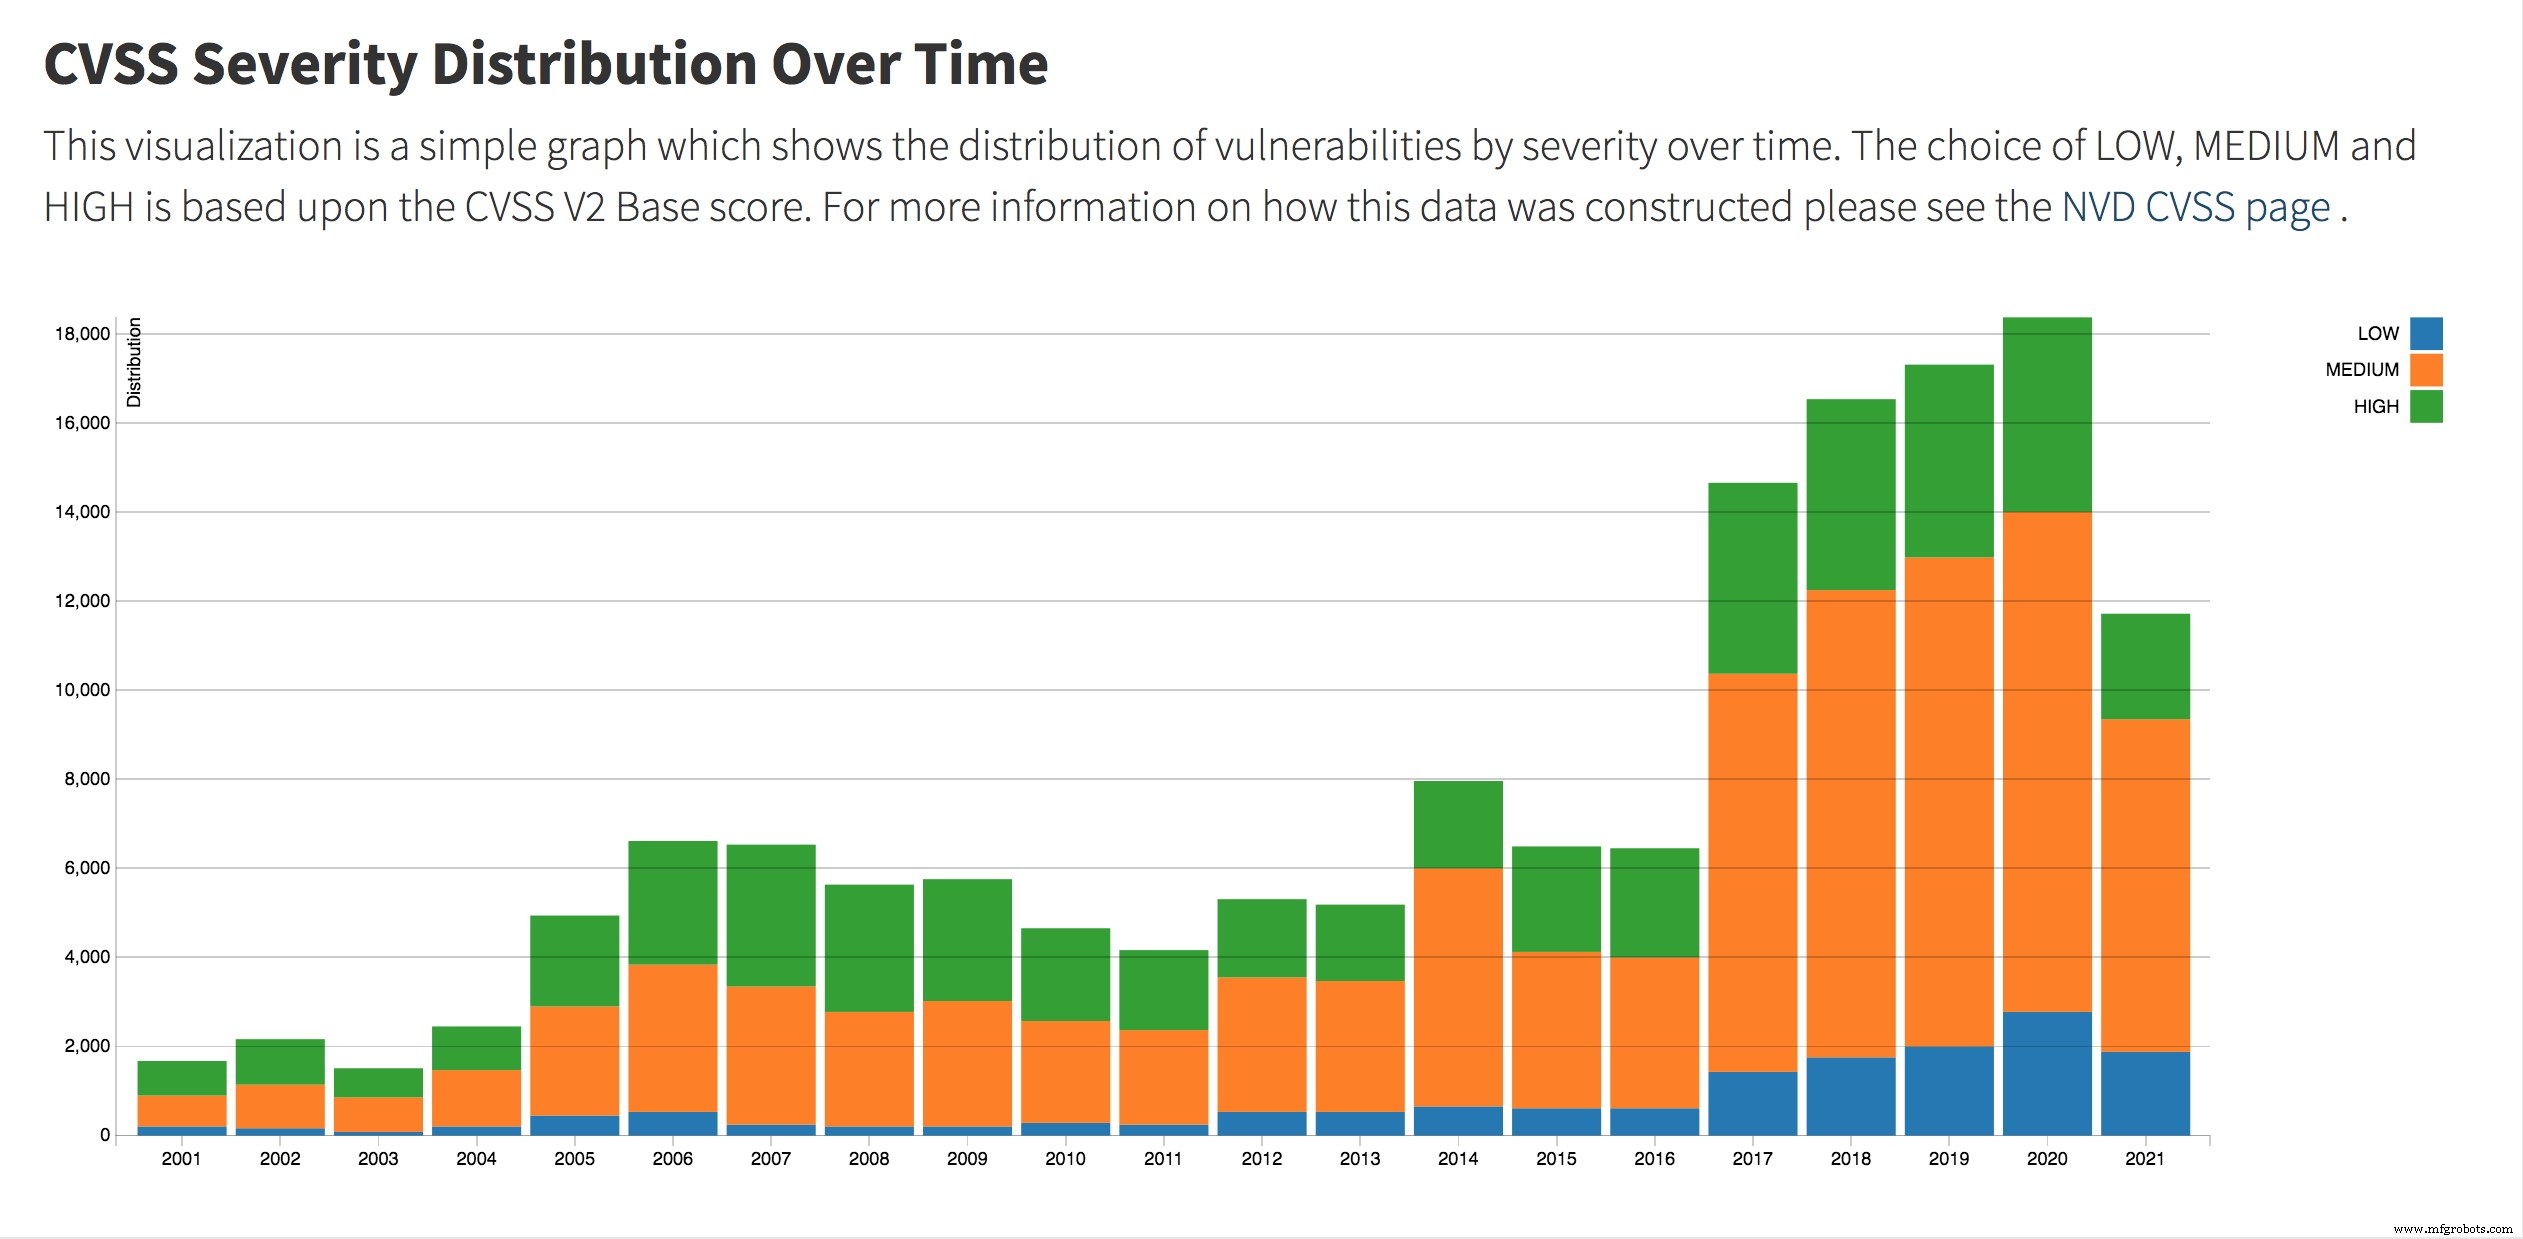
(来源:美国国家标准与技术研究院)
数百万物联网、运营技术(OT)设备——包括车辆和医疗设备——潜在风险。然而许多OEM和资产所有者直到微软4月披露才知晓这些缺陷。
漏洞披露计划(VDP)旨在弥合此鸿沟。正如Bugcrowd 2021终极指南所述,VDP“为典型软件开发周期外发现的漏洞识别和修复提供机制”。通常由联邦机构、行业团体或大型厂商运营。
计划间缺乏一致性
2020年9月,网络安全和基础设施安全局(CISA)发布约束性指令要求联邦机构公开漏洞披露政策——导致大量不同VDP涌现。CISA的VDP平台由Bugcrowd和EnDyna提供,作为民用联邦机构中心枢纽,供研究人员报告机构网站安全问题。
Ron Brash
然而,大多数VDP关注产品漏洞而非流程或配置弱点,且它们间鲜有对齐。“这些计划四处分散:即使美国联邦机构各自为政,”Verve工业保护网络安全洞察总监Ron Brash在EE Times中表示。“没有一个为最大效率设置。”即使受尊重框架如NIST和ISO/IEC也在报告、执行、修复工作流上存在不一致。
Brash还凸显透明度鸿沟。联邦机构不拥有采购的商用现货(COTS)产品,而是作为中介。“监管这些产品的人缺乏深度技术知识、预算约束、审批瓶颈,”他指出,难以强制厂商发布修复或强制合规。
所有权模糊延伸至公告本身。大厂商常声称负责,但碎片化业务单元和多厂商产品栈进一步稀释问责。“既然每个产品可组合多产品,厂商数量进一步乘增,”Brash观察。
CVE报告系统局限
CISA托管两个美国核心VDP:NIST国家漏洞数据库(NVD)和MITRE运营的通用漏洞披露(CVE)计划,均编目公开已知漏洞。CISA还发布ICS-CERT公告,详述利用和运营问题。
“即使忽略披露流程和研究层面,CVE系统晦涩复杂,”Brash争辩。“资产所有者常缺乏解读OT/ICS公告专业知识,面对海量数据陷入瘫痪。”复杂性见Brash YouTube演示,一份浏览CVE条目入门指南。
此外,CVE数据库未捕获所有漏洞。据Risk Based Security,7月发布2158漏洞,其中670缺CVE标识符。
Sakura Samurai创始人John Jackson指出:“CVE覆盖聚焦广泛使用软件;单公司逻辑或服务器独有缺陷可能永不入库。”
联邦VDP主要针对联邦机构,商业实体资源有限。虽某些行业有专门监管机构——如北美电力可靠性公司(NERC)针对公用事业——但框架随政策变化可能转移。
“一些开源项目有效管理漏洞披露,”Brash说。“Linux内核某些部分有稳健流程,其他滞后。甚至在更广Linux生态系统中,安全实践差异巨大。”
报告与披露挑战
报告缺乏标准化使研究人员处于劣势,特别是计算机欺诈滥用法(CFAA)法律风险悬顶。“许多VDP要求研究人员不讨论发现、无补偿、由非安全人员监管,”Jackson警示。“此环境阻碍协作、削弱整体安全态势。”
2016年NTIA报告发现92%研究人员参与协调披露,却60%称法律威胁为阻碍,仅15%期待赏金——虽70%期望定期沟通漏洞进展。Bugcrowd 2021指南报告,87%有VDP组织通过计划收到关键漏洞,但仅79%实际补偿有影响力发现的研究人员。
鉴于嵌入式、物联网、工业产品漏洞复杂性,Brash呼吁标准化披露框架。他设想类汽车召回系统的注册表——针对嵌入式物联网设备,确保OEM和系统集成商及时通知资产所有者。“有清晰漏洞记录,所有者可选择接受风险、应用补丁、或替换设备,镜像汽车召回流程,”他断言。
>> 本文最初发表于我们的姊妹网站EE Times。
物联网技术