


勒索软件威胁持存 —— 安全公司敦促企业防范扩大的攻击面
安全似乎永远不轻松,专家称勒索软件作为消费者和企业威胁丝毫未减。若无法消除威胁,企业和消费者如何降低脆弱性?安全专家建议 Jeremy Cowan 后续步骤。
Forcepoint 特别调查负责人 Luke Somerville 表示:“阻止勒索软件攻击最有效策略是防止恶意行为者 कभी 访问你的设备。随着个人工作和生活使用的应用与服务数量持续增加,网络威胁也随之增加,使网络更脆弱。
“随着威胁行为者技能提升,组织必须采取以威胁为中心和运营导向的安全方法。这能降低复杂性和碎片化,同时提供卓越可见性、持续控制和全攻击链的高级威胁防护。简而言之,组织需要开始整体思考其安全平台,”Somerville 说。
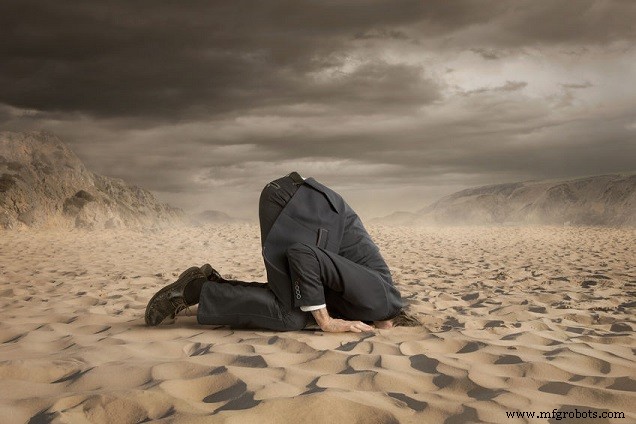
“组织不再能把头埋在沙子里。”
他相信连接网络的设备数量庞大,使攻击者易识别并利用防御薄弱入口侵入私有网络。因此,组织不再能把头埋在沙子里:他们需要保护设备、保护个人数据,根本上在隐私为时过晚前采取保护措施。
(另见: NotPetya 勒索软件常见问题)
扩大的攻击面
据 SecureAuth Corporation EMEA 首席安全架构师 James Romer:“员工工作方式持续变化,远程办公和自带设备 (BYOD) 兴起,使组织必须保护和防御的攻击面显著扩大。”
这结合松散策略,导致访问权限和敏感数据的身份蔓延,构成重大风险,因攻击者寻求利用漏洞获取立足点。

Romer 补充:“组织必须确保只有正确的人进入,同时保持无摩擦用户体验。通过阻止被盗或泄露凭证获取访问,所用应用和设备突然变得无关紧要。现代身份与访问管理方法,如自适应认证是关键组件。它使用自适应访问控制技术和基于身份的检测,对用户不可见,却能保护、检测和修复攻击,使窃取凭证失效。”
Webroot 威胁研究总监 David Kennerley 也关注攻击面。“IoT 让许多行业转型运营、沟通和协作,”他说,“采用很大程度得益于网络连接改善。然而,连接设备阵列代表巨大潜在网络攻击面,一旦被攻破可授予攻击者访问敏感高价值数据的权限。”
设备设计不安全
“我们现在理解在设计阶段内置安全的概念 —— 如生产 PC、笔记本和智能手机不断增强的安全性所示 —— 但许多 IoT 设备在设计时未考虑安全。”
企业和消费者常不知设备易受已在野利用的漏洞影响,即使知晓,许多 IoT 设备难以更新和安全配置。Kennerley 指出,攻破这些设备可导致进一步网络攻击、数据和通信窃取,并被招募为巨大僵尸网络武器,等待下一指令。
“企业需理解向网络添加更多 IoT 设备的风险和可能后果。理解设备如何收集、存储和通信数据对保护敏感数据至关重要。定期检查设备最新更新很重要,定期重置固件也非坏主意。最终,确保 IoT 设备配置得尽可能安全是必不可少的 —— 拜拜‘设置后不管’心态。这些设备和整个网络需要持续监控,利用最新威胁情报解决方案,”Kennerley 坚持。“采用知情和战术方法,将为保持整个组织环境安全带来红利。”
了解你的数据在哪里
Somerville 补充:“组织可在最新网络安全技术上投入巨资以识别和缓解新出现的威胁,但若不找到方法了解数据在哪里、谁在访问、并识别行为变化以相应缓解风险,将始终面临重大风险。”
他认为,通过理解人为因素,人们可调整安全态势对抗新兴威胁,创建以安全为核心的环境,确保 IoT 设备信任内建。
“通过理解流经网络数据的价值,组织可保护碎片化系统,并确保无论风险位于网络何处都能识别和缓解。通过反转流程,关注与攻击相关的行为模式而非个别攻击细节,我们可适应不断变化的威胁环境,为下一次攻击而非上一次做准备,”Somerville 总结。
作者:Jeremy Cowan,IoT Now、IoT Global Network 和 VanillaPlus 编辑总监兼发行人。
物联网技术