


未配置IoT设备:智能家庭的隐形攻击面
连接家电激增将日常物件变为“智能”设备。连接带来便利,也引入显著安全缺口,Pen Test Partners合伙人Ken Munro警示。
许多消费者购买IoT产品后保持默认状态,实质上将其作为开放、未加密的Wi-Fi接入点。这种做法创造无需专业知识即可利用的脆弱入口。
尽管有行业建议,未配置设备的具体风险在厂商指导与监管框架(包括消费级IoT安全实践守则)中仍 largely unaddressed。
攻击向量
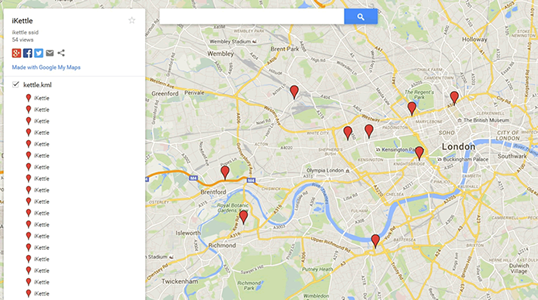
识别未配置设备易如反掌。攻击者可通过wigle.net等地理定位服务定位SSID。常见示例:
- 水壶 — SSID:
iketttle - 热水浴缸 — SSID:
BWGSPa - Google Chromecast — SSID:
Chromecast - LG空调 — SSID:
LGE_AC - EcoWater智能软水器 — SSID:
H2O-6c
知晓SSID后,攻击者仅需下载对应App、连接接入点即获控制权。
蓝牙设备风险更高。许多缺乏认证机制,允许任意周边设备自由配对。这种盲目接受可为攻击者提供家庭或企业网络后门。
我们在企业环境观察到此类场景:AV工程师安装的未配置投屏器桥接有线与无线企业网络,绕过安全控制。
未配置设备常在仓库存放至发货,意味出厂即携带过时固件。一旦接入网络,成为流氓固件部署的靶标,可实现窃听等恶意活动。
长生命设备——智能灯泡、恒温器等——尤为棘手,因用户常忽略更新,长期暴露。
解决方案
设计变更可缓解风险。一个必须按下才能启动无线/蓝牙配对的物理按钮,将强制用户有意识授权每次连接,大幅降低意外暴露。
另一低成本方案:所有IoT设备出厂默认禁用无线模块。用户仅在准备好承担安全责任时启用连接。
根本上,技术所有权必须归属消费者而非制造商。赋予用户离线选择权,可防智能家庭沦为本地Wi-Fi攻击面。
作者:Ken Munro,Pen Test Partners合伙人
物联网技术