


利用 Intel SGX 保障工业物联网安全:DDS 安全概述
多部分系列第 1 部分
保护任务关键型工业物联网环境需要从边缘到云的安全扩展,跨越多个系统和供应商。作为 OMG DDS 安全标准的主要作者,RTI 已帮助定义保护分布式环境的基本要求。DDS 安全插件为传输中的数据提供强大、以数据为中心的保护,而 RTI Connext DDS Secure 提供经验证的可信连接框架,以灵活、细粒度的控制和从设备到云的最优性能保障系统安全。
安全仍是复杂挑战。尽管 RTI 的 Connext DDS 框架包含高等级软件安全,我们的研究团队正积极探索额外层以强化 IIoT 部署。在本系列中,我们分享 RTI Research 关于创新安全方法的见解。
安全专家 Jason Upchurch 研究在不受信系统上保护应用的硬件机制。他聚焦于 RTI Connext® DDS Micro 和安全插件背景下的 Intel SGX®,推动保护边界。
让我们深入了解。
什么是 SGX 以及为什么它很重要?
SGX(软件防护扩展)是 Intel ISA 扩展,为处理敏感数据的应用提供可信执行环境(TEE)。虽然 Intel 处理器不主导 IIoT 设备,但它们频繁出现在支撑许多 IIoT 架构的服务器机房中。这些服务端应用是攻击者的高价值目标,使 SGX 成为保护关键数据流的宝贵工具。
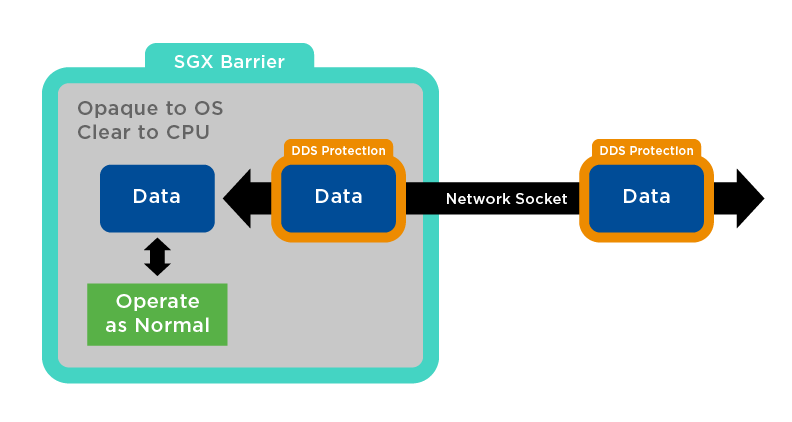
图 1:SGX 空间内的 Connext DDS Secure
传输中安全可能不够
考虑经典的 Alice 和 Bob 场景:消息经网络传输,窃听者 Eve 可拦截。虽然加密保护传输中数据,但现实攻击者常攻陷端点本身。作为大规模入侵前调查员,我见过 Eve 很少捕获加密流量,却频繁从受损系统窃取秘密。
实践中,Alice 和 Bob 依赖众多组件——操作系统、应用、固件、网络硬件——传递消息。此类系统的可信计算基(TCB)可包含来自不同供应商的数百个元素,难以信任整个栈。
正如一位安全专家所言,“这就像在纸糊墙的房子上装钢门和精密锁。”
为降低此风险,业界采用策略:隔离必须信任的最小组件集,认证每个组件,确保无未授权代码进入 TCB。
端点安全(以及中间每个点)
当今计算环境在丰富功能与安全间平衡。在 IIoT 中,开发者常因成本和兼容性偏好广泛支持、功能丰富的操作系统,这扩大了 TCB。为协调这些需求,许多设备现在运行标准 OS 并辅以单独的可信执行环境(TEE)。
典型 TEE 以两个并行操作系统运行:丰富 OS 处理通用任务,安全 OS 处理敏感操作。它们间的转换由硬件控制并通过根信任链加载等机制验证。
SGX 提供独特方法。其 TCB 仅限于 CPU 和应用本身,无需信任 OS、固件、虚拟机监控程序或 BIOS。唯一必须信任的软件是应用,信任链仅三环——根认证、CPU、应用——提供大幅缩小的攻击面。

图 3:SGX 环境中的攻击面
在我的实验中,我在原版 Ubuntu 16.04 系统上运行 SGX 飞地内的 DDS 应用。DDS Secure 加密的数据到达 OS,被转发进 SGX,在隔离、不透明的环境中解密并由应用处理。结果经 Connext DDS Secure 重新加密后离开飞地。这种方法保护数据免受 OS 和任何恶意软件侵害,确保即使特权攻击者也无法访问应用数据。
如需深入了解 SGX 和 DDS 安全,请随时直接联系我。
物联网技术