


从Mirai DDoS攻击看工业物联网安全教训
 上周五爆发的Mirai DDoS攻击暴露了当今IoT部署的根本弱点。虽针对消费设备,但相同漏洞在工业环境同样存在。僵尸网络利用数千万IP地址,攻击制造商预设的默认密码——这些密码极易猜测。多少工业运营商遇到过相同默认密码困境?更关键的是,有多少人曾审计设备确认修改密码?数据显示后者极少。
虽工业网络看似免受此类大规模攻击,但底层攻击策略直接适用。攻破一个或多个外围设备后,攻击者可对任务关键资产或整个网络发起二级攻击。工业防御者必须预判并缓解这种"横向攻击"向量。
- 设备部署在偏远、难管理现场,软件更新零星或缺失。
- 自主运行,极少运营商监管;管理员常"设置一次、永远不管"。
- 连接更广网络并共享数据,增加暴露面。
- 攻击向量通常简单低成本。
- 网络传输安全常不足,数据易受攻击。
- 因被攻破设备仅是跳板,厂商缺乏投资强安全的动力。
这些特征是否映射您的工业环境?确实如此,历史佐证。2015年乌克兰电力SCADA系统攻击证明,依赖隔离和匿名性已不再足够。随着更多工业设备接入互联网和私有网络,攻击面扩大。威胁也可通过物理入侵(如Stuxnet)或利用设计不良软件进入。假设网络可完美防守不切实际;相反,我们必须为内部攻击者存在而设计。
第一道防线是设备加固。行业需采用覆盖硬件芯片、操作系统、库和应用的全面签名和安全实践。安全启动、信任链机制、签名固件是任何工业部署的必要前提。
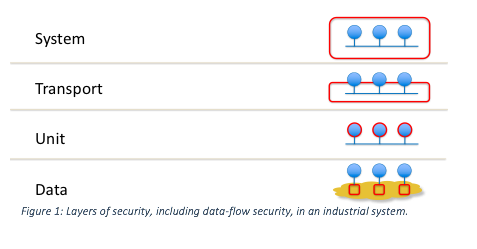
即使设备安全强健,也不能假设所有网络参与者未被攻破。工业数据是任务关键,必须在每层受保护。
OMG安全DDS标准和RTI Connext® DDS Secure应运而生——将安全直接嵌入数据分发基础设施。基于OMG安全DDS标准构建的RTI Connext DDS提供:
- 发现认证
- 以数据为中心的访问控制
- 加密保护
- 标记与日志
- 不可抵赖性
- 安全组播
这些能力与传输无关且即插即用,允许组织通过标准API替换底层安全库,无需改动应用逻辑。
安全DDS区别于传统网络安全工具的关键点:
- 安全是基础设施组成部分,体现在服务质量指标中。
- 支持细粒度、数据主题级访问控制——即数据流安全。
- 可为每个数据主题配置加密、认证、访问控制的灵活组合。
- 配置驱动安全;应用开发者专注功能,架构师管理安全策略。
安全DDS提供根本不同范式:从第一天起将安全烘焙进网络结构。这带来更简单部署、更高性能、更强韧性。依赖DDS Secure运行最关键工业应用的客户证明其有效性。
工具已就绪;下一步是采纳并规划向此安全模型的迁移路径。了解RTI Connext DDS Secure详情点击这里,联系我们探讨RTI方案如何保障您的IIoT环境。
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html
物联网技术