


保障智能电表全生命周期:隐私与韧性的六大验证策略
物联网以前所未有速度扩张,推动2035年万亿连接设备预测——远超当今数据量。智能电表是增长最快物联网细分领域之一。IHS Markit预估高级计量基础设施支出2023年达130亿美元,2018年为90亿美元。公用事业收获自动抄表、精准计费、远程控制红利,同时降低资源消耗。
然而爆发式扩张扩大攻击面,网络犯罪分子瞄准关键基础设施或窃取敏感数据。2016年12月,"Crash Override"恶意软件劫持乌克兰电网,瘫痪30变电站,基辅供电降至五分之一。
智能电表安全威胁贯穿设备整个运营寿命。公用事业须预判多样攻击向量——从关联功率分析等侧信道攻击泄露凭证,到边缘或云端数据泄露。强制端到端安全(含OTA固件升级)至关重要。那么,公用事业如何保证智能电表部署保护每个利益相关者?
电表驻留数据——常含个人身份信息——直接关乎隐私。公用事业用此数据预测需求、部署需求响应、推荐消费模式,但须负责任处理并遵循欧盟GDPR等法规。植根于设备级安全、认证、静态与传输中加密的可信数据基础,因此是强制性的。
物联网平台赋能安全私密智能电表的六大方式
实现强健智能电表安全要求全生命周期整体策略——从工厂生产到入网和持续运营(见图1)。Arm Pelion物联网平台内嵌必要设备管理和访问控制功能支撑此历程。下文概述平台在电表全生命周期保障隐私的六关键方式。
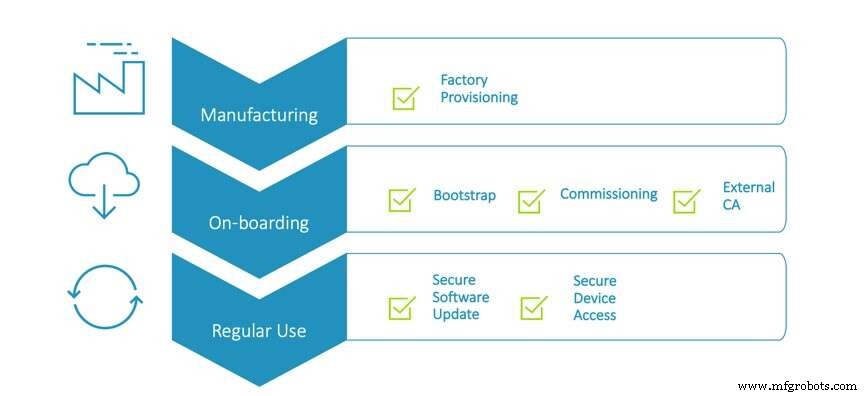
图1:安全设备生命周期示例。(来源:Arm Pelion物联网平台)
1. 工厂预置期间为百万级电表建立信任根
制造工厂须在高吞吐与强韧性间平衡,确保每台电表天生可信、以安全基石开启现场生命。
制造智能电表的生产设施需平衡规模与韧性,确保设备受信,为电表现场生活提供安全基础。向单台设备注入凭证可缓解风险,但将此过程扩展至百万级设备是维持效率与安全平衡的关键。考虑到公用事业公司非制造商、常外包生产和信任给OEM,信任工厂成为更大顾虑。如何让第三方工厂"受信"?
通过管理交叉引用物联网平台、引导服务和轻量级M2M(LwM2M)服务器的认证机构来建立信任。物联网平台提供商提供的一系列工具为配置证书颁发机构(CA)提供线性流程,确保仅持有CA签名证书和公钥的电表能在设备与其设备管理器间建立连接。
点击查看大图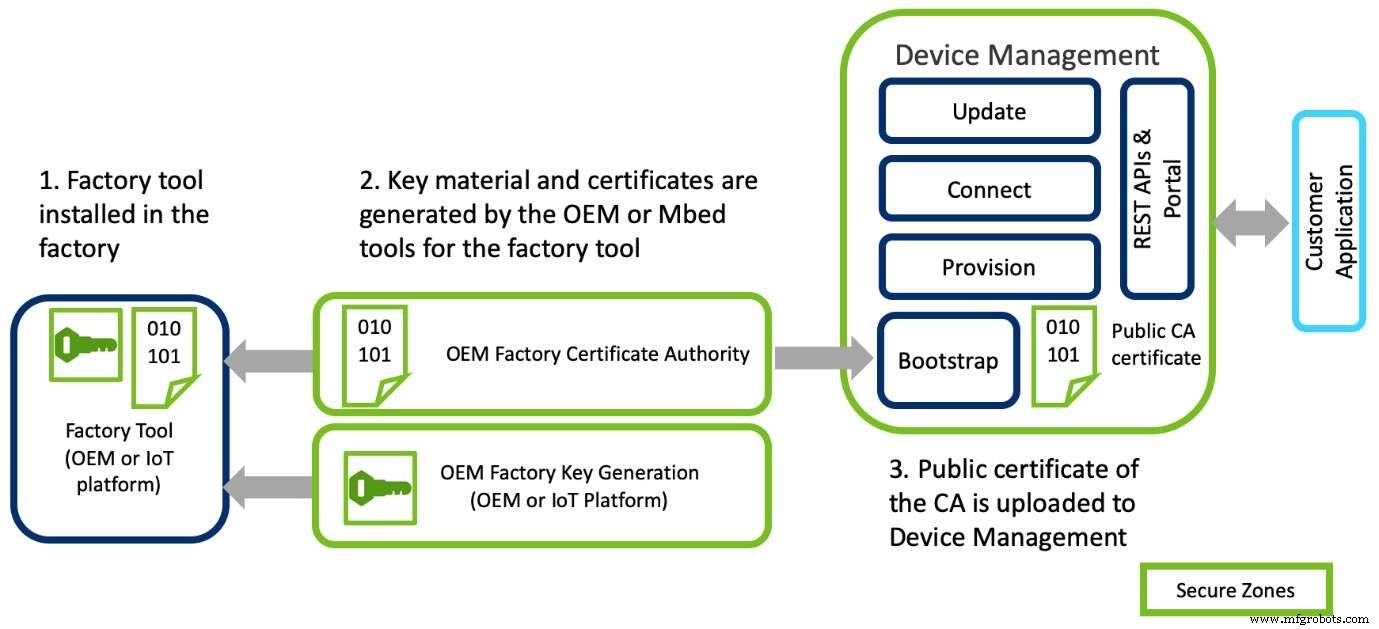
图2:安全工厂预置示例(来源:Arm Pelion物联网平台)
CA配置完成并关联制造商个人账户后,产线即可批量预置设备。此五阶段过程涉及:
- 注入软件镜像
- 生成设备密钥、证书和配置参数
- 使用工厂工具将生成的密钥、证书和配置参数注入产线设备
- 使用密钥配置管理器和工厂配置客户端(FCC)API验证信息
- 完成预置并阻止生产镜像中FCC代码,确保预置后无法访问
2. 入网期间建立到电网的可信连接
因OEM常距最终客户一步之遥,预置必须保持灵活以适应其既定工作流。
一些制造商自行创建密钥和证书后打包进工厂配置实用程序(FCU)。FCU与制造商工厂工具协同配置并注入设备凭证,进而验证智能电表运营参数。此法虽高效,但两种方法提供相当安全性。
因OEM无法预知电表最终部署位置或将加入哪个公用事业账户,确保最终电网连接可信至关重要。制造商和公用事业因此采用预共享密钥(PSK)配合入网列表。此过程验证唯一ID,将其与特定设备管理账户存储的凭证匹配;仅当ID匹配公用事业提供商物联网门户上传的ID时,设备才分配给该账户。
PSK提供安全预置到设备的通用密钥,代表最基本安全级别。但因凭证预分发,列表可能被攻陷,暴露百万级电表及其数据。公钥基础设施(PKI)提供更强替代方案。使用PKI,设备与物联网平台的介绍用非对称加密认证,将加密签名绑定到验证电表的第三方。这确保凭证仅在设备上生成、从不存储他处。
在为OEM提供灵活性同时,任何可靠物联网合作伙伴将通过保证引导阶段唯一身份来维护安全。交互作为与引导服务器加密TLS通信的数据传输一部分,旨在阻止窃听、篡改或消息伪造。
物联网技术