


用先进安全IC保护IoT嵌入式设计
用先进安全IC保护IoT嵌入式设计
在当今互联世界,您开发的每个新智能设备都面临成为攻击向量的风险。本文概述IoT设计面临的最迫切安全威胁、必须内置的核心功能,以及现代安全IC如何从一开始简化保护产品的任务。
时机为何重要:从山寨到客户伤害
安全必须尽早集成,而非事后补救。无防护IoT设备可成企业网络入口,危及敏感数据甚至用户安全。克隆和仿冒普遍;它们侵蚀营收并损害品牌声誉。正品元件不只保证性能,还帮防恶意软件渗透。
高风险案例包括医疗设备。2023年美国国土安全部通报警示,Wi-Fi植入式起搏器可能被短距攻击者注入、重放或篡改遥测数据。类似地,FDA允许医疗器械翻新,但该过程可能破坏限用功能,产生额外风险。
配备先进加密功能的安全IC可保护关键基础设施——如电厂——中的IoT传感器节点免受这些威胁。
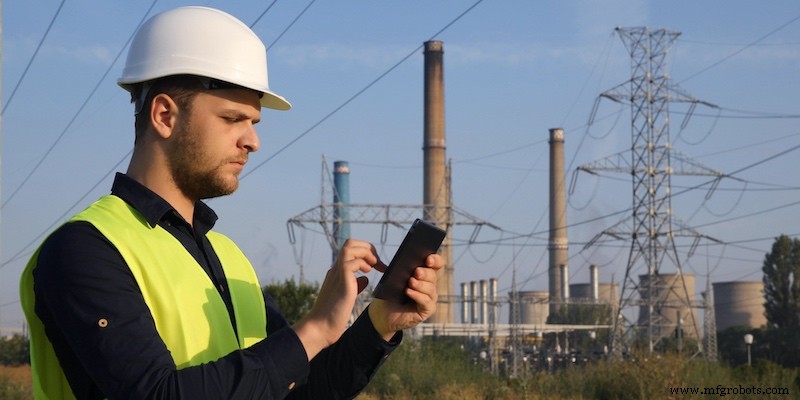
图1. 具先进加密功能的安全IC可保护电厂等应用中IoT传感器节点免受安全威胁。
让加密触手可及
有效IoT安全依赖四大支柱:
- 安全通信与端点真实性
- 稳健密钥管理用于数据加密
- 安全启动验证固件并阻挡恶意软件
- 功能控制以安全启用/禁用出厂选项
安全IC嵌入这些能力,让设计师无需深厚加密专长即可利用工业级加密。纯软件方案需大量开发且可能引入可利用漏洞。
物理不可克隆功能(PUF)技术
PUF技术即时生成唯一加密密钥,利用MOSFET器件固有随机性。因密钥从不存储,攻击者无法提取。且探测PUF会改变其行为,挫败逆向工程。
PUF充当硬件指纹,适合保护加密EEPROM内容的密钥。即使攻击者读取存储器,无PUF派生密钥也无法解密。
对称与非对称算法
对称算法用单一共享密钥,非对称方案用私钥/公钥对。两者皆必需:对称密钥提供快速批量加密,非对称密钥实现认证和数字签名。
高级加密标准(AES)
AES是批量加密行业标准。它用密钥驱动的替换、置换和XOR操作处理128位分组。加密解密用同一密钥,确保数据机密性。
数字签名建立信任
数字签名确认消息源自已知发送者且未被篡改。对称和非对称算法均可生成签名,非对称方案(如ECDSA)提供更高保证。
带SHA和ECDSA的安全启动
安全启动执行前验证固件完整性。实践中,计算固件SHA-256哈希,用存储在开发环境的ECDSA私钥签名。签名固件和公钥嵌入设备闪存。启动时,单片机重算哈希,用公钥验签,通过才运行固件。
现代安全IC集成SHA-256、ECDSA和密钥交换机制,允许低功耗加密协处理器从主机单片机卸载复杂运算。
例为DS28S60:低功耗20 MHz SPI协处理器,含PUF、SHA-256/ECDSA-P256安全启动、内置密钥交换用于端到端加密。
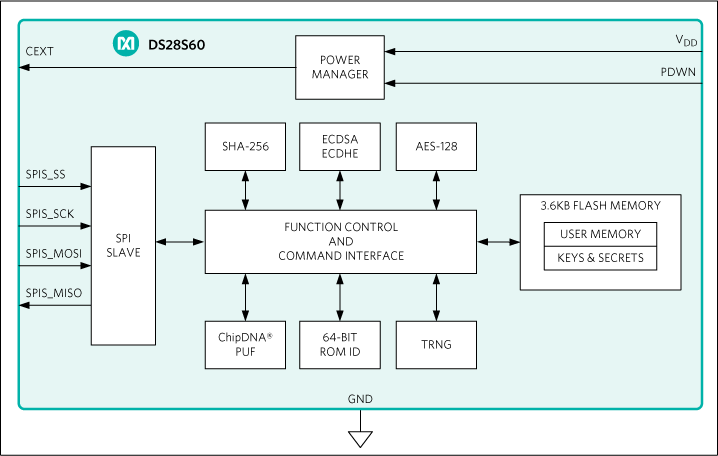
图2. DS28S60简化框图
要点
随着电池供电IoT传感器节点普及,从一开始嵌入稳健安全不可妥协。当今安全IC提供全套加密功能——PUF、AES、SHA、ECDSA——让设计师无需成加密专家即可保护产品。
本文由Maxim Integrated的Zia Sardar和Nathan Sharp合著。
行业文章允许行业合作伙伴以编辑内容不适合的方式,与All About Circuits读者分享有用新闻、信息和技术。所有行业文章均遵循严格编辑准则,旨在为读者提供有用新闻、技术专长或故事。行业文章观点属于合作伙伴,不一定代表All About Circuits或其作者观点。
物联网技术