


高效物联网传感器供给:安全连接与凭证管理
物联网(IoT)对我们大多数人不再陌生。IoT 设备可归属消费、医疗、工业市场。无论设备是视频门铃、胰岛素泵、工业传感器,用户面临两大挑战:1) 让设备物理/逻辑连网;2) 确保设备具备正确凭证,能与同网络其他设备或预期收集数据的服务器互操作。这些挑战大体归类为供给过程。
基础供给
供给过程最大挑战是确保设备与网络/服务器连接安全。高度依赖非对称和对称加密技术及数字证书存在。
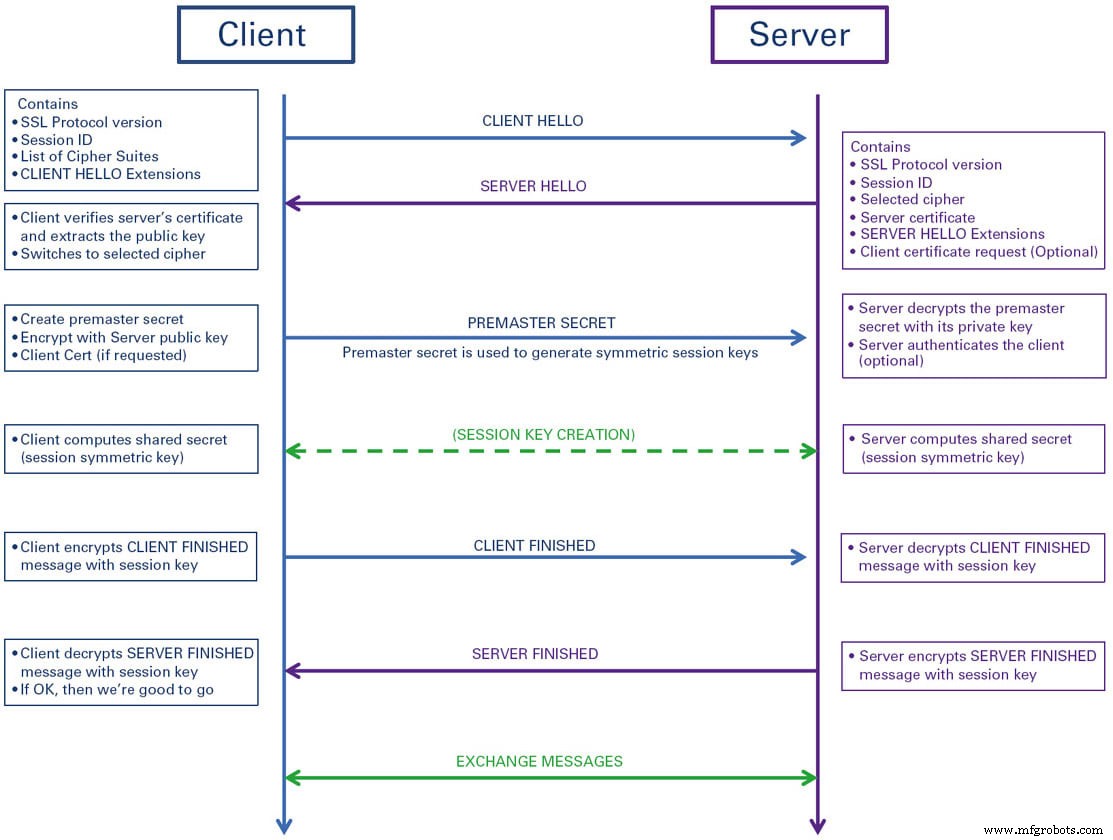
非对称加密中,有数学相关公私钥对。用公钥加密则仅私钥能解密。对称加密则同一键加解密。对称加密所需资源少(如密钥位数少,加密更快)却能达更好安全性。但对称加密需以窃听者不可见方式交换密钥。典型做法:用目标公钥加密预主密钥发送,目标用私钥解密预主密钥生成共享会话密钥。这是 Diffie-Hellman 密钥交换利用非对称加密握手实现更快更强对称加密的方式。
供给首要要求:IoT 设备有唯一身份机制。可为制造过程一部分,身份芯片列入 BOM;或许多微处理器厂商现做法——制造时在处理器烧录唯一身份及公私钥。这称为供应链供给。
我们看到企业内部或与 Amazon Web Services、Google Cloud、Microsoft Azure 等服务提供商供给 IoT 设备基本步骤相似:
- 设备注册
- 在服务器创建含 IoT 设备元数据记录。含序列号或其他唯一设备标识符、设备位置、其他帮助企业理解设备角色的数据。
- 密钥生成
- 若 IoT 设备有唯一身份芯片如可信平台模块(TPM)或制造时已装公私钥对,则密钥生成已完成。若密钥对不存在,安装者可用 OpenSSL 等工具生成。或用云提供商,服务商通常有密钥生成机制。公私钥需存设备,私钥置受保护存储防现场被读出。安全建议:RSA 算法密钥至少 2048 位,椭圆曲线算法至少 256 位。
- 生成证书
- 激活时,设备生成证书签名请求(CSR)发送证书颁发机构(CA)签名。CA 通常为受信第三方如 Digicert、GlobalSign,或云服务商。设备发送公钥和元数据在 CSR 中,CA 生成安全套接字层(SSL)证书(典型 X.509 证书)。用 CA 私钥签名证书回传设备。设备有证书后可参与传输层安全(TLS)握手建立到服务器加密链路。因证书由受信第三方私钥签名,可断言控制证书中公钥关联私钥的设备是已知可信的。
- 也可生成“自签名”证书。如设备内部制造仅制造商用,无需外部 CA 认证。用 OpenSSL 等工具制造商可生成公私钥对和证书,随制造线拷贝到设备安全存储。
- 供给设备
- 有密钥和证书,设备可通过发起 TLS 或数据报版 TLS(DTLS)安全链路向服务商断言身份。TLS/DTLS 握手建立对称加密键用于后续设备与服务商安全数据传输,设备入网,数据存入步骤 1 生成的服务商记录。
握手用于实现安全密钥交换建立对称加密链路。链路建立后,数据可从设备传至服务器无惧网络攻击。例:中间人攻击(MITM),中间人拦截传输中通信,将因缺乏批量加密用的对称密钥而被阻止。新版 TLS 握手(TLS 1.3)大幅缩短消息交换支持设备到数据收集系统低延迟传输。
批量供给
至此供给讨论聚焦单件或少量设备有人工介入。安全也主要靠加密和人工见证设备真实性(拆原包)。但工业规模下,人工物理介入不切实际。
例:许多新型智能建筑含数千传感器,含环境光、空气质量、麦克风判断占用、温湿度传感器等。若人工逐个供给,瞬间成全职工作。但这些设备身份和安全凭证仍需保障。如何无人工干预批量供给?
首先理解工业 IoT 设备仍有开头讨论的两基本要求。运营商需关联设备到网络、验证设备身份和安全再授权访问收集分析传感器输出的服务器/服务商。物理网络连接随通信介质变化。断言身份需数字证书。为支持批量供给,最好在供应链纳入公私钥对和设备证书,设备出厂即准备好生成 CSR 和处理供给握手。

自然许多 IoT 设备用无线协议,尤其新建应用。选择繁多:蜂窝、Wi-Fi、Zigbee、LoRaWAN、SigFox 等。但升级遗留应用仍可能用以太网、RS-485、ProfiBus 等旧有线技术。有线接口接网络可像插线一样简单。但无线协议稍复杂。
若蜂窝连接,供给可能由蜂窝运营商以用户识别模块(SIM)卡或新型嵌入式 eSIM 模块处理。运营商在内部数据库关联设备国际移动设备识别码(IMEI)与特定 SIM/eSIM,运营商有唯一手段识别设备。此唯一身份用于验证设备为运营商网络合法成员并空中供给设备。因此拥有 IMEI 号及关联 SIM/eSIM 列表,所有设备可无进一步人工干预激活/供给。同类方法可应用于 LoRaWAN 等蜂窝类无线技术。

蓝牙 Mesh 等技术日益见于智能建筑,也基于设备嵌入公私钥对和数字证书有内置供给策略。通过定义良好供给协议和相关安全握手,新设备可毫秒级安全加入网络无人工交互。此类供给场景见于多种 IoT 连接选项。
IoT 供给总结
让设备连网供给需深思安全和供给过程。幸而有供应链安全凭证、新供给协议技术,过程可最小人工交互、显著少于过去时间完成。自动证书生成和明确安全协议确保设备有效身份、始终用安全密钥生成和加密通信与服务器/服务商交互。
主要云服务商在供给机制投入大量思考,有明确供给步骤和协议。遗憾的是每服务商用不同 API 和方法。但厂商间通用供给流程相同,易自动化大规模部署。也有许多公司专注 IoT 供给设备和自动化方法,如企业需遗留或内部基建。所以无论消费或企业,迟早需考虑供给问题,至少能利用现有方法不必开辟新径。
本文由嵌入式系统架构师、行业顾问 Mike Anderson 撰写。更多信息联系 Anderson,邮箱需启用 JavaScript 查看,或访问 https://info.hotims.com/82319-160.
传感器