


多云安全:保障数据安全的十大最佳实践
随着企业持续探索多供应商合作的优势,多云架构日益流行。然而,依赖多个厂商和云环境也扩大了攻击面并增加整体风险。若企业欲保障资产与数据安全,多云安全绝不能沦为事后诸葛亮。
本文将介绍多云安全及该云计算模式面临的独特挑战,并提供一份最佳实践清单,助您设计并维护安全的多云架构。
什么是多云安全?
多云安全是指企业为确保多云环境安全而依赖的一套策略、战略与解决方案。它使企业在享受多云红利的同时,不将数据与资产暴露于网络威胁之下。
多云安全的最大挑战在于管理并保护来自不同云服务商的环境。多家供应商各具特色的功能与规则,增加了云安全任务的复杂度,包括:
- 确保安全控制的一致性。
- 建立可靠的访问管理。
- 识别并响应漏洞。
- 维护全局安全视图。
通常,云服务商负责保障云基础设施本身的安全(of the cloud),而客户负责云内部的安全(in the cloud)。提供商的职责包括:
- 确保云基础设施安全、可靠且最新。
- 保护宿主机与数据中心。
- 为客户提供数据保护能力(多因子认证向量、访问管理软件、加密工具等)。
部署多云的企业需自行负责团队在各云基础设施中使用和保管数据的方式。内部团队需:
- 设计整体安全架构。
- 确保运营符合相关法律法规。
- 定义访问规则与权限。
- 处理云监控。
- 配置备份。
- 识别并响应安全事件。
- 设计安全的部署流程。
- 保持第三方工具更新。
- 建立数据丢失防护(DLP)。
- 制定云灾难恢复步骤。
多数企业依靠 CISO、DevOps 团队和安全运营中心(SOC)等多个角色分担上述任务。
多云安全风险
未能建立完善的多云安全所导致的主要风险包括:
- 因缺乏保护或人为错误导致敏感数据丢失。
- 因合规检查失败面临罚款。
- 长时间停机或应用性能差损害客户体验。
- 遭受恶意软件攻击导致数据泄露。
- 未授权用户访问内部数据。
- 因私密用户数据泄露遭受声誉打击。
这些风险在单云或多云架构中均普遍存在。但多云环境下企业需防护更大的攻击面,复杂性也使问题更易发生。以下是使多云风险高于单云的核心挑战:
- 团队需配置、保护和管理多套基础设施。
- 每个平台都需要持续维护。
- 每个供应商拥有独特的安全策略、控制粒度。
- 攻击者拥有更多渗透路径。
- 监控必须覆盖云部署的全范围。
- 团队需连接并整合来自不同供应商的各类服务。
实现多云数据安全的 11 项最佳实践
企业需要完善的安全策略,以确保多云不引入漏洞。以下11 项多云安全最佳实践可帮助您在多供应商、多环境中安全地分发工作负载。
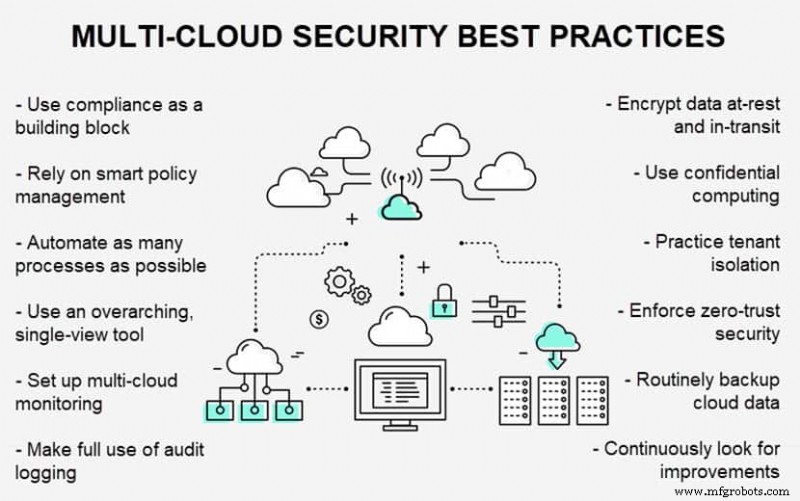
以合规为核心构建安全策略
实现多云合规的第一步是明确适用于您业务的标准与法规。常见示例包括数据隐私法(GDPR、CCPA)、HIPAA 和 PCI。
法规针对特定行业和地区,因此在部署前务必弄清多云需遵循哪些要求。明确预期后,利用法律要求:
- 梳理相关数据生命周期。
- 定义安全控制。
- 建立访问管理。
- 对所有云数据分类。
- 规划合规存储。
请注意,每个云平台的合规功能与认证各异。甚至在单一云上,不同工作负载可能适用不同合规规则。建议使用自动化工具持续审计跨云合规性,并生成潜在违规报告。
智能策略管理
企业应制定一套适用于所有云环境的安全策略,以简化安全运营。策略定义:
- 可接受的数据类型。
- 云资源归属。
- 认证与访问规则。
- 云工作负载安全与网关。
- 安全分析。
- 法规规则与当前合规状态。
- 云迁移协议。
- 威胁建模、优先级与情报。
- 各类攻击的响应预案。
尽管环境间存在不兼容性在所难免,但以标准化策略为起点将:
- 加速配置与部署。
- 降低疏忽与人为错误风险。
- 确保跨多云的一致性。
若在多云中运行相同业务,应同步策略。例如,为保障可用性而使用多云时,两个云应具备相同安全设置。团队应使用工具同步两家供应商的设置,并创建适用于两者的通用策略定义。
善用自动化
多云安全的主要风险因素之一是人为错误。通过自动化尽可能多的任务,企业可:
- 降低员工犯错几率。
- 提升团队敏捷性。
- 加速云相关流程。
- 确保跨环境一致性。
自动化应在多云安全中发挥核心作用。例如,每个新容器或虚拟机均可自动进行安全扫描。另一种用法是持续运行检查以测试安全控制有效性。
采用 DevSecOps 是企业开始思考自动化在云安全中角色的绝佳途径。DevSecOps 将安全视为核心考量而非事后补救,这正是保障多云安全的理想方法。
精简多云工具栈
不应依赖供应商原生工具与第三方方案的混合,而应投资单一的统管工具,实现跨多云的无缝安全。否则将面临:
- 集成不佳导致的安全漏洞。
- 人为错误概率增加。
- 招聘过多员工。
- 团队背负过重维护负担。
所选工具需具备:
- 与不同云服务无缝集成。
- 随应用与工作负载弹性伸缩。
- 提供数据活动的实时更新。
此外,安全工具应提供单一控制面板,供管理员跨云管理应用与数据。单视图工具可简化蔓延,提升安全团队效能。
建立多云监控
多云需要强大的监控,将来自不同平台的事件、日志、通知和告警汇聚至一处。另一关键特性是工具能自动修复问题或在修复过程中提供指导。
除了汇聚与自动修复,监控工具还应:
- 可扩展以适应不断增长的云基础设施与数据量。
- 提供持续实时监控。
- 为所有告警提供上下文。
- 允许团队创建自定义通知。
充分利用审计日志
审计日志记录与云租户相关的所有变更,包括:
- 新用户添加。
- 访问权限授予。
- 登录时长。
- 登录期间的用户活动。
审计日志对多云安全至关重要,因为它有助于:
- 识别恶意行为。
- 在网络攻击发动前发现入侵迹象。
- 揭示代码或云相关问题。
- 进行运维故障排查。
此外,某些行业将审计日志视为官方记录,企业可凭日志向审计员证明合规。
依赖数据加密与机密计算
加密是保护数据(无论在本地还是云端)的有效手段。多云安全策略应对静态和传输中数据均实施加密:
- 静态加密保护未在网络中流动的存储数据。若入侵者攻破数据库,没有解密密钥便无法解读数据。
- 传输加密保护网络中流动的数据。若入侵者通过中间人攻击或窃听拦截数据,数据依然安全。
除保护静态和传输中数据外,还应加密所有调度、监控和路由通信。全方位加密确保基础设施与应用信息保密。
除了静态和传输加密,多云安全策略还应包含机密计算,确保数据在使用过程中不暴露。使用中加密通过在处理期间加密工作负载,实现云数据全周期保护。
实施租户隔离
租户隔离是提升多云安全的简捷有效方法。要求团队确保:
- 每个应用运行在独立租户中。
- 所有环境(开发、测试、预发布、生产等)均运行在各自独立租户内。
为进一步增强安全性和敏捷性,还可使用落地区。落地区允许团队快速建立多租户环境,并预置访问管理、数据安全、治理和日志规则基线。
强制执行最小权限原则
每位员工仅拥有履行其职责所需的资源访问权限。最小权限原则具有多重作用:
- 隔离任务关键型与敏感数据。
- 降低攻击者在攻破账户后在系统中横向移动的能力。
- 助力企业遵守数据隐私与安全法规。
在多云中使用云服务商原生工具控制访问并不明智。不同供应商的方案协同效果差,形成孤岛并增加风险。应使用统一工具在所有云上集中管理访问控制。
切勿因缺失访问权限或审批流程繁琐而阻碍团队。而应建立简单透明的权限分配流程,在保护多云的同时不拖慢运营。
定期备份云数据
定期备份数据与系统。无论选择本地存储还是云存储备份,均应遵循以下良好实践:
- 使用不可变备份,确保攻击者即使攻破多云也无法加密或删除数据。
- 每天多次备份数据。
- 为每个云保留独立备份以简化恢复。
- 采用零信任策略保护备份安全。
- 使用工具持续扫描备份中的恶意数据。
除备份外,多云安全策略还需灾难恢复计划。设计方案需既能快速恢复数据,又能在备用云上保持服务可用。
建立持续改进文化
每个多云安全策略都须定期评估,以确保防御跟上最新标准。为防止安全滞后,团队应:
- 定期检查软件更新。
- 关注最新网络安全趋势,了解企业如何保护数据、犯罪分子如何攻破系统。
- 定期开展漏洞评估(外包专家与内部自查相结合)。
- 确保所有第三方工具更新至最新版本。
- 持续寻找让安全更自动化、更高效的新方法。
以安全为基石构建多云战略
任何审慎的企业都必须在开启多云之旅前考虑并纳入安全需求。确保安全是战略基石,打造一个在增加灵活性的同时不因网络威胁而脆弱的多云架构。
云计算