


构建稳健云安全策略:8 步落地法与 13 条核心原则
云安全策略是企业在云端运营的“宪法”,界定数据分级、访问控制、威胁响应、合规基线、治理流程。缺乏策略等于裸奔。本文提供从零构建、落地执行、持续迭代的完整方法论。
云安全策略定义与核心覆盖域
云安全策略是正式指导文件,规定组织在云环境中如何保护资产、响应威胁、满足合规。必须覆盖:
- 数据分类分级:哪些数据可上云、哪些禁入、各级数据保护基线
- 风险评估与处置:各类数据风险识别、量化、缓解、转移、接受决策流程
- 决策授权矩阵:谁批准上云、谁批准跨环境迁移、谁批准例外
- 身份与访问控制 (IAM):最小权限、职责分离、特权访问管理 (PAM)、零信任架构
- 合规义务映射:适用法规 (GDPR/等保/PCI/HIPAA/ISO)、责任共担模型、审计证据链
- 事件响应手册:检测→分析→遏制→根除→恢复→复盘,含取证、通报、法务配合
- 风险优先级框架:CVSS+业务影响+威胁情报联动评分,驱动修复排序
为什么必须有云安全策略?
云环境固有风险:
- 共享责任模型模糊:厂商管“云的安全”,客户管“云中的安全”,边界常被误解
- 多云/混合云可视性盲区:资产清单不全、配置漂移无感知、跨账号/跨区域监控割裂
- 数据泄露高发:S3 桶误配置、IAM 过度授权、凭证泄露、供应链投毒
- DDoS/勒索软件/供应链攻击:云资源成高价值靶标,横向移动快
- 合规连坐:一处失合规,全环境面临罚款、声誉损失、业务停摆
策略 vs 标准:静态护栏与动态基线
- 策略:高层意图、原则、红线、角色职责,相对稳定,年度评审
- 标准:技术实现规范(镜像加固基线、网络分段模板、加密算法套件、补丁时效、扫描频次),随技术演进季度更新
两者协同:策略定“要做什么”,标准定“怎么做”。
8 步构建云安全策略落地闭环
第一步:法规义务先行
梳理适用法律:《网络安全法》《数据安全法》《个保法》、行业监管 (金融/医疗/能源)、跨境传输规则 (标准合同条款/安全评估/认证)。策略条款必须显式引用法条,建立合规证据包模板。
第二步:评估云厂商安全能力
获取厂商 SOC 2 Type II、ISO 27001/27017/27018、CSA STAR、等保三级测评报告。重点核查:物理安全、网络隔离、Hypervisor 加固、控制平面安全、事件通知 SLA、数据销毁证明、供应链安全。纳入采购合同附件。
第三步:角色权限工程化
RBAC + ABAC 混合模型:
- 预定义角色:SecurityAdmin / NetworkAdmin / DBAdmin / DevOps / Auditor / ReadOnly
- 属性标签:部门、项目、环境、数据分级、合规域
- 动态授权:基于标签策略自动计算有效权限,异动触发重新评估
- 访问审计:季度认证、异常权限告警、即时撤销 (JIT 特权提升)
第四步:数据全生命周期防护
- 传输加密:TLS 1.3 强制、mTLS 服务间、IPsec 专线
- 静态加密:厂商托管密钥 (SSE-S3/SSE-KMS) / 客户自管密钥 (CMK/External Key Store / BYOK) / 硬件加密模块 (CloudHSM / 专有云 HSM)
- DLP (数据防泄漏):敏感数据识别 (正则/ML/指纹)、阻断上传/下载/分享、水印溯源
- 数据全球分布控制:资源位置约束 (Resource Location Constraint)、数据驻留策略
第五步:端点与网络边界硬化
- 零信任网络访问 (ZTNA):身份为新边界,设备健康态评估 (EDR/MDM/补丁版本) + 实时风险评分决定访问策略
- 微隔离:工作负载级安全组/网络策略 (Calico/Cilium/NSX),默认拒绝、显式放行
- 流量镜像分析:IDS/IPS (Suricata/Zeek/厂商原生)、流量基线异常检测、加密流量分析 (ETA/JA3 指纹)
- DNS 安全:RPZ 策略、DoH/DoT 控制、恶意域名实时阻断
第六步:事件响应与灾难恢复预案
- 分级分类:P0 (核心业务中断/数据泄露) → P3 (低危告警),响应时效 SLA 化
- 取证就绪:审计日志全量留存 (热 90 天 + 冷 3 年)、不可变存储、链式哈希防篡改
- 自动化剧本 (SOAR):隔离实例、撤销凭证、快照取证、阻断 IOC、通知利益相关方
- 灾备演练:季度桌面推演 + 半年实战演练,验证 RPO/RTO、跨区域故障转移、数据一致性校验
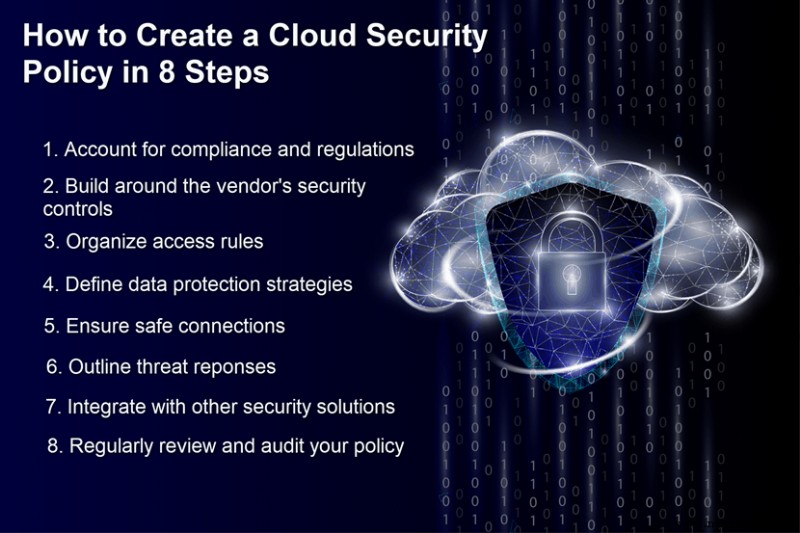
第七步:安全工具链集成消除盲区
- CSPM (云安全态势管理):配置合规扫描、漂移检测、攻击路径分析
- CWPP (云工作负载保护平台):运行时防护、漏洞扫描、合规基线、镜像准入
- CIEM (云基础设施权限管理):权限可视化、最小权限推荐、异常行为检测
- 统一平台 (CNAPP):Wiz / Orca / Palo Alto Prisma Cloud / Microsoft Defender for Cloud / Aqua / Sysdig,单控制面覆盖代码→云→运行时
第八步:持续审计与度量改进
- 月度:策略执行度量 (覆盖率、例外数、MTTR、补丁时效)
- 季度:红蓝对抗、渗透测试、供应链安全评估、厂商 SLA 复核
- 年度:策略全面评审、威胁建模更新 (MITRE ATT&CK for Cloud)、董事会汇报
13 条云安全策略核心原则
- 简洁第一:全员可读、可懂、可记,避免法律术语堆砌,附术语表与 FAQ
- 透明公开:策略文档、标准基线、审计报告内网公开,签署确认机制
- 零信任最小权限:默认拒绝、显式授权、动态评估、持续验证,拒绝“一次授权、永久有效”
- 月度密钥轮换:API Key/数据库密码/证书/加密密钥自动化轮换,泄露即失效
- 全域可观测:日志/指标/追踪/事件四大支柱全覆盖,告警分级、降噪、自动关联
- 策略赋能而非阻碍:内嵌 CI/CD 阻断不合规、提供合规模板、自助服务门户,让合规成最省力路径
- 全员共建:业务/法务/财务/审计/采购/HR 共同参与,安全非安全部独角戏
- 拒绝外包策略制定:厂商/咨询可提供参考模板,但策略所有权、决策权、执行责任必须内部持有
- 组授权替代个授权:AD/IdP 群组映射云角色,入职/转岗/离职自动同步,消除僵尸账号
- 强制双因子认证 (MFA):全员、全环境、全协议 (Console/CLI/API/SSH/VPN/Git) 强制 MFA,硬件密钥 (FIDO2) 优先
- 地理/网络围栏:仅允许授权国家/地区/办公网 IP 访问管理面、数据平面,异地登录触发挑战/锁定
- 密钥取代密码:PKI 证书/SSH 密钥/Workload Identity/IRSA/Service Account Token 替代静态密码,根除撞库/暴力破解
- 供应链安全纳入策略:镜像签名验证 (Cosign/Notary)、SBOM 生成与扫描、依赖项漏洞阻断、可复现构建
结语:策略的价值在于执行
数据泄露平均成本 $4.45M (IBM 2023),而成熟云安全策略实施成本不足其 1/10。从今天开始:召集利益相关方,跑通 8 步流程,落地 13 条原则,建立度量仪表盘,纳入 OKR 考核。云安全不是终点,是持续进化的能力。立即下载《云安全策略模板 v3.0》加速落地。
云计算