


美国物联网安全法确立新标准与责任要求
许多物联网团队仍将安全视为低优先级附加项,理由是成本和精力。买家很少愿为更强网络安全支付额外费用,许多产品缺此类功能。然而立法者开始将强健安全设为消费级物联网设备的法定要求。
在IoT World Today的IoT安全峰会上,NIST项目经理Katerina Megas强调,多州已颁布法律要求联网设备包含"合理安全功能"。2020年1月,加州和俄勒冈州颁布此类法规,伊利诺伊、马萨诸塞、纽约和弗吉尼亚也有类似法案待定或审议中。
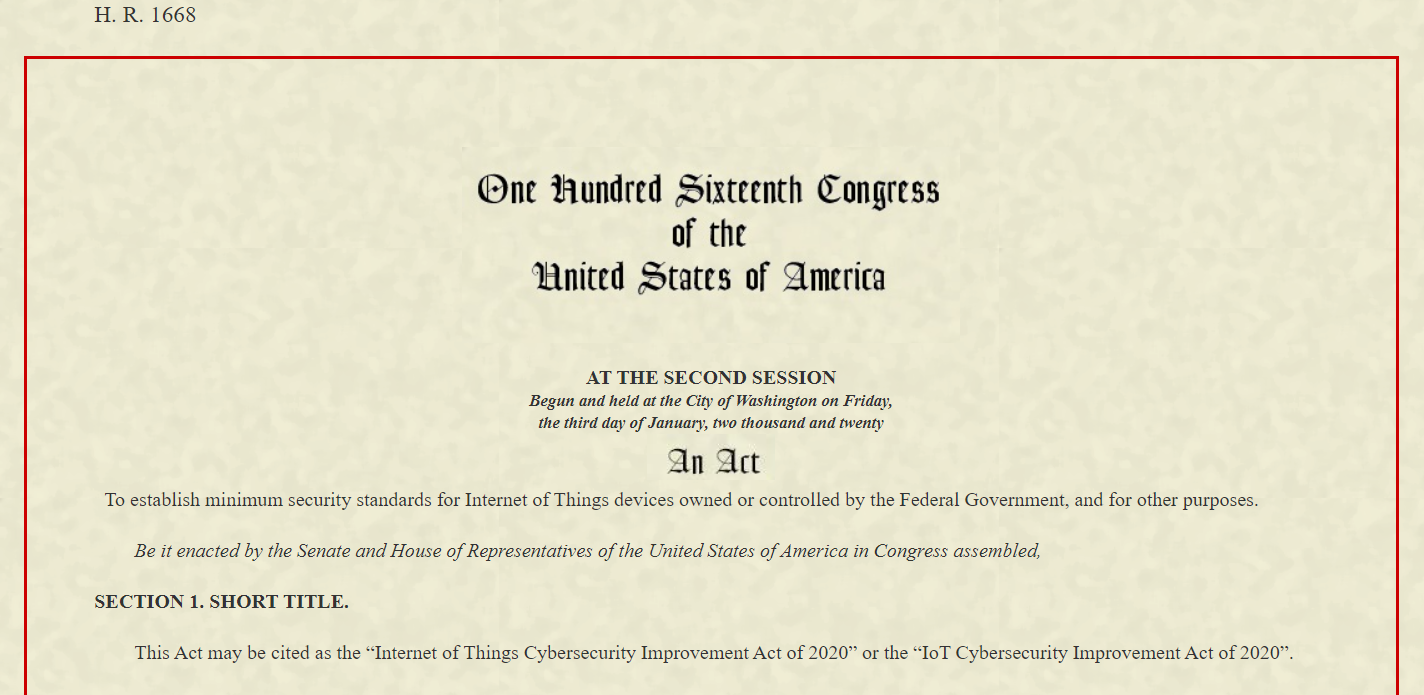
联邦层面,众议院2020年3月提出H.R. 1668——《2020年物联网网络安全改进法案》。法案指示制定"联邦政府适当使用和管理机构拥有或控制的物联网设备的标准和指南",包括最低信息安全要求。立法经两院通过,12月4日签署成为法律;要求的标准和指南须在90天内发布。
强制要求物联网设备实施安全功能的法律开始生效。
虽H.R. 1668仅适用于美国政府使用的设备,但标志着更广泛网络安全授权的开端,最终将覆盖全国工业和消费系统。2019年国会设立网络空间独角兽委员会,首份报告含80余项建议,含50+立法提案支持纵深防御策略。许多提案影响政府和商业物联网部署。
三项提案值得物联网开发者特别关注:
- 联邦物联网安全法,要求依照NIST指导(如NISTIR 8259——物联网设备制造商基础网络安全活动)实施"合理安全措施"。
- 设立国家网络安全认证和标签机构验证设备合规,延伸至个人和消费电子,超越联邦和工业系统。
- 责任框架,若设备无法防御已知漏洞,最终成品组装商承担损害赔偿责任,使强健安全成法律"必备",无论消费者愿否支付额外费用。
"合理安全功能"定义宽泛。加州和俄勒冈州仅要求措施匹配设备功能和处理数据,旨在防止未授权访问、披露、使用、修改或破坏。未规定具体控制措施。
遵循NIST基于结果的理念,这些法律避免规定确切技术方案。而是要求与设备用途和威胁画像相匹配的安全态势,将防护措施选择权留给开发团队。随法律格局演进,物联网安全实施将从良好实践转为强制合规。
>> 本文最初发表于姊妹网站EDN。
物联网技术