


ETSI发布首个AI安全标准蓝图
制定电信、广播和电子通信标准的欧洲机构ETSI,发布了一份24页报告,为统一AI安全标准奠定基础。
报告题为ETSI GR SAI 004,由保障人工智能行业规范组(SAI ISG)编制,首先阐述核心问题:如何保障AI驱动系统安全。聚焦机器学习,审视整个ML生命周期中的机密性、完整性和可用性。文档还强调偏见、伦理和可解释性等广泛议题,并列举真实案例梳理常见攻击向量。
为构建讨论框架,SAI ISG将人工智能定义为系统处理显性或隐性表征、执行若由人类执行则被视为智能任务的能力。此定义覆盖广泛谱系,但报告聚焦最实用子集——机器学习,由深度学习进步、海量数据和算力增长驱动。
涵盖的常见ML范式包括:
- 监督学习——所有训练数据带标签,模型学习输入到输出的映射。
- 半监督学习——部分数据带标签,模型利用带标签和无标签样本改进。
- 无监督学习——模型在无标签数据中发现结构,如聚类或分组。
- 强化学习——智能体通过与环境交互学习策略,优化奖励信号。
深度神经网络主导格局,其层模拟人脑神经回路。对抗学习等训练技术——数据集包含真实和刻意构造的对抗样本——也被探讨。
"关于AI伦理的讨论很多,但关于AI安全的标准却没有。然而,它们对于确保基于AI的自动化网络安全至关重要,"ETSI SAI ISG主席Alex Leadbeater表示。"这份首份报告旨在为保障AI安全面临的挑战提供全面定义。"
Leadbeater向embedded.com补充:"技术规范的合理预估还需12个月。未来几个季度将发布更多报告——AI威胁本体论、数据供应链报告、SAI缓解策略报告。首个安全测试规范预计Q2/Q3末发布。"
报告大纲
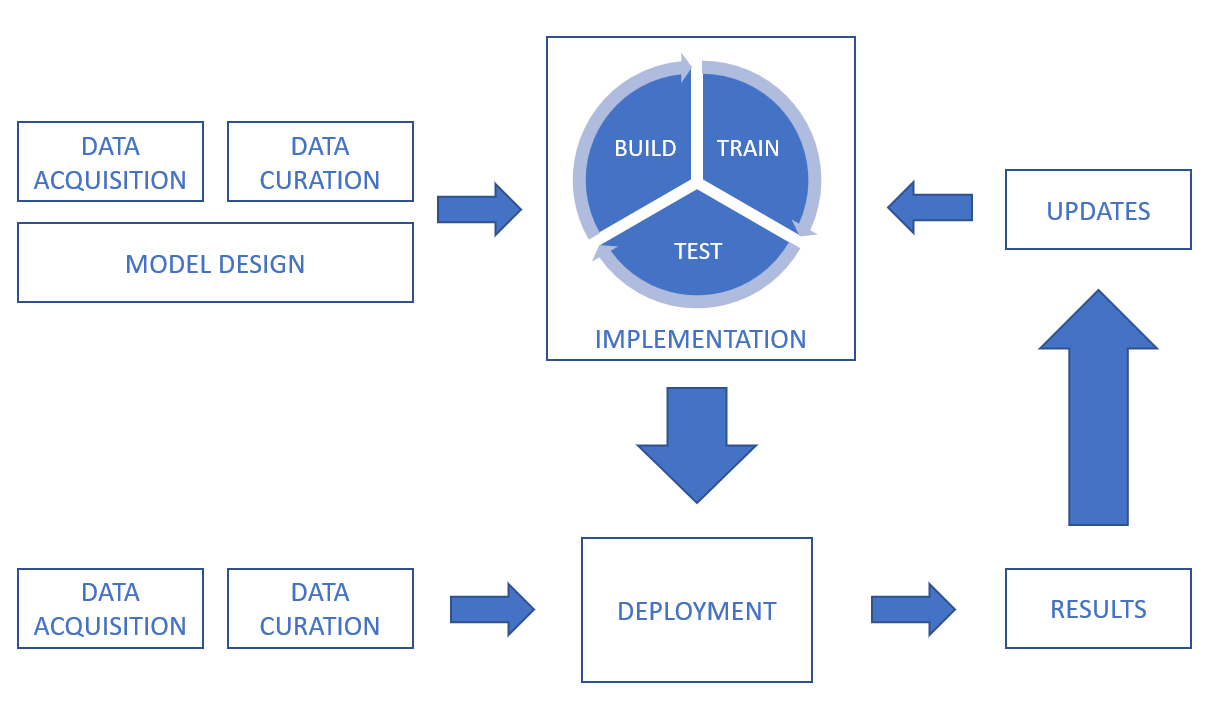
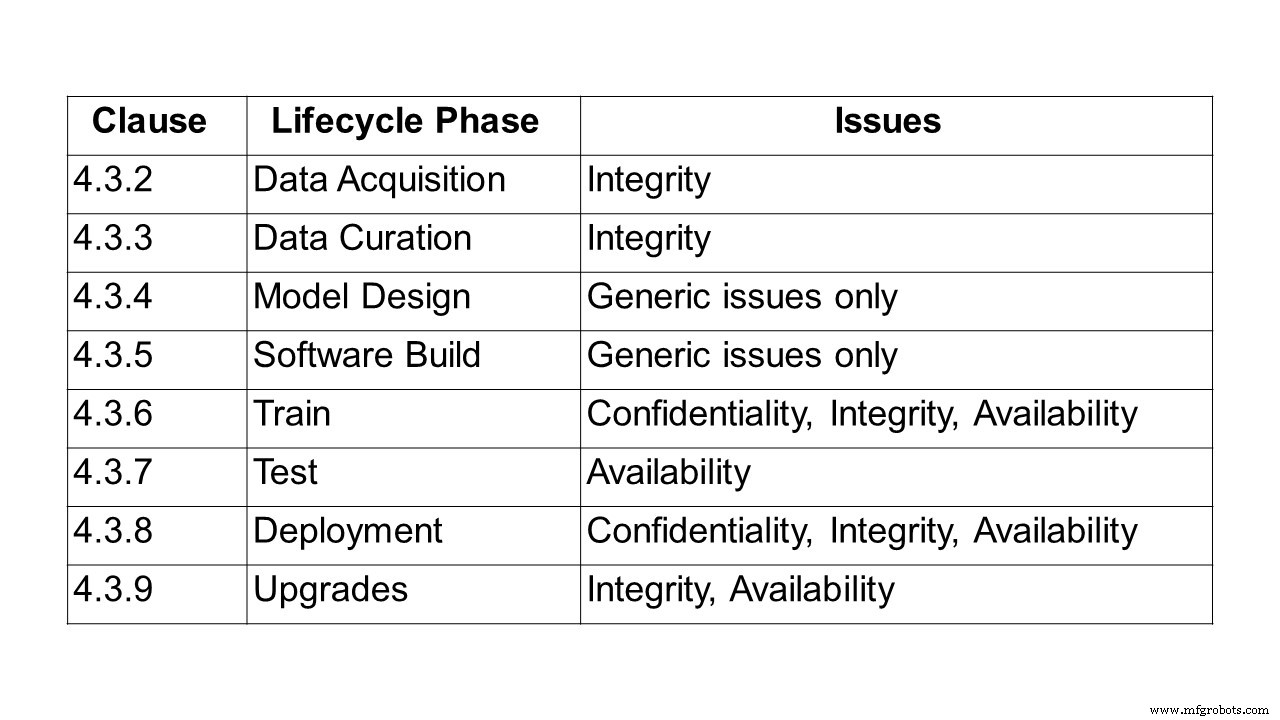
定义AI和ML后,报告深入数据处理链,覆盖从数据获取、整理、模型设计和软件构建,到训练、测试、部署、推理和升级各阶段的机密性、完整性和可用性。
数据可来自传感器(如CCTV、手机、医疗设备)或数字资产(交易平台、文档、日志文件)。形式涵盖文本、图像、视频或音频,可结构化或非结构化。安全须覆盖数据本身及其传输和存储。
例如,数据整理阶段修复、增强或转换数据集时必须保持完整性。监督ML中,准确完整的标签至关重要;投毒攻击破坏标签会严重降低模型性能。偏见仍是关键顾虑,数据增强等技术须审视潜在完整性影响。
偏见、数据伦理和可解释性相关的设计挑战也被审视。偏见不仅可能在训练中产生,部署后也可能出现,如2016年聊天机器人因账户被恶意操纵开始发布攻击性内容。虽偏见本身非安全缺陷,但会削弱用户信任并导致功能失效。
通过自动驾驶和医疗等例子强调伦理考量。2018年亚利桑那州坦佩自动驾驶车撞死行人事件,凸显法律伦理困境。MIT道德机器项目(2016启动)探索人类如何应对算法道德抉择,为机器行为提供参考。
报告强调,伦理顾虑虽区别于传统安全属性(机密性、完整性、可用性),但塑造用户对可信度的感知,必须嵌入AI设计。
最后,报告列录攻击类型——包括投毒、后门和逆向工程攻击——并呈现真实用例和事件。
投毒攻击在训练期间操纵模型使其按攻击者意图行事。常见向量包括:
- 数据投毒——收集或整理阶段注入错误或误标签数据。
- 算法投毒——篡改学习算法本身,如操纵联邦学习贡献。
- 模型投毒——用恶意变体替换部署模型。
AI从1950年代达特茅斯起源演进至现代应用,催生广告拦截攻击、恶意软件混淆、深度伪造和聊天机器人冒充等威胁。
后续工作:ISG持续报告
未来工作项将深化几个关键领域:
安全测试
旨在定义AI组件测试的目标、方法和技术。指南将考虑符号与亚符号AI、非确定性、测试预言机问题和数据驱动行为。主题包括:
- AI安全测试方法
- AI安全导向测试数据
- 针对AI输出的测试预言机
- AI安全测试充分性标准
- AI安全属性测试目标
成果将基于即将发布的AI威胁本体论,应对相关威胁。
AI威胁本体论
该交付物将创建AI特有威胁的共享分类法,区别于传统系统威胁。统一跨利益相关者和行业术语,覆盖攻击者、防御者和AI系统。
数据供应链报告
因训练数据是AI命脉,保障其供应链至关重要。报告将调研当前数据获取实践、监管框架、标准和协议,执行差距分析,提出训练数据可追溯性、完整性和机密性要求。
SAI缓解策略
总结现有和潜在缓解措施,提供防御AI系统免受已识别威胁的指南,概述特定用例的安全能力、挑战和局限。
硬件在AI安全中的作用
硬件——专用和通用——在AI防护中起关键作用。报告将编目硬件缓解措施、安全AI需求、利用AI进行硬件防御的机会,同时指出可能放大AI攻击的硬件漏洞。
定义保障AI问题陈述的完整ETSI报告可在此获取。
物联网技术
- FTC重罚Williams-Sonoma 100万美元:误导性“美国制造”宣称成执法新标杆
- TI 推出 BAW 谐振器芯片,革新新一代连接技术
- 工业物联网安全:2020年关键趋势与最佳实践
- 工业物联网安全:OT、IT与SOC三方协作构筑强健防护
- 为何无通用物联网安全标准?理解复杂格局
- 云业务网络安全指南:有效保护数据
- 紧急行动应对关键基础设施网络威胁:新报告聚焦工业物联网风险
- 全球物联网安全三大支柱:连接平台、私有IPX与生态协作
- 保障物联网设备安全的四大经验步骤:全面软件保障蓝图
- 5G采纳如何增强物联网安全:你需要知道的一切
- 2022网络资产调查揭示云端持续漏洞:原生安全工具成破局关键
- ETSI 制定物联网应急通信新标准