


戴尔调查揭示大型企业普遍存在安全漏洞
戴尔近期调查了2,608名任职于员工250人以上企业的全球专业人士。调查结果惊人,对任何处理私人或企业数据的组织都有深远启示。
今天,我们将最敏感信息托付给企业。无论是谷歌守护搜索记录、云服务监测健康数据、电商网站保护财务信息,赌注都很高。
钓鱼员工窃取公司信息
数据安全仅如保护它的流程般坚固。许多高调泄露源于钓鱼攻击,诱骗员工泄露凭证或机密数据。Verizon 2023年报告点明钓鱼为企业安全头号威胁。
钓鱼是社会工程学形式,攻击者说服员工泄露不应透露的信息。常见手法包括:
- 冒充可信供应商或IT技术员致电索要密码。
- 发送含伪造链接的邮件,仿冒合法门户诱导用户输入凭证。
延伸阅读:中国卫星能否提供防黑客数据安全?
戴尔调查发现
在戴尔终端用户安全调查中,72%受访者承认在特定情形下会共享敏感、机密或受监管公司数据。原因各异:
- 奉管理层指示 —— 43%
- 与授权接收方共享 —— 37%
- 感知风险低、收益高 —— 23%
- 提升自身工作绩效 —— 22%
- 提升接收方工作绩效 —— 13%
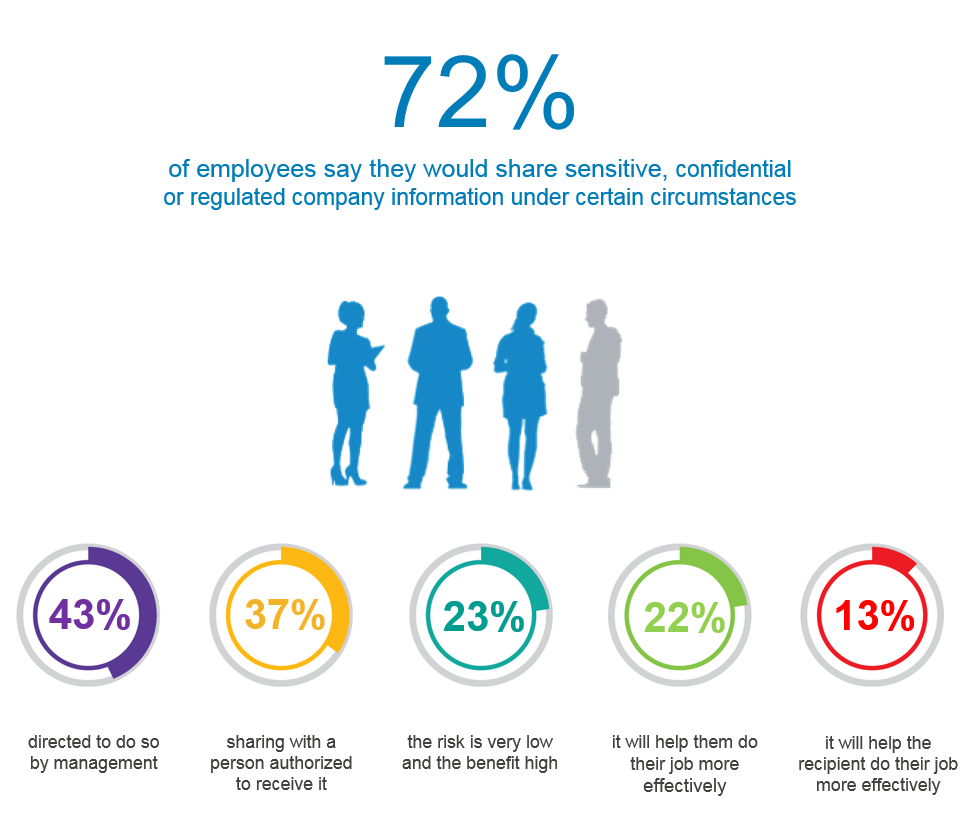
数据揭示普遍缺乏谨慎。员工常在认为能更高效工作时走捷径,将严格安全协议视为障碍。
不安全实践普遍存在
不安全数据共享习惯不止直接泄露。45%受访者承认从事多数组织会禁止的行为。
- 46%在访问机密信息时连接公共Wi-Fi,即便VPN或安全远程访问可用。
- 49%使用个人邮箱处理工作沟通——此做法曾让多位美国高官面临数据泄露风险。
例如1月曝光,美国总统官方Twitter账号竟由Gmail地址保护。此类事件凸显用个人邮箱处理敏感通信的风险。
这些发现展示了善意员工如何无意中危及企业安全。期望此类洞察能激励IT领导者与业务高管完善安全协议,培育合规文化。
物联网技术