


入侵检测系统:用智能警报守护网络安全
"二战前生活更简单。战后我们有了系统。" —— 格蕾丝·霍珀少将。计算机网络急剧扩张让数据共享成为必需,但也让关键资产暴露于不断演化的网络威胁。防火墙作为第一道防线过滤流量,却不在攻击发生时通知管理员。这就是入侵检测系统(IDS)的用武之地。
IDS如同IT环境的防盗报警器。它监控活动、识别恶意尝试、实时警报管理员,以便在损害发生前迅速响应。
理解防火墙与IDS的区别
防火墙(软件或硬件)充当看门人,阻断已知有害数据包。它们可检查数据包部分或全部载荷,但无法告知入侵何时成功。IDS通过持续监控和态势感知补充防火墙。
入侵检测系统分类
IDS按保护对象和检测方法分类。
- 网络型IDS(NIDS):部署在网络边界或网络与服务器之间,跨子网扫描流量,与已知攻击特征库比对。优势是无需在每台主机安装软件即可广域覆盖。
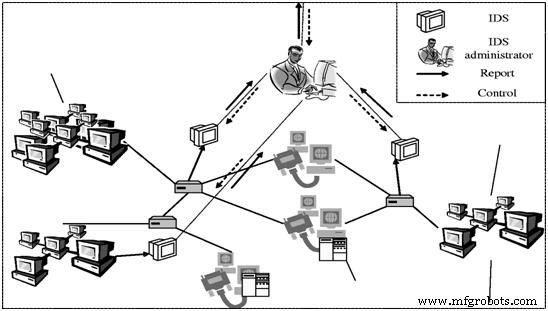
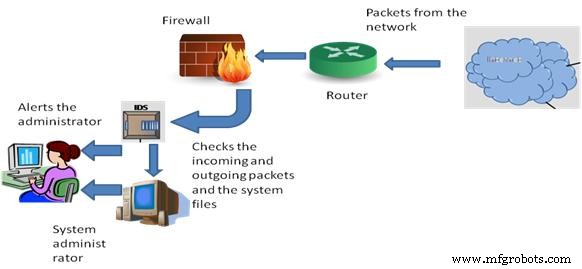
- 主机型IDS(HIDS):安装在单台机器上,审查进出数据包并审计系统文件未授权变更。无额外硬件即可深度洞察单一主机。
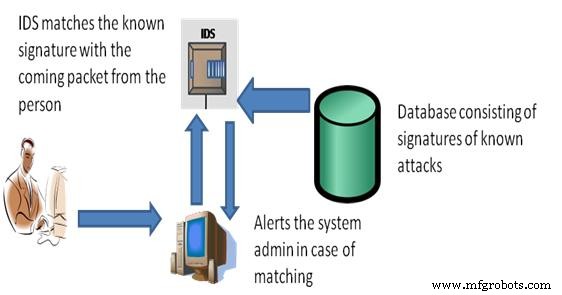
- 特征型IDS:依赖已知攻击特征数据库。数据包匹配特征触发警报。对已知威胁准确度高。
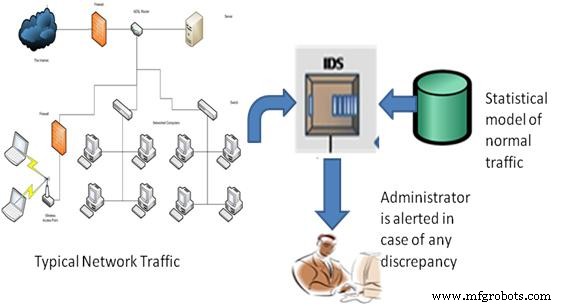
- 异常型IDS:建立正常网络行为统计模型——带宽、协议、端口、设备——标记偏差。擅长检测零日或新型攻击。
- 被动型IDS:检测恶意活动并发出警报;管理员决定补救行动。
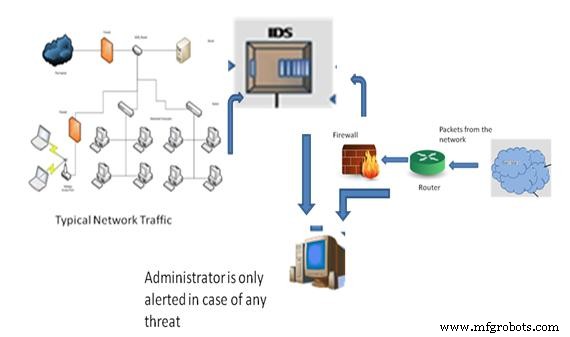
- 主动型IDS(入侵防御系统):除检测外,主动阻断或重置可疑连接,提供实时防御。
健壮IDS关键特性
- 持续监控用户和系统活动。
- 文件完整性与配置审计。
- 针对已知攻击特征的模式分析。
- 检测错配和安全缺口。
- 实时警报与详细日志。
值得考虑的免费IDS工具
Snort
Snort是业界标准开源IDS,被企业和安全专业人士广泛采用。执行实时抓包、协议解码、基于规则检测和警报。据Snort项目称,商品硬件上可处理高达1Gbps流量。
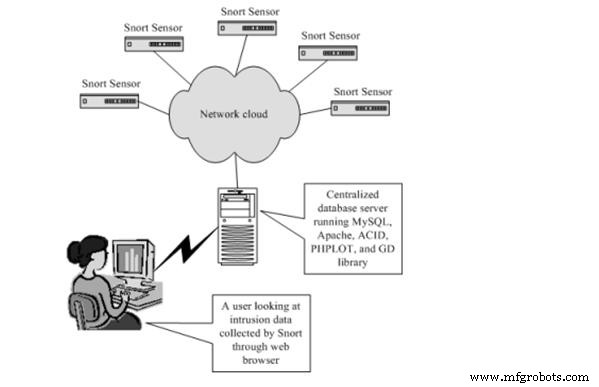
Snort架构
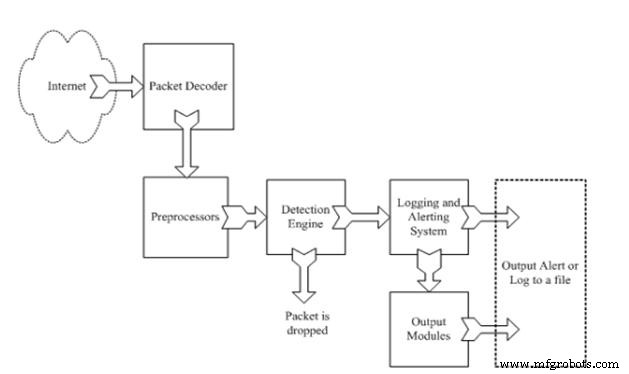
- 包解码器:从网卡提取数据包并准备分析。
- 预处理器:规范化数据、重组分片包、解码TCP流。
- 检测引擎:对每个包应用用户定义规则;匹配包触发警报或动作。
- 日志与警报:捕获详细事件日志,通过邮件、syslog或第三方集成通知管理员。
- 输出模块:可定制接口导出警报至SIEM或仪表盘。
为什么部署IDS?
- 持续洞察网络和主机活动。
- 可针对组织特定威胁景观定制。
- 防范或减轻内外部攻击损害。
- 用户友好仪表盘简化事件响应。
- 快速检测未授权文件变更和策略违规。
虽然IDS不总能精确定位攻击源头,但实时警报支持更快遏制和恢复。如需深入见解或实施指导,欢迎下方评论提问。
传感器
- 在引入新项目前,先强化维护体系
- 仓库安装行人检测系统的三大核心理由
- Java 与 Reactive Blocks 构建运动检测报警系统:树莓派部署发送短信
- 中小企业网络安全五大必守防线:从认知到实战
- 理解便携盲文显示器:关键洞察与创新
- AOM:实现望远镜网络无缝协调的自动化系统
- 超高灵敏化学武器检测系统:低浓度威胁精准识别
- 自动化超声原位监测:复合材料固化缺陷全过程捕捉
- Dryad Networks获210万美元种子轮融资,部署物联网“树木互联网”实现山火超早期探测
- Biz4Intellia物联网漏水检测:五大优势驱动工业效能跃升
- 掌握 C# using 指令:命名空间导入、别名与静态导入全解析
- 精通 Java 输入输出:打印、读取与格式化数据