


混合云采纳 11 大挑战与破解之道:从合规到运维的全景指南
混合云融合公有云弹性与私有云管控,成为企业上云主流模式。但“易部署、难治理”是普遍痛点。本文梳理混合云落地 11 大核心挑战,提供分层解决方案与最佳实践,助力企业构建可演进的混合云运营体系。
企业为何选择混合云?
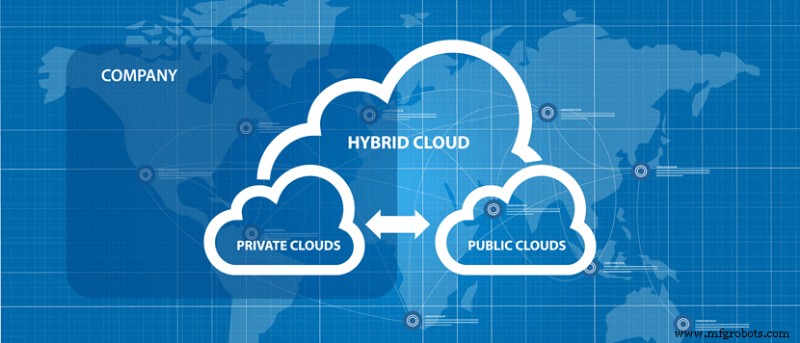
混合云 = 公有云 + 私有云/专有云/裸金属/边缘/社区云 任意组合,通过统一网络/安全/管理平面互联。核心价值:
- 成本最优:稳态负载跑私有/裸金属,峰值/弹性跑公有云
- 合规达标:核心数据留本地/专有云,非敏感数据借公有云规模效应
- 架构灵活:避免厂商锁定,最佳服务组合
- 业务连续性:跨环境灾备、多活、故障域隔离
- 创新加速:新业务公有云极速试错,成熟后沉淀至私有云
Gartner 预测:2025 年 85%+ 企业采用混合云。但成功率不足 30%,核心卡在治理、网络、安全、技能、成本失控。
11 大挑战与破解策略
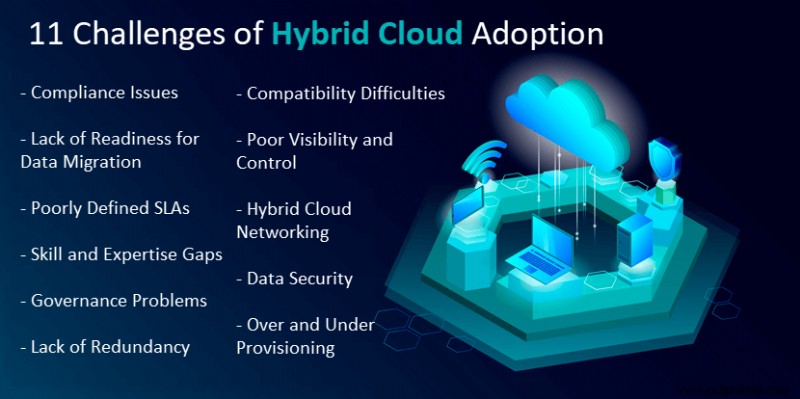
1. 合规迷宫:跨环境法规一致性
痛点:数据跨公有/私有/边缘流动,GDPR/等保/PCI/HIPAA/FedRAMP 要求不一,审计取证链路断裂。
破解:
- 建立统一数据分级分类标准,自动化打标、流向追踪
- 合规即代码:OPA/Rego 策略覆盖所有环境,CI/CD 阻断不合规变更
- 选择同构合规认证厂商 (AWS GovCloud / Azure Government / 阿里云政务云)
- 定期跨环境渗透测试、合规扫描、证据自动收集
2. 数据迁移就绪度不足
痛点:异构平台 (VMware/Hyper-V/KVM/Nutanix) → 云原生,依赖梳理不清、数据量大、停机窗口短、应用未容器化。
破解:
- 迁移前资产发现:Agentless 扫描 + 应用依赖映射 (Application Dependency Mapping)
- 分波次:非核心 → 核心,无状态 → 有状态,单体 → 微服务
- 双写同步 + CDC (Change Data Capture) 实现近零停机切换
- 应用现代化评估:重宿主/重平台/重构/重买/保留/退役 (6R) 逐个标记
3. SLA 条款陷阱与责任边界模糊
痛点:厂商 SLA 仅覆盖基础设施可用性,不覆盖应用 SLO;多厂商 SLA 指标口径不一、免责条款多、赔偿上限低。
破解:
- 法务+架构+运维三方联合审核 SLA,重点:可用性定义、性能基线、数据持久性、安全事件响应时效、退出条款
- 建立内部 SLO (服务级别目标) 体系,以业务视角定义黄金指标 (延迟/流量/错误/饱和)
- 引入服务网格 (Istio/Linkerd) 统一可观测性,跨环境度量真实业务 SLA
4. 技能断层:运维向 SRE/平台工程转型滞后
痛点:传统运维依赖厂商托管,缺乏 Kubernetes/Service Mesh/GitOps/可观测性/混沌工程核心技能。
破解:
- 建立云卓越中心 (CCoE):架构治理、标准制定、人才培养、工具选型
- 内部认证体系:CKA/CKAD/AWS SA/Azure Architect/GCP Architect + 内部实战考核
- 招聘“平台工程师”:产品化思维构建内部开发者平台 (IDP),降低业务团队认知负载
- 结对编程、内部 Tech Talk、故障复盘文化、外部社区贡献激励
5. 治理真空:缺乏统一策略平面
痛点:多环境策略碎片化:标签规范不一、镜像合规无基线、网络拓扑不标准、成本分摊无模型。
破解:
- 采用 CMP (Cloud Management Platform) / 云原生治理平台:统一资源清单、策略即代码、合规扫描、成本分摊、服务目录
- 制定“云治理白皮书”:命名规范、标签字典、镜像推广流水线、网络 CIDR 规划、安全基线、备份策略
- Platform Engineering 团队维护 Golden Path (黄金路径):标准化模块、脚手架、策略护栏,业务团队自助消费
6. 兼容性地雷:异构技术栈集成
痛点:私有云 OpenStack/VMware、公有云 AWS/Azure/GCP、边缘 K3s/KubeEdge,API 不通、镜像格式不同、CNI/CSI/监控/日志采集器不兼容。
破解:
- 标准化接口:CRI/O (容器运行时)、CNI (网络)、CSI (存储)、OCI (镜像)、OpenTelemetry (可观测)
- 统一镜像构建流水线:Buildpacks/Kaniko → 统一镜像仓库 (Harbor/JFrog/ECR/ACR/GHR) → 多环境推广
- 集群联邦/多集群管理:Cluster API、Karmada、Fleet、Rancher、Anthos、Azure Arc、Google Cloud Fleet Management
7. 可视性与控制力缺失
痛点:多控制台切换、资源清单不全、配置漂移无感知、变更审计断链、自助服务受阻。
破解:
- 单一控制面:Backstage/Port/内部开发者门户聚合资源视图、服务目录、文档、运维动作
- GitOps (ArgoCD/Flux) 声明式管理所有集群资源,审计日志即 Git 历史
- 基础设施即代码 (Terraform/Pulumi/Crossplane) 覆盖全生命周期,Plan/Apply 双阀门
- 策略即代码 (OPA/Gatekeeper/Kyverno) 预检合规、成本、安全
8. 混合云网络拓扑复杂性
痛点:跨环境路由、带宽规划、安全域划分、DNS 解析、服务发现、MTU 不一致、加密开销、延迟抖动。
破解:
- 全网拓扑建模:NetBox/IPAM 统一管理 CIDR、VLAN、VXLAN、BGP ASN
- 专线互联:Direct Connect / ExpressRoute / Cloud Interconnect / 裸金属云专线,冗余双路由、BFD 快速收敛
- 服务网格跨集群联邦:Istio Multi-Cluster / Linkerd Multi-Cluster / Cilium ClusterMesh,mTLS 统一、流量治理下沉
- 边缘网络:SD-WAN (VeloCloud/Viptela/FortiGate) + KubeEdge/SuperEdge 统一纳管
9. 冗余设计缺失:单点故障隐患
痛点:跨环境备份不一致、RPO/RTO 未定义、灾备演练从未做过、数据孤岛。
破解:
- 统一备份策略:Veeam/Rubrik/Commvault/CloudCasa 覆盖 VM/K8s/数据库/SaaS,统一保留策略、加密、不可变存储
- 跨环境复制:异步复制 (RPO 分钟级) + 同步复制 (RPO=0 核心库)
- 定期混沌工程演练:Chaos Mesh / LitmusChaos / Gremlin 注入网络分区/节点宕机/磁盘故障,验证自动故障转移
- 业务连续性计划 (BCP) 文档化、角色分工、沟通预案、法务/公关配合流程
10. 数据安全:传输与静态双重防护
静态数据:全盘加密 (LUKS/BitLocker) + 硬件加密模块 (HSM/TPM) + 密钥管理 (自管 KMS / 厂商 KMS / HashiCorp Vault) + NBDE (Network Bound Disk Encryption)。
传输数据:IPsec VPN / TLS 1.3 / mTLS / WireGuard / 专线加密。
进阶:机密计算 (AMD SEV-SNP / Intel TDX / AWS Nitro Enclaves) 保护使用中数据;零信任网络访问 (ZTNA) 替代 VPN;BAS (Breach and Attack Simulation) 持续验证防御有效性。
11. 资源过/欠配置:成本失控与性能风险
动态供给 (Cloud Bursting):K8s Cluster Autoscaler / Karpenter + 公有云节点池,指标驱动秒级扩缩容。
自助供给:服务目录 + 审批流 + 配额守护 + 成本预估 (Infracost) + 标签强制成本中心。
编排治理:CrossPlane/Terraform Controller 统一多云资源编排,FinOps 实践:可视化→优化→运营→文化,持续压降浪费。
构建成熟混合云运营体系:三阶段演进
| 阶段 | 核心目标 | 关键里程碑 |
|---|---|---|
| 起步期 (0-6 月) | 互联互通、基础治理、核心应用双活 | 专线打通、CMP 上线、标签规范落地、1-2 个核心应用混合部署、灾备演练通过 |
| 成长期 (6-18 月) | 平台化、自动化、FinOps 落地 | IDP 上线、GitOps 全覆盖、策略即代码 80%+ 覆盖、单位业务云成本下降 20%、多集群服务网格互通 |
| 成熟期 (18 月+) | 智能化、自愈、业务驱动 | AIOps 根因定位、自动修复、碳感知调度、Serverless/边缘无缝纳管、开发者体验 (DX) 行业领先 |
结语
混合云不是终点,而是通往“分布式云原生”必经之路。以应用为中心,以平台工程为抓手,以策略即代码为治理基石,在合规、安全、成本、体验四维动态平衡中持续演进。立即启动混合云成熟度评估,锁定当前最大痛点,集中火力突破。
云计算