


社区驱动硬件CWE:识别设计安全弱点新框架
现代计算机系统比以往更先进、更复杂,网络攻击复杂度以惊人速度升级。业界长期专注于软件加固,但攻击者越来越多地瞄准硬件层,利用设计、制造、运行阶段产生的漏洞。
学术界和业界研究记录了先进基于硬件攻击技术——常混合软硬件漏洞利用——证明公共领域知识给黑客显著优势。然而硬件设计师缺乏类似软件成熟的通用弱点枚举(CWE)和通用漏洞披露(CVE)系统的统一分类法和共享知识库。
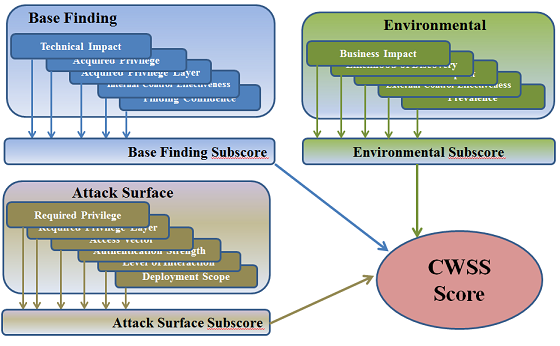
通用弱点评分系统(CWSS)(来源:Mitre)
软件架构师和开发者依赖Mitre开发的CWE和CVE数据库识别和规避代码安全缺陷。这些资源实现跨软件生态系统检测、编目、修复漏洞的集体努力。
随着硬件成为主要攻击目标,业界必须建立同样全面的硬件设计弱点库。此框架将赋能从业者解决关键问题:
- 我的设计中关键硬件入口点在哪?
- 哪些设计弱点最需密切监控?
- 温度、电压、电流偏移如何影响器件特性,攻击者如何利用这些异常?
- 成功硬件攻击对器件、软件栈、整体系统潜在影响?
- 哪些近期事件阐释这些漏洞?
- 验证团队如何在产品生命周期早期检测和缓解缺陷?
- 有哪些缓解策略,成本效益权衡如何?
为满足此需求,标准化、开放可访问的硬件安全语言至关重要——使研究人员、供应商、设计师高效共享发现和最佳实践。
重要里程碑:Intel和Mitre去夏天合作发布首个硬件中心CWE。2020年2月Mitre发布CWE 4.0,将关注范围从软件扩展至硬件设计漏洞。目标帮助设计师识别特定IP模块潜在陷阱,教育未来专业人员常见硬件错误。
新CWE硬件设计视图已列出30个常被忽视硬件问题。组织为制造和生命周期管理、安全流、权限分离、通用电路和逻辑、核心和计算、内存和存储、加密原语等高层类别。
虽为关键第一步,但集合将随社区贡献新条目和示例增长。业界、学界、政府利益相关者必须协作扩展和完善此累积硬件CWE。
健全硬件CWE将让架构师实施经验证缓解,保持设计师更新安全设计实践,使验证工程师在开发全程检测漏洞。研究人员更易定位系统性硬件风险、设计有效修复、跨学科协作。最终,全面开放硬件CWE加速我们日常依赖设备的安全硬件演进。
长期以来,分类硬件弱点似乎艰巨。硬件仍是主要攻击向量,编目评估这些漏洞的紧迫性——与软件威胁同等重视——从未如此之大。CWE 4.0为业界凝聚提供坚实基础,促进共享语言和更安全硬件生态系统。
>> 本文原载姊妹站EE Times。
嵌入式
- 联网硬件设计避坑指南:从规格定义到合作伙伴选择的实战策略
- 主板外壳设计指南更新:ATX/Mini-ITX/Micro-ATX 全覆盖
- 控制单元详解:CPU中的组件与设计
- 聊天机器人入门:设计流程、架构与实战洞察
- VE-VIDES倡议发布值得信赖的IoT安全设计与验证框架
- Mouser现货供应Infineon OPTIGA Trust X 物联网/智能家居即插即用硬件安全
- Lattice MachXO3D FPGA内嵌硬件信任根 强化硬件安全
- 硬件安全引领 IIoT:防篡改、加速上市、强保护制造、交通、公用事业
- Microchip 推出 Trust Platform:安全预置的 IoT 硬件解决方案
- 瑞萨 RX23W MCU:内置蓝牙 5.0 与 Trusted Secure IP 强化物联网安全
- 硬件加速器驱动现代AI系统
- 普渡工程师开发隐藏晶体管设计保护芯片免逆向工程