


识别与缓解嵌入式系统设计中的隐私风险
嵌入式设备日益普及,但每款新联网产品都带来新隐私担忧。好在不断增长的现成硅片和软件服务组合可助设计师构建抗入侵和未授权数据泄露的能力。第一步是精准定位必须缓解的确切威胁。
实践中,隐私意味着除授权所有者外,任何方均无法访问特定信息。隐私是安全子集,但两者不同。安全还防范数据恶意修改或破坏。系统可以安全但不私密,但私密系统必须安全。
全球监管框架——如GDPR、CCPA及诸多国家法律——强制保护个人身份信息(PII)。经典PII包括姓名、地址、账号、位置、健康数据、图像、活动。但并非所有敏感数据显而易见。例如,恒温器温度设置单独无害,但结合设备位置即成PII。知晓某家庭恒温器显示55°F可能暗示住户外出,使房产成入室盗窃目标。
嵌入式产品存储传输海量数据——静态(内存或闪存)和传输中(跨总线、网络、甚至PCB走线)。保护数据通常需加密,进而要求保护加密密钥。此外,固件和操作系统必须加固防篡改;否则被攻陷的微控制器可能故意泄露敏感信息。
攻击向量多样。远程攻击者可窃听网络流量、实施中间人(MITM)拦截、或通过空中升级(OTA)注入恶意代码。物理攻击者或仅处近距离者,可探测信号线、监控功耗或电磁辐射恢复密钥、替换存储介质、或移除保护封装进行裸片级检测。
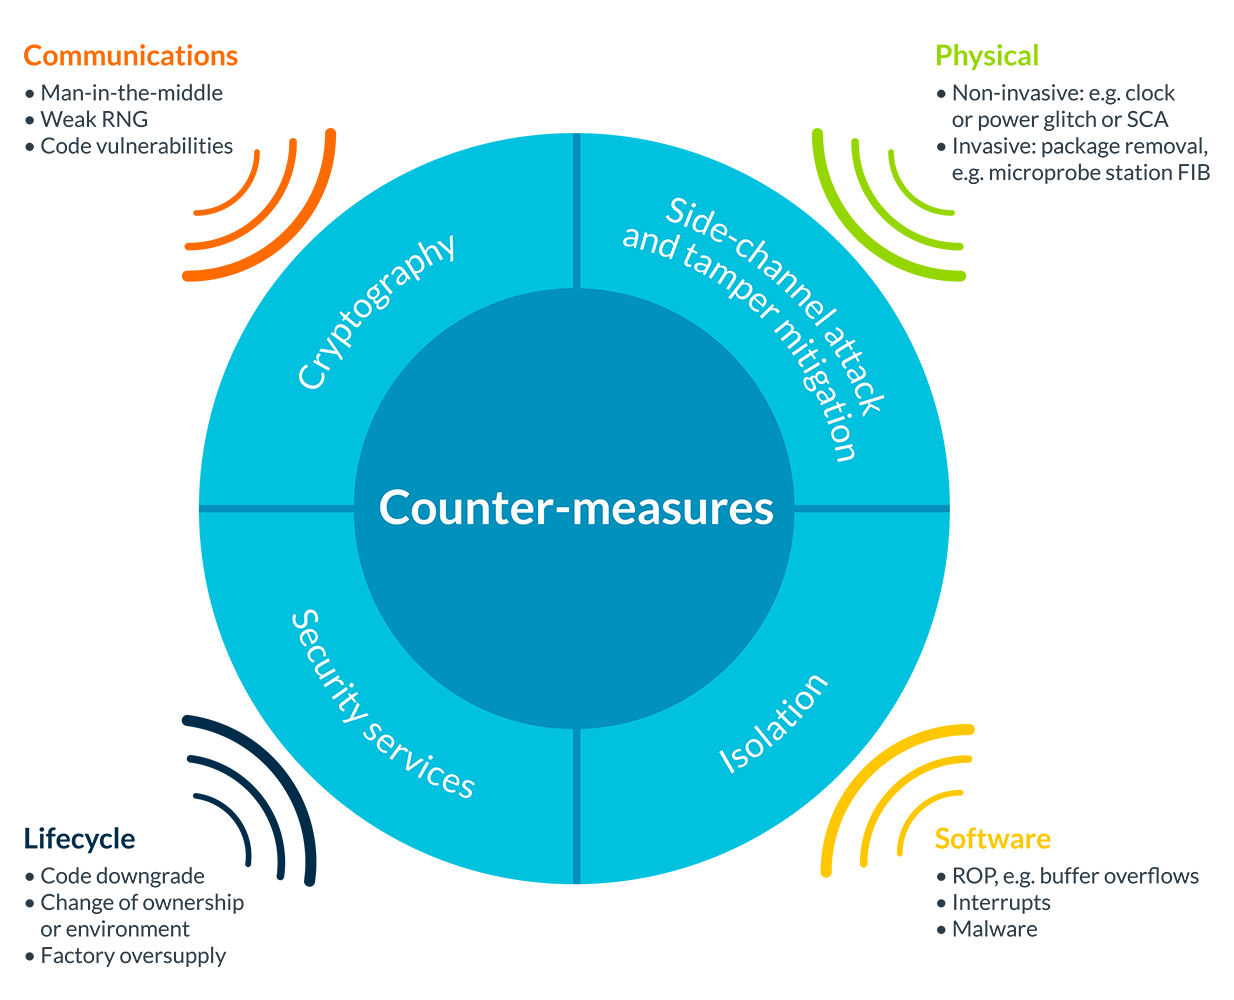
图1:多种攻击形式可危害数据安全,需要多种对策。(图片来源:ARM)
制造阶段也存风险。组装时攻击者可复制加密密钥或克隆整机,使复制品不被察觉渗透网络。报废阶段,废弃硬件可被回收探测提取存储密钥。
单一防御无法覆盖所有威胁,部署所有防护成本过高。攻击可能性和影响随应用不同,设计师须针对特定场景优先部署风险降幅最大的措施。起点是在详细设计前建立全面威胁模型。
建立有效威胁模型涉及三关键步骤:
- 识别资产。 针对隐私,包括设备上或经由设备流动的所有PII、加密密钥、固件、身份代码、消息元数据及相关资源。
- 评估威胁。 列举潜在攻击向量,估算概率,评估成功攻陷的影响。考虑设备全生命周期——从制造、部署到报废——捕获所有相关风险。
- 确定对策。 为每个威胁匹配适当缓解措施,评估实施成本、性能开销、BOM影响。
有了明确威胁模型,设计师可定制软硬件特性——如安全启动、防篡改封装、侧信道对策、稳健密钥管理——有效保护隐私。半导体生态系统现提供丰富硅模块、安全模组、软件库应对常见攻击向量,厂商支持可助选择集成合适方案。
通过系统性识别资产、评估威胁、应用针对性对策,开发者可构建同时满足法规义务和用户隐私安全期望的嵌入式系统。
物联网技术