


为何 VPN 无法满足云应用需求 —— 应用专用网络的崛起
在葡萄牙阿尔布费拉举行的最近 NetEvents18 会议上,Futuriom 的 Scott Raynovich 发布研究,指向企业保护和管理云应用方式的范式转变。其发现表明,传统虚拟专用网络 (VPN) 对现代云工作负载日益不适用,而应用专用网络 (ASN) 正成为极具吸引力的替代方案。
Futuriom 调查关键结论
Raynovich 主导对 200 名 IT 领导者的调查,涵盖应用开发、网络、安全和 DevOps,旨在了解云应用最关键的网络功能。结果惊人:
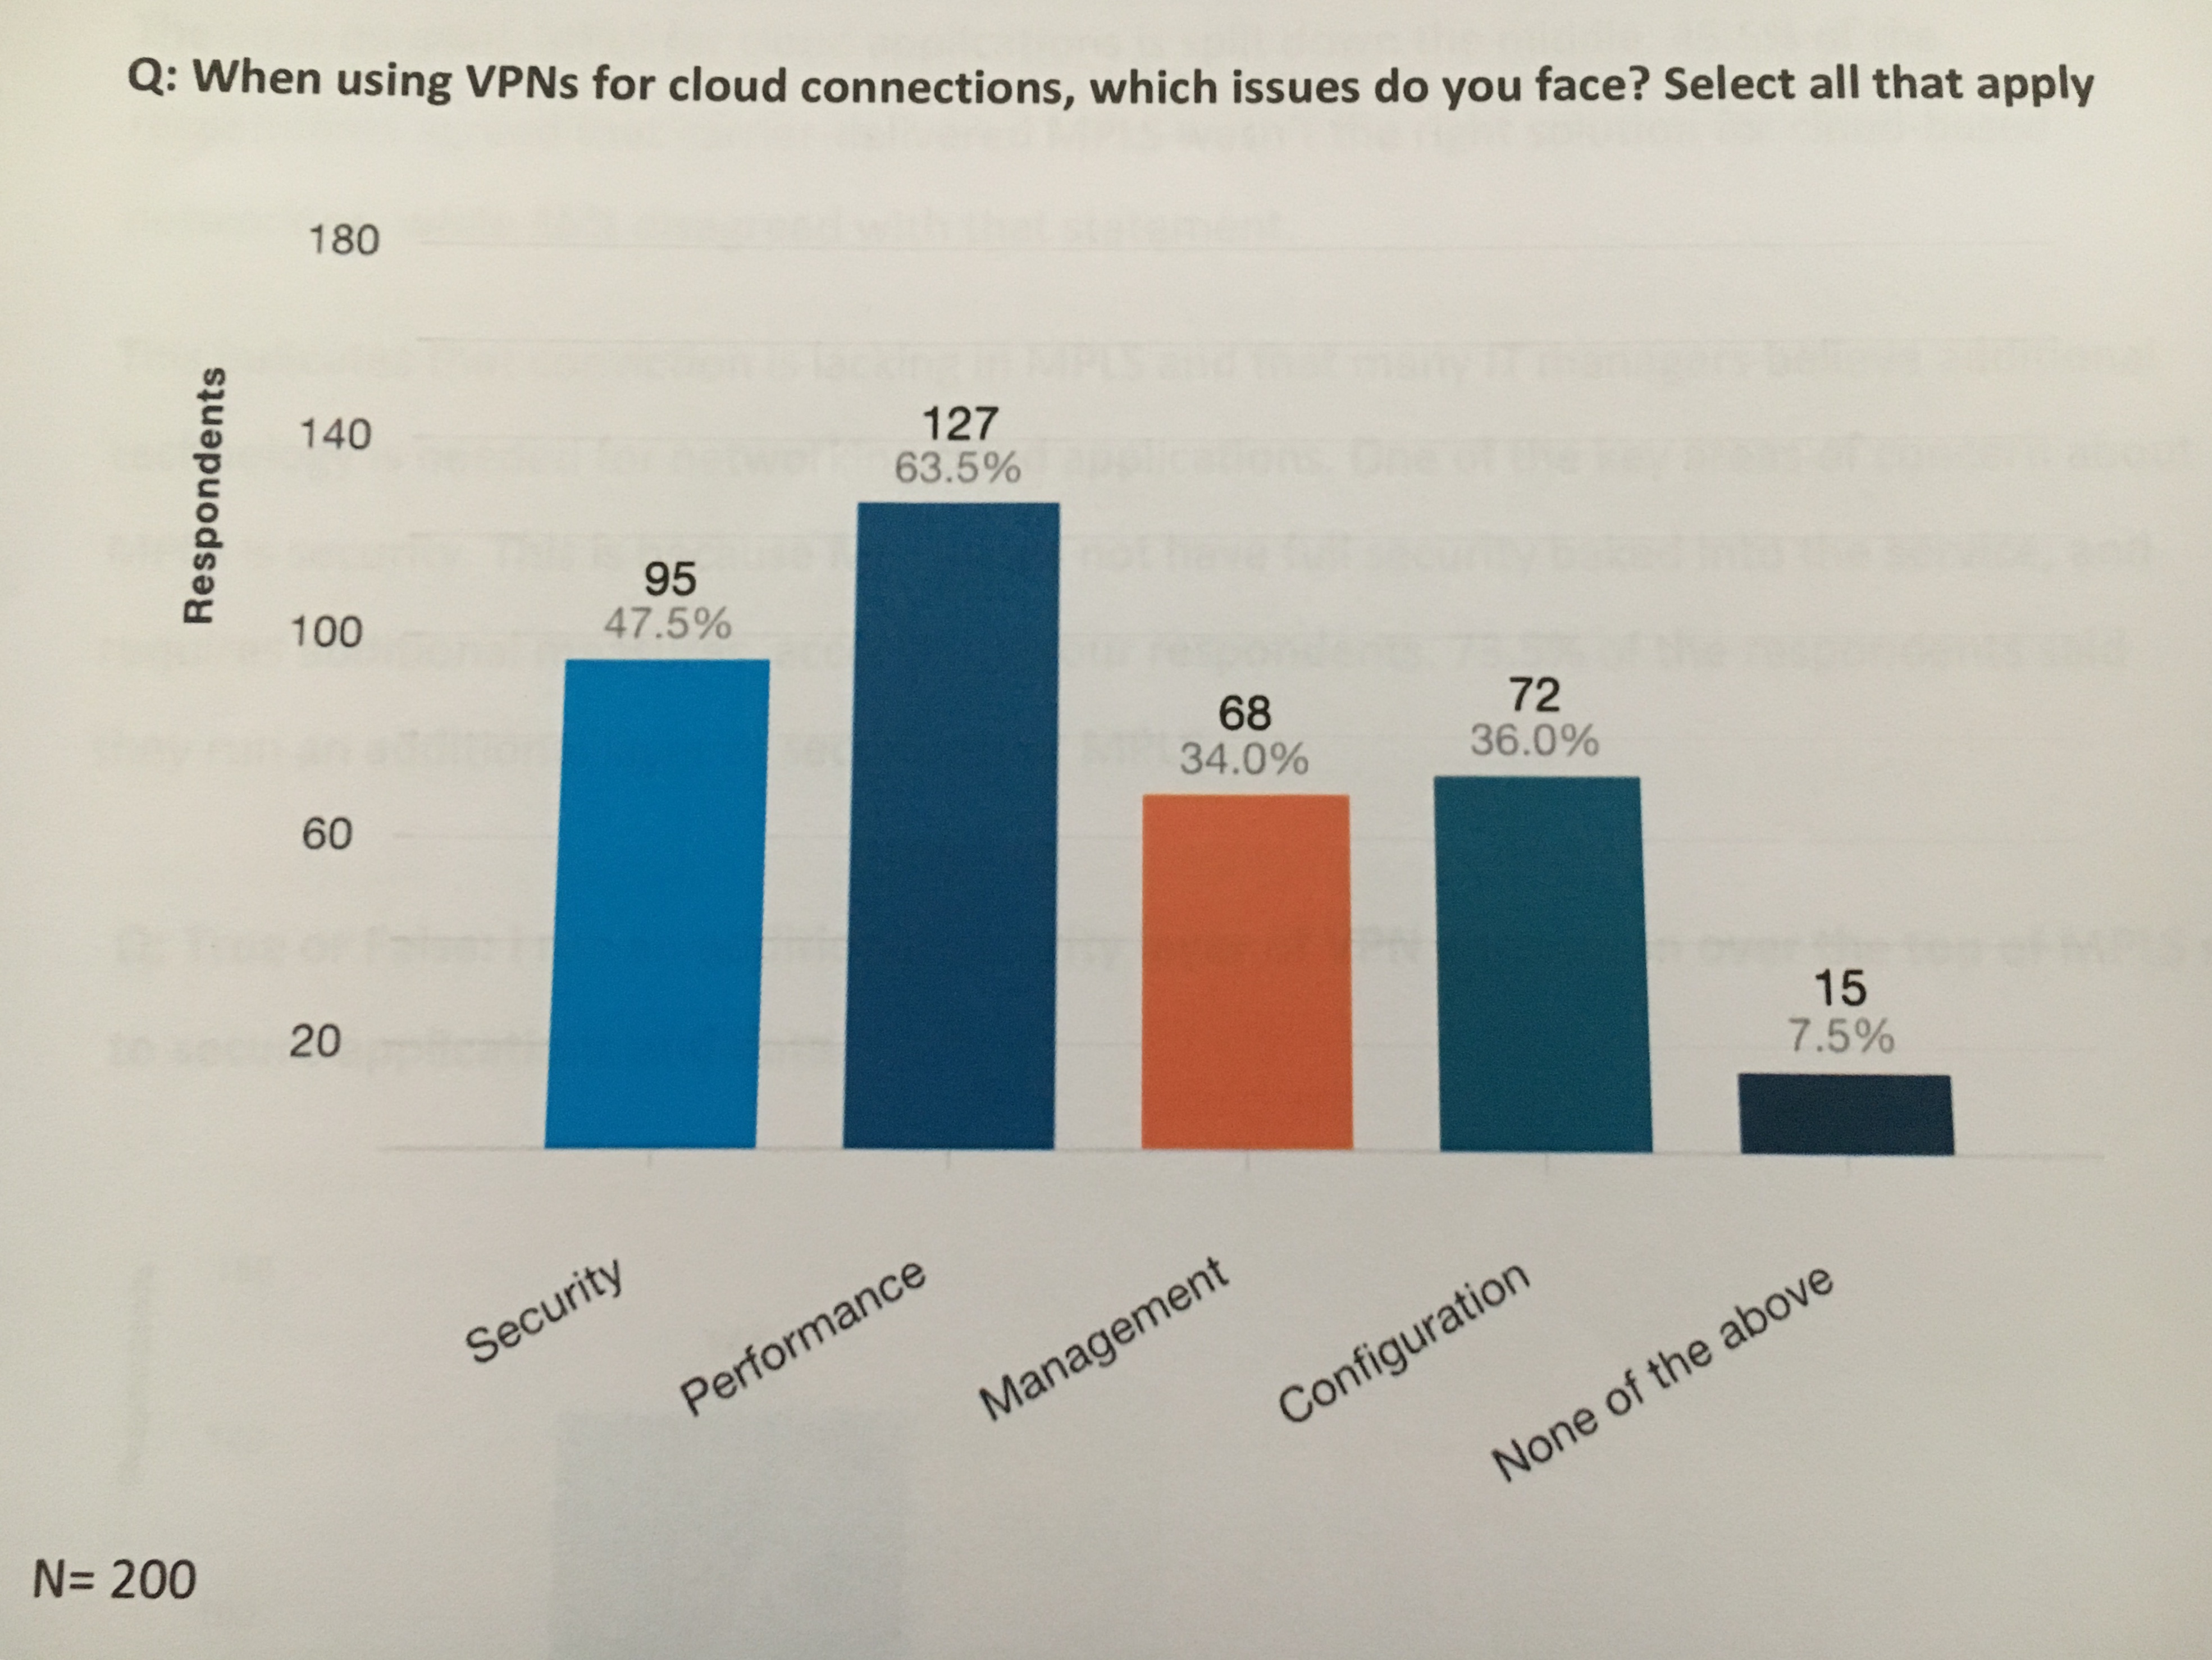
- 63.5% 受访者认为 VPN 性能是主要痛点。
- 47.5% 指出 VPN 安全担忧。
- 75% VPN 用户正在积极寻找更好方案。
这些洞察凸显对灵活、软件驱动网络的日益增长需求,以跟上快速云采用步伐。
什么是应用专用网络?
ASN 是纯软件定义网络,直接连接应用,无需管理物理硬件、操作系统或服务器。与 VPN 不同,ASN 可由应用自动配置,提供:
- 绑定应用层的设备无关安全性。
- 快速、自动化的部署和拆除。
- 无需“设备”管理。
- 面向 DevOps 和软件开发者而非传统网络团队的功能。
- 原生零信任架构和可选硬件信任根以实现高性能。
- 对最终用户透明。
Raynovich 将 ASN 描述为 AppWANs 的骨干 —— 逻辑网络,将分布式应用组件跨 SaaS、IaaS 和 PaaS 环境缝合,无论单云、混合还是多云部署。
安全与性能收益
Futuriom 研究还凸显向硬件信任根和零信任模型转变。调查显示 74.5% 受访者视硬件信任根为关键安全特性。相比之下,许多组织仍依赖 VPN 连接外部网、B2B 链路和供应链,但这些设置常引入显著延迟、处理开销和管理复杂性。
工业 IoT 的局限性
软件定义广域网 (SD-WAN) 擅长连接分支机构,但在工业物联网 (IIoT) 设备上表现不足。调查中 43.5% 受访者认为 SD-WAN 不适合 IIoT,33.5% 不同意,23% 不确定。
行业采用:NetFoundry 与 Microsoft 合作
ASN 领域关键参与者 NetFoundry 已与 Microsoft 合作,将其 AppWANs 与 Azure Virtual WAN 集成。据 NetFoundry EMEA 合作伙伴负责人 Philip Griffiths 称,此集成提供“企业级安全、性能提升和简化网络管理”。NetFoundry 将其 AppWANs 定位为通往 Microsoft Azure 的无缝入口,为 IoT、虚拟 WAN 和组织、合作伙伴及最终用户间的自定义安全应用链接提供云原生敏捷性、即时连接和可扩展部署。
作者:Jeremy Cowan,IoT Now、IoT Global Network 和 VanillaPlus 编辑总监
物联网技术