


保障嵌入式设备离线固件编程安全:SEGGER Flasher SECURE方案
当嵌入式系统仍是小众产品时,你可内部管控每步。但需求激增时,大批量制造通常转向合约制造商(CM)。CM的一项关键职责是将微控制器固件编程进每台设备。
此类场景下,保护知识产权和防止超量生产至关重要。全球约10%电子产品为假冒,相当份额源于CM未授权生产复制品。
嵌入式系统IP以两大形式呈现:硬件原理图和固件代码。即使CM能复制PCB布局,无专有固件设备也毫无用处。当CM不受限获取两者时,原开发者只能依赖CM的诚信和声誉。
近期纽伦堡Embedded World展会上,SEGGER发布Flasher SECURE,直击IP盗窃与超量生产风险的生产编程方案。
(来源:SEGGER)
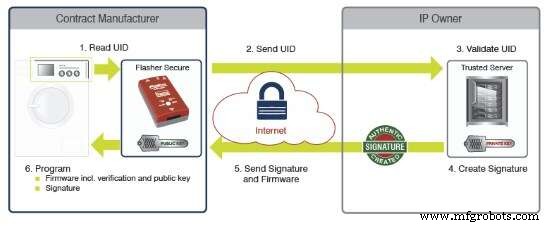
Flasher SECURE基于成熟原理运行:每个微控制器携带唯一标识符(UID)。固件IP所有者向CM提供Flasher SECURE平台,实际固件驻留在IP所有者控制的可信安全服务器上。
编程时,Flasher SECURE读取设备UID并转发至可信服务器。服务器验证UID并返回加密签名与固件。Flasher SECURE将两者写入微控制器。
上电时,固件立即将UID与存储签名比对。仅匹配允许设备运行;否则固件可拒绝运行或触发自定义响应。这确保固件仅在授权硬件上运行。
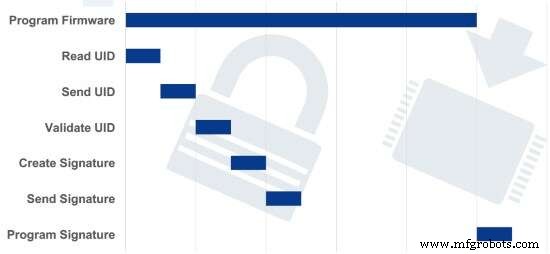
速度至关重要。SEGGER设计Flasher SECURE使固件仅从服务器获取一次——编程首台设备时。获取的固件本地缓存供后续所有设备使用。
(来源:SEGGER)
后续每台设备,Flasher SECURE在编程时流式传输UID至可信服务器。服务器即时生成新签名,近实时写入设备,给生产增加可忽略开销。
若固件检测到运行于伪造系统,响应可定制。选项包括简单警告、禁用功能,或更高级设置下向IP所有者回传诊断数据供调查。后者虽强大,但应审慎应用,尤其安全关键应用中。
最终,对策选择取决于产品风险画像和业务目标。清晰警告对许多情况足矣,更主动策略可威慑造假者并护卫品牌完整性。
嵌入式