


SRAM PUF:安全物联网设备的终极信任根
本文阐述SRAM物理不可克隆函数(PUF)基础,展示其如何作为物联网(IoT)设备信任基石。
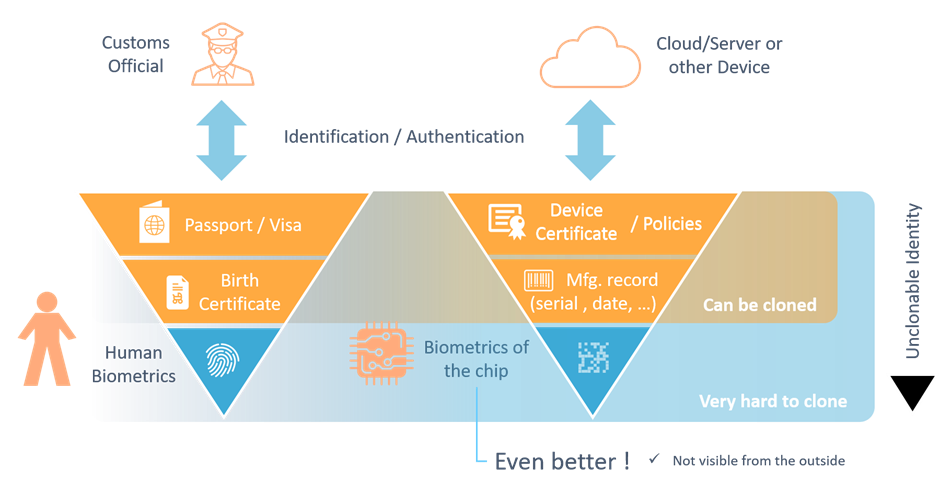
信任是每个安全系统基石。无论与邻居分享报警码或向边检出示护照,你依赖独特、不可伪造标识符。物理世界中常为不可复制的生物特征。数字领域等价物是基于硬件的根密钥,不可从供应链克隆或提取。
物理不可克隆函数恰提供此锚点。它们直接从每个硅芯片固有的微小制造差异生成设备唯一加密密钥。当此密钥保护证书和密钥时,设备成为物联网生态系统中可信实体。
SRAM PUF为何脱颖而出
众多PUF技术中,SRAM PUF因可靠性、可扩展性、低集成成本备受青睐。仅需在现有芯片加载软件即可激活,无需定制硬件IP模块。这使其成为数十亿低成本物联网设备的理想选择。
什么是SRAM PUF?
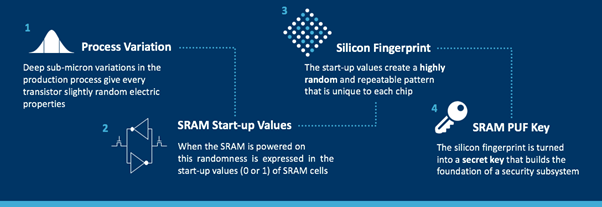
半导体制造中晶体管阈值电压微小差异在每个SRAM单元创造随机但可重复的电气特征。芯片上电时,每个单元沉淀为偏好0或1状态,产生唯一模式——本质上是该硅片指纹。
因模式固有噪声,需用模糊提取器在环境变化下可靠重现相同加密密钥。结果是密钥从不驻留非易失性内存,消除困扰传统存储方法的"静态密钥"攻击向量。
以SRAM PUF为信任根
物联网设备需保护数据、固件、通信密钥的安全基础。SRAM PUF在硅内部生成根密钥提供此基础。OEM可预置此密钥或让芯片制造时生成——两法均避免昂贵复杂的工厂注入过程。
区别于可被硬件攻击者读取的非易失性内存,SRAM PUF密钥仅存在于易失性寄存器,每次上电重新生成。结合安全元件或PUF自身纠错数据,形成强健密钥保管库,支持多应用密钥。
构建基于SRAM PUF的密钥保管库
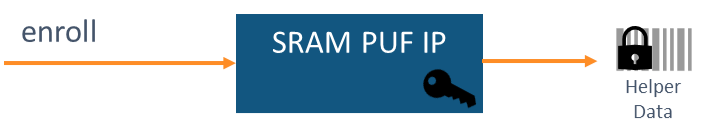
- 注册:一次性操作生成根密钥并将非敏感辅助数据存入NVM。根密钥永不离开设备。
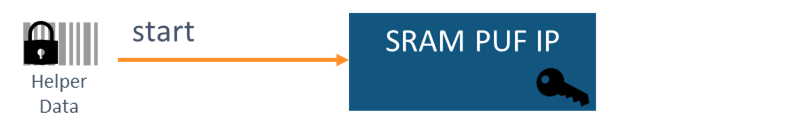
- 启动:用存储辅助数据和新SRAM快照重建根密钥。若辅助数据不匹配设备则失败。
- 封装/解封:安全加密外部密钥为密钥代码(KC)可不加密存储。KC仅能在源设备解封。
- 停止:睡眠或空闲前清除寄存器所有敏感数据,最小化攻击面。
派生多应用密钥
安全最佳实践要求每应用用不同密钥。从单一SRAM PUF根密钥,密码学安全密钥派生函数(KDF)生成众多独立密钥,确保一密钥泄露不削弱其他。KDF可生成不同算法或生命周期所需任意长度结构密钥。
软件实现SRAM PUF
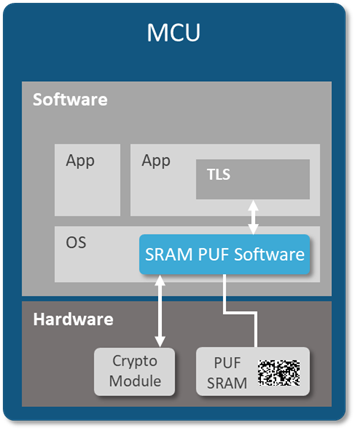
因SRAM近乎存在于每个数字芯片,SRAM PUF可纯软件实例化——无需新硅。此特性支持硬件信任根远程部署到存量设备,无需重新设计硬件即可将物联网安全扩展至数十亿设备。
结论
信任是所有安全基础。SRAM PUF提供不可伪造、设备唯一根密钥,完全在硅内生成存储,消除供应链风险和硬件攻击。无论作为专用硬件或软件实现,SRAM PUF构建弹性信任根,赋能安全密钥保管库和多应用密钥——从根本上保护物联网设备。
物联网技术