


云端安全策略:保护制造资产免受黑客侵害
借助正确的云安全工具,制造商可锁定车间设备,拒绝黑客入侵
网络安全恐怖故事层出不穷,让制造数据安全主管噩梦连连。除Stuxnet、“WannaCry”勒索案外,《华尔街日报》等近期披露澳黑客窃取F-35联合攻击战机等高敏感国防数据。绝大多数事件源于人为失误:未遵守安全协议、弱密码,导致银行、电力、航防、制造数据暴露于日益增长的网络威胁中。
勤打补丁是提升安全的最佳实践之一。Equifax泄露源于未修补Apache Struts关键漏洞,致1.43亿美公民及英加用户信息被窃。恶评易让云软件/业务蒙尘。实则云网络安全实践与本地部署无异,但联网赋予黑客更多溜门撬锁机会。
工厂安全防线
电网、金融、零售均遭攻击。制造运营鲜报重大入侵,但Arctic Wolf Networks(9月研究)显示:多达半数中小企业(SMB)愿为IoT设备付赎金赎数据。
研究指出13%中小企业经历IoT攻击,却多未部署高级检测响应(勒索/APT/零日如Stuxnet)。安全专家与制造专家一致:云数据安全步骤与本地数据镜像。
Arctic Wolf联合创始人CEO Brian NeSmith强调:“误以为云数据天然安全,实则安全程度取决于你怎么做。须部署防火墙、监控可疑活动、管控敏感数据访问。责任在企业IT团队而非云服务商。合规≠安全,合规仅评估控制。”
本地部署优势在于网络访问控制权更大。云数据面向全网连接者可尝试访问。无论云/本地,严谨安全控制与流程是关键。例:误暴露内网入口,任何发现漏洞者均可潜在访问数据。
理想状态:制造商拥7×24小时安全运营中心(SOC),由全职安全专家值守(IT兼职不够)。NeSmith指出:“事后诸葛亮显示几乎所有重大黑客事件可预防。Equifax漏补丁,Target警报淹没噪音。网络安全非买对产品,而是安全运营有效性。”
云+强安全
Siemens用户可利用协议与硬化网络安全硬件(Scalance、Ruggedcom)及新云服务。Siemens运营CSOC提供7×24监控与攻击补救(详见《Manufacturing Engineering》2017年10月“规避必然的黑客攻击”)。
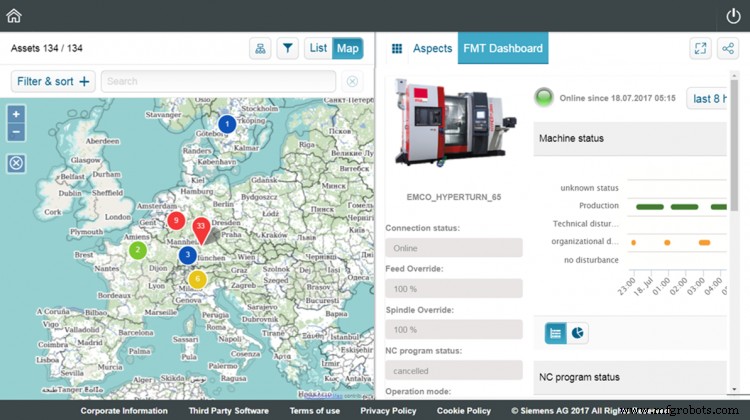
Plant Security Services可早期检测威胁/恶意代码、分析漏洞、启动适当措施,持续监控赋予运营透明度(Henning Rudoff,Siemens PLM植物安全服务负责人)。
云网络安全软件对非受法律/内部限制束缚的客户,部署更易、运营更优。Siemens基于MindSphere IoT操作系统提供网络安全软件,助客户并行推进数字化与安全。Rudoff建议:先按IEC 62443基线评估安全现状。措施或组织层面(培训提升意识)或技术层面(网络分段、设备硬化)。进阶需求需部署检测补救:SIEM监控系统行为(新设备入网/登录失败);安全事件需取证分析——如何恢复正常、如何防复发。
Siemens强烈建议:及时打补丁、用最新版。产品更新订阅:https://www.siemens.com/industrialsecurity。
云安全优势
42Q(圣何塞)MES开发商CTO兼IT副总裁Srivats Ramaswami指出:强系统与尽职调查是云商必修课。
“制造商日处理敏感数据:追溯、保修、设备履历、工程规格均高度机密。托付云需尽职调查确保供应商妥善加固。”建议关键特性:
- 多层安全:应用代码、数据中心物理防御、防火墙逻辑屏障、持续活动监控与恶意软件扫描。
- 第三方安全测试合同,报告客户可见。
- 认证如AICPA SOC 2,要求建立并执行严格信息安全策略流程。
制造运营云数据究竟有多安全?Ramaswami断言:“云存储通常增强而非削弱安全。”因云商投入海量资源持续更新应对威胁。云系统日遭数十攻击,但制造商用的系统迄今零重大泄露。
普遍误认为云不如本地安全。Ramaswami反驳:“多数本地系统远不及顶级云商安全架构。亲见‘安全’系统密码贴便利贴于机架。先进云存储设计为99.999999999%耐久性、年可用性99.99%,高成本令绝大多数IT团队望尘莫及。本地复刻需巨额基建与大团队。”
Equifax非外部云,自建自管。公开信息显示:漏洞补丁攻击前两月已存在,却未装。为何不选高质量云商实时监控?
“云安全无银弹,需安全基因企业每日死磕细节。”42Q安全含物理/逻辑防御、编码/密码标准、持续监控扫描、第三方测试。
云端加工数据
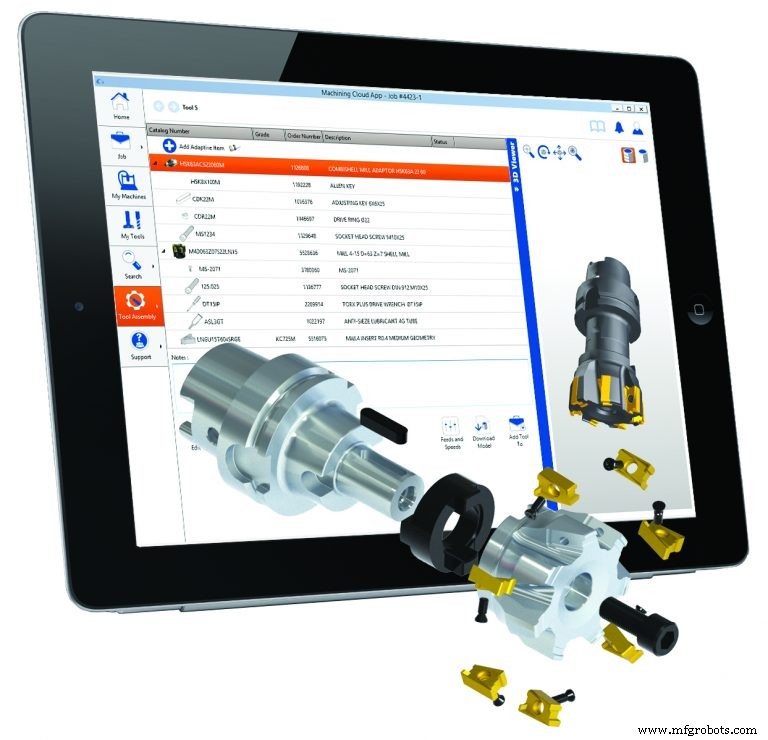
遵循常规网络安全步骤,云端数据大体安全。MachiningCloud云布道师Chuck Mathews称:“好安全实践不分物理位置,本地/云通用。十条:更新软件/BIOS/固件;更新杀毒/恶意检测;备份关键信息;强密码非默认;开启双因子认证;不共享账号/密码;分享前三思;无线加密;保持安全意识;最小权限原则。”
Mathews认同:“云数据通常比本地更安全。”云商雇佣安全专家、负受托责任提供高安全,普通车间无此专家。
MachiningCloud独立提供CNC刀具/工装产品数据云检索服务。
“美国大多数人每天用云服务:网页、邮件、订机票/酒店、银行、缴费——皆云服务。但CAD/CAM云化极少,多为桌面端仅用云做许可/更新/参考库。”
高曝光黑客事件多为可防异常值。但单点登录(非双因子)等云服务存固有风险,高安全场景应避免。
云技术非万能
部分场景云不适配:CAD/CAM、高响应应用、工厂车间近实时自动化的运营技术(OT)。
ADL Embedded Solutions工程总监产品经理JC Ramirez称:“共识:纯云网安永不足以彻底消除关键基础设施网络威胁。趋势是将网安软硬件下沉贴近关键资产。类比工业IoT/IIoT的Fog/Mist计算将云下沉至边缘,因稳健工业控制与高价值资产网安增强。”
工业/基建网安沿用IT通用网络安全措施,关键差异:威胁可能致人员伤亡、公共安全、高价值资产实体后果。最佳网安须团队制:IT、控制工程师、操作员、现场管理、物理安保至少参与。NIST SP 800-82《工业控制系统安全指南》为良参考。

自动化供应商对云态度谨慎。9月Rockwell Automation(密尔沃基)推出本地威胁检测服务,助企业检测恢复入侵。引入Claroty(纽约)OT应用技术,旨在为OT空间带来“清晰度”。
服务被动非侵入、产品中立,深入工业网络协议,用威胁检测软件绘制IT/OT资产通信拓扑(Umair Masud,Rockwell咨询服务组合经理)。
Masud坦言:“连OT直连云仍存合理顾虑。这是纪律严明、负责任的本地方法。”Claroty系统试点三年现推广,Rockwell、Schneider Electric等采用。
“助客户自卫:攻击全链路——前/中/后。前:知资产、建反制(区域防火墙、双因子);中:检测响应;后:备份恢复工具就绪保障资源与人员恢复。”
自动化控制系统