


抵御网络攻击:制造商必须遵循的 5 个关键步骤
本文原刊于 advancedmanufacturing.org。客座作者 Elliot Forsyth,密歇根制造技术中心业务运营副总裁,属 MEP 国家网络™ 成员。
任何企业主都知道信息是经营公司的关键。随着制造业日益数字化,网络安全必须成为经营标配。若员工档案、客户交易或专有数据等敏感信息泄露,后果毁灭性。
因此,越来越多制造商通过良好信息安全实践保护信息。
对中小制造商(SMM)而言,网络安全可能看似艰巨——因成本或技术知识有限——但供应链每个环节都必须开始建立实践,保护自身及客户的数字资产。
据美国国土安全部数据,按报告网络攻击数量计,制造业是第二大被攻击行业。为什么?
网络犯罪分子视 SMM 为主要目标,因许多此类公司缺乏足够预防措施。这使 SMM 极其脆弱,可能导致:
- 运营关键信息丢失
- 生产力下降
- 信息或信息系统受损
- 监管罚款/法律费用
- 声誉受损或失去客户信任
- 信用受损、无法获得银行贷款
- 收入损失
据 2016 年 NetDiligence 网络索赔研究,数据泄露中位成本 6 万美元。泄露后,公司不仅面临失去业务,还须重获客户信任,往往耗时费力。
中小制造商该怎么办?幸运的是,美国国家标准技术研究院(NIST)开发了适用于各规模企业的实用网络安全框架。在线可获取,当地 MEP 国家网络代表(推进美国制造业的首选专家)可进一步解读,并协助实施近期和长期的网络安全最佳实践。
制造商网络安全五步框架
NIST 网络安全框架是希望更好驾驭网络安全、降低和管理风险的公司的综合指南,包含一系列简单、低成本步骤,专为满足包括 SMM 在内的所有公司需求而定制。
完整演示见《小企业信息安全:基础》第 15-27 页。此处简述制造商应对网络安全风险的五步:
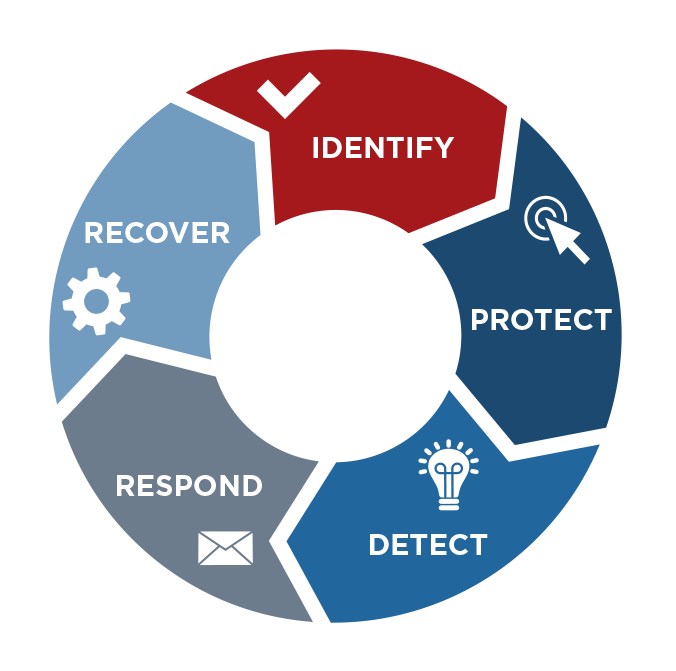
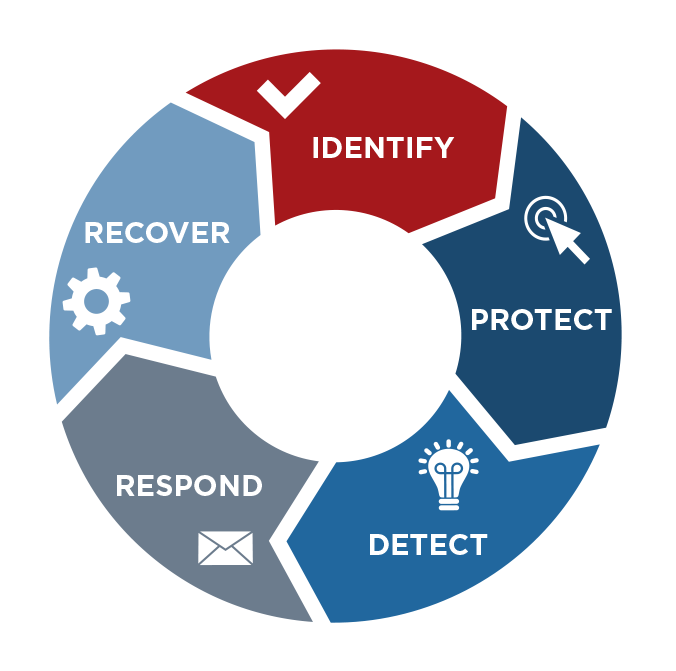
根据 NIST 网络安全框架,制造商可采取的五个步骤。
1. 识别:深思熟虑的网络安全战略第一步是了解资源和风险。
- 识别并控制谁有权访问业务信息
- 开展背景调查
- 要求每位员工使用个人账户
- 制定网络安全政策和程序
2. 保护:遭遇网络攻击时,你需准备好抵御。
- 限制员工对数据和信息的访问
- 安装浪涌保护器和不间断电源 (UPS)
- 定期修补操作系统和应用程序
- 在所有业务网络安装并启用软硬件防火墙
- 保护无线接入点和网络
- 设置网页和邮件过滤器
- 对敏感业务信息使用加密
- 安全处置旧电脑和介质
- 培训员工
3. 检测:攻击发生时,你需要机制尽快预警。
- 安装并更新防病毒、反间谍软件和其他反恶意软件程序
- 维护和监控日志
4. 响应:发生网络安全事件时,你要遏制并减轻损害。
- 制定灾难和信息安全事件应对计划
5. 恢复:网络安全事件后,你需要机制帮助恢复正常运营。
- 对重要业务数据和信息进行完整备份
- 持续安排增量备份
- 考虑网络保险
- 改进流程/程序/技术
您的网络安全水平如何?
对大多数 SMM 而言,考虑到面临的一切,信息、系统和网络安全并非最高优先级。但信息安全或网络安全事件可能对其业务、客户、合作伙伴和供应商造成毁灭性甚至灾难性打击。制造商了解和管理网络风险、建立网络安全计划保护资产至关重要。
若想更好了解当前网络安全风险,可使用 MEP 国家网络网络安全自我评估工具,或致电 800-MEP-4MFG 联系当地 MEP 中心。
工业技术