


Bluetooth Mesh安全与隐私:构建受信物联网网络
前两部分探讨了Bluetooth Mesh架构与消息流。在当今超连接世界,安全非可选——它是任何Mesh驱动物联网解决方案不可妥协的基石。
Bluetooth SIG要求每个Mesh设备实现安全;禁用安全被禁止。经典BLE点对点连接反之,开发者可选择无安全运行。
将设备加入Mesh的配网过程,及所有后续数据交换,均以安全为最高优先级设计。
- 椭圆曲线Diffie-Hellman(ECDH)密钥交换在配网期间挫败中间人攻击。
- 每消息序列号防止重放攻击。
- 密钥刷新(黑名单)程序中和废弃设备的垃圾桶攻击。
Mesh拓扑依赖强制性密钥保护各协议栈层。让我们详细梳理关键安全与隐私机制。
配网:将未配网设备加入Mesh网络
Mesh设备经配网成为节点。执行配网的设备——配网器——通常为智能手机。配网器创建网络、分配网络密钥、分发所需密钥。未配网Mesh节点上电后广播自身。配网器扫描信标,建立标准BLE连接(当前设备使用PB-GATT)通过ECDH交换密钥。
会话密钥派生后,加密网络密钥、设备密钥、IV索引、单播地址并传输给节点。成功配网后,节点进入配置阶段,配网器发现节点能力并分配应用密钥。节点可持有多个应用密钥;每个密钥绑定特定Mesh模型,确保仅预期设备能解密应用载荷。
图1展示使用CYBT-213043-MESH评估套件为可调光灯泡的完整配网序列。
点击查看大图
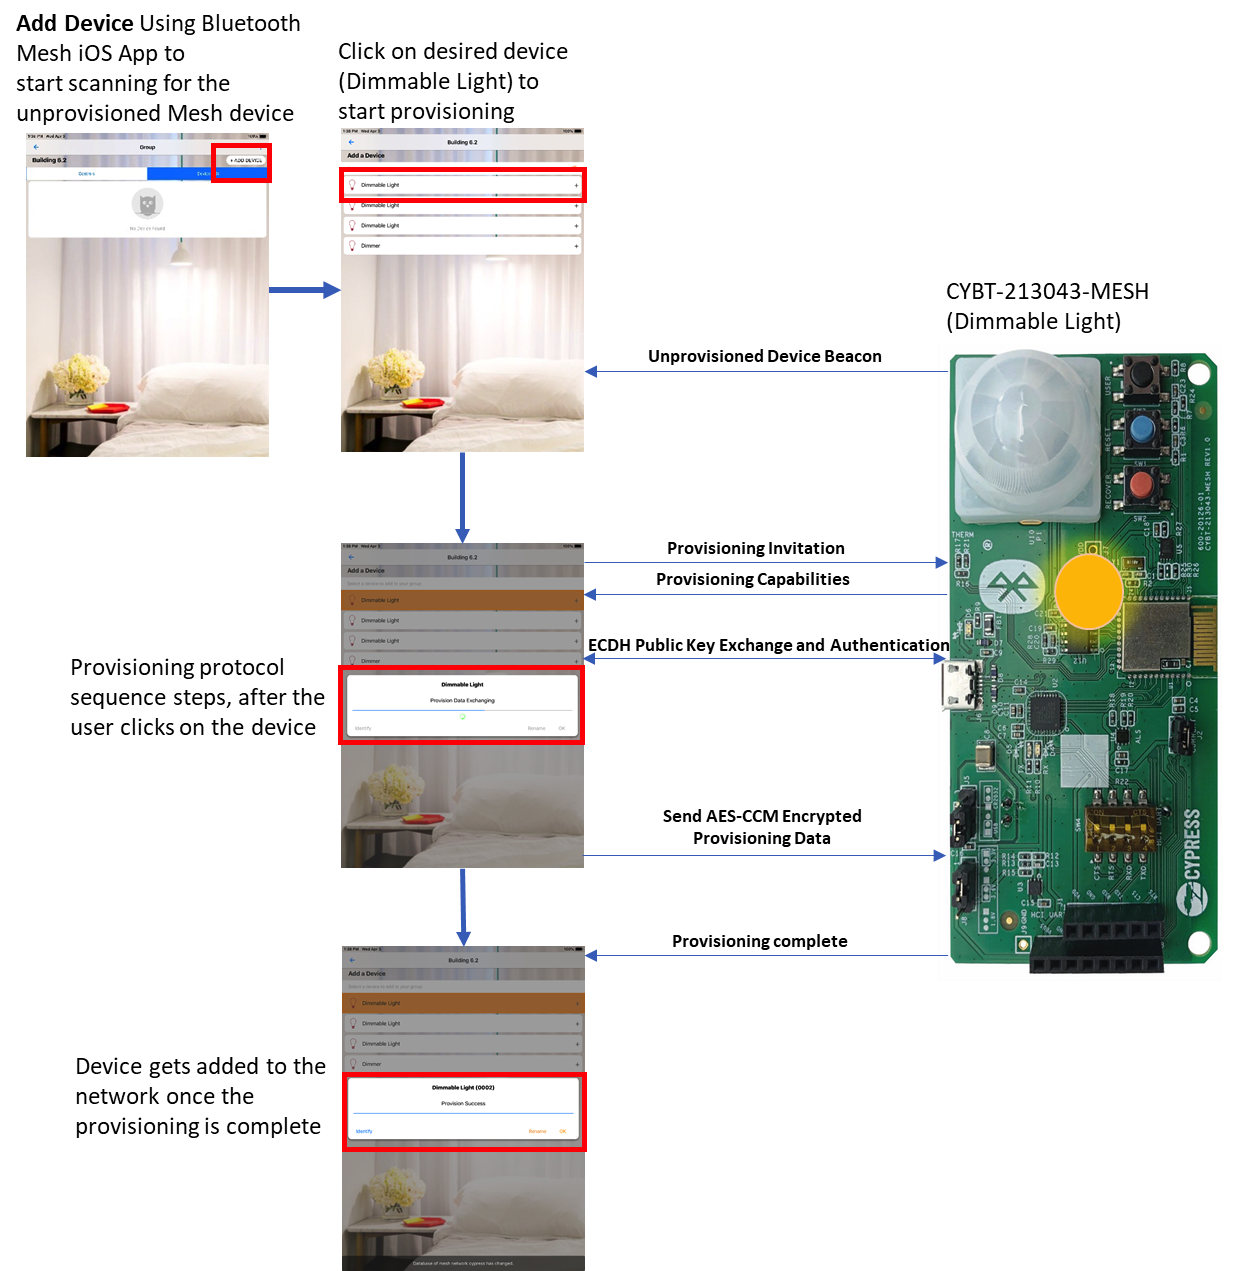
图1:可调光灯泡的配网过程。(来源:Cypress)
当智能手机Mesh助手App从未配网列表选择灯泡,启动配网握手。灯泡回复能力——支持的元素、安全算法、OOB选项、输入输出方法。基于这些,公钥通过OOB或BLE链路交换,随之认证。灯泡认证后,配网器发送加密配网数据(网络密钥、设备密钥、IV索引、单播地址等)。节点现已完全配网,就绪配置。
网络、应用与设备密钥
网络密钥使节点能解密认证至网络层的消息,允许中继流量。应用密钥在执行相似功能的节点子集间共享;仅持有正确应用密钥的设备能解密载荷。设备密钥唯一标识每个已配网节点,仅配置阶段使用。
网络密钥:节点可持有一或多个网络密钥,允许在单一Mesh网络内创建多子网。例如多层停车场可将每层隔离为独立子网,将中继流量限制在相关层级。
应用密钥:通常由同用途设备共享——如客厅灯共享一密钥,运动传感器或门锁用另一密钥。仅持有相应密钥的设备能解读改变灯光状态的消息。
设备密钥:配网时分配,唯一标识节点,仅配置阶段专用。
节点移除:密钥刷新与黑名单
为防被攻破或废弃节点重新加入目标网络——即垃圾桶攻击场景——Mesh规范定义密钥刷新程序。配网器可将节点列入黑名单,向所有非黑名单设备分发新网络与应用密钥。旧密钥不再授予访问权,保护网络免遭利用。
隐私(消息混淆)
隐私通过从网络密钥派生的隐私密钥实现。Mesh协议用此密钥混淆头部字段(如源地址),防窃听者追踪消息来源。
重放攻击
重放攻击指捕获合法消息并重发以破坏网络——如重传开门命令至门锁。Mesh协议以两重保障应对:IV索引与序列号(SEQ)。每条消息携带SEQ,每次发布递增;节点丢弃SEQ等于或小于最后有效值的包。IV索引亦须等于或大于最后处理值,否则丢弃。攻击者需所有相关密钥修改这些字段,使成功重放不可行。
总结:Bluetooth Mesh配网过程确保仅受信设备入网,防护中间人、重放、垃圾桶攻击。网络密钥支持子网,应用密钥确保仅预期设备解读载荷,密钥刷新安全移除受损节点。隐私特性隐藏源地址,序列号与IV索引防重放。这些机制共同确立Bluetooth Mesh为物联网部署的高安全高隐私平台。
第三部分将讨论如何为特定应用选择合适的Bluetooth Mesh设备。
嵌入式
- 持久成功:从林肯与维护领导力汲取的坚持课题
- 树莓派家庭安防系统:PIR 运动检测 + 摄像头邮件报警
- 网孔分析法详解:步骤、实例与工程应用
- Synopsys发布完整HBM3 IP套件,面向多芯片系统将带宽提升至921 GB/s
- Bluetooth Mesh设计抉择:模组还是离散器件?
- Cypress 发布双模 Bluetooth 5.0 MCU,支持 Mesh 组网,连接物联网设备与智能手机
- Future Electronics 与 Silvair 全球结盟,加速蓝牙 Mesh 照明方案落地
- Contrinex 2020:云就绪传感器与蓝牙光幕,赋能安全应用
- Swissbit 在 it-sa 展示面向 IoT 设备的前沿硬件安全方案
- 瑞萨 RX23W MCU:内置蓝牙 5.0 与 Trusted Secure IP 强化物联网安全
- 以自动化测试与性能监控强化SaaS与云安全
- 安全与隐私能否阻碍物联网革命?