


工业物联网安全:破解挑战与实施稳健解决方案
工业物联网的指数级增长符合预测。到2025年,全球连接设备将超750亿,近三分之一将用于制造业工业应用。随着云基第三方服务商等市场机遇扩大,一个问题不再是增长障碍,而是不容忽视的红线——安全性。
几乎每周都有数据泄露新闻,目标是规模更大、本被认为安全的企业。同样令人痛心的是,企业以数据原始委托人未预期的方式存储或使用数据。随着设备激增,问题可能在好转前先恶化。
本文探讨工业物联网常见漏洞,以及如何应对以保障网络与业务安全。
如何走到这一步
两大核心原因解释了工业物联网为何陷入安全困境。一是简单的数学:部署设备指数级增长,服务商面临快速推出设备和平台的压力,导致行业跑在安全倡议和协议的响应能力前面。
二是困扰过往所有爆发式新技术的老问题:安全从未在机器层面被处理过,因此缺乏标准与协议。提供商要么临时应对,要么沿用客户指定的第三方安全方案,甚至完全依赖客户自身往往不足的内部安全措施。
此外,许多服务商推送固件升级缓慢或间歇,核心功能迭代常被优先。无论成因如何,这是当今行业最热门、也最棘手的问题之一。
安全隐患的高发区域
随着黑客利用与物联网构建者相同的数据工具和AI技术变得更老练,数据泄露风险随之增长。工厂及其连接系统中,存在多个潜在突破口:
- 不安全的Web界面:用户与物联网设备的交互界面,存在默认密码弱、锁定与会话管理缺陷、网络中凭证暴露等问题。
- 不安全的网络服务:黑客可通过开放端口、缓冲区溢出、拒绝服务攻击等入侵网络。
- 弱加密:加密薄弱甚至无加密,允许入侵者在设备间数据交换时窃取信息。
- 不安全的移动界面:许多企业延伸现场服务进行维修保养,移动界面面临相同的加密与认证挑战。
工业物联网安全面临的挑战
许多企业本身安全薄弱,给同时供应服务与设备的物联网提供商带来压力。超过50%的关键基础设施运行过时的微软软件,40%的工业现场直接使用公共互联网。
这使设备渗透成为关键风险:随着设备激增,黑客可能控制整座工厂,长期严重破坏生产能力,甚至直接或间接引发物理安全事故。
传统设备安全也是隐患。工业物联网的核心价值之一是为老旧设备加装物联网装置,延长设备寿命、避免昂贵采购。但必须审慎评估哪些设备能被妥善纳入安全体系,这往往超出企业现有技能范围,甚至未被意识到。
行业仍处于起步却爆发式增长期,缺乏标准与协议阻碍了连贯的安全进展。寄望于物联网服务商群体自发自律、制定统一标准,可消除竞争或重叠的“局部”协议,对客户最具成本效益。在此之前,临时性安全成常态,考验着客户本已脆弱的现有安全体系。
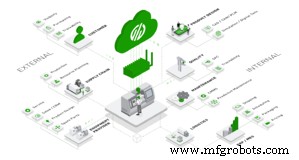
工业物联网安全解决方案
超40%的泄露源于恶意软件或暴力破解,入侵手段远不止这些。鉴于切入点众多,安全被视为四层防护:设备层、通信层、云层、生命周期管理层。因行业增长太快,尚无开箱即用的端到端安全方案。
但在端到端方案成熟前,提供商和企业可采取以下过渡措施:
一是网络分段:将控制设备的网络与企业其余IT基础设施物理隔离。
二是夯实基础:Web界面强制修改默认凭证、限制登录尝试次数;强制强密码策略与双因子认证;IT层面防范缓冲区溢出、关闭非必要端口;移动端同步落实密码、锁定、默认凭证规范;严守固件升级发布与部署纪律,减少系统退化。
或许最大的一步是:行业协作自律,制定统一标准与协议。为上述问题定义基础架构、标准化并强制纳入,能让提供商和开发团队从繁杂的基础安全事务中解脱,专注于应对更高阶、更复杂的安全威胁。基础标准的建立,为所有系统托起最低安全“地板”,保护购买服务的企业,也保护在安全薄弱环境中部署系统的提供商。
安全挑战将随物联网持续增长
面向工业物联网服务商及其客户的安全挑战与日俱增。许多企业未充分重视安全,因而错失良机。众多高管表示:若安全方案打包在内,愿为物联网设备和服务支付更高费用。随着行业增长,将安全纳入平台或与第三方安全商建立强强合作的新服务,将占据更强市场地位。
工业技术