


NSX-V 对比 NSX-T:哪款 VMware SDN 方案适合您的数据中心?
现代数据中心使用搭载虚拟机监控程序的物理服务器运行虚拟机。这种方式让虚拟化带来了成本效益和增强的可扩展性。借助 VMware NSX 软件等虚拟化网络解决方案,网络概念获得了新含义。
软件定义网络 (SDN) 模型提供创建复杂网络配置所需的所有功能。凭借敏捷灵活的特性,SDN 在无需大量物理网络变更的情况下提供高安全性并实现无缝扩展。
本文探讨 VMware NSX 是什么,以及 VMware NSX-V 与 VMware NSX-T 的差异。
VMware NSX
在虚拟化市场,VMware 是最大玩家之一。公司提供虚拟工作站、网络虚拟化和安全平台等一系列产品。
VMware NSX 是一款先进的 SDN 解决方案,包含两个变体:
- NSX-V
- NSX-T
什么是 VMware NSX?
NSX 是 VMware 为应对数据中心网络需求快速增长而创建的软件定义网络解决方案。主要功能是通过 NSX Manager(NSX Data Center 组件)提供虚拟化网络创建和管理。此外,VMware NSX 提供关键网络安全功能,确保虚拟环境安全。
使用 NSX 无需更改底层硬件。网络预配和虚拟网络间连接从硬件中抽象,类似于虚拟机工作方式。NSX 将 OSI 模型第 2 层到第 7 层的交换机、路由器、防火墙和其他网络服务虚拟化。
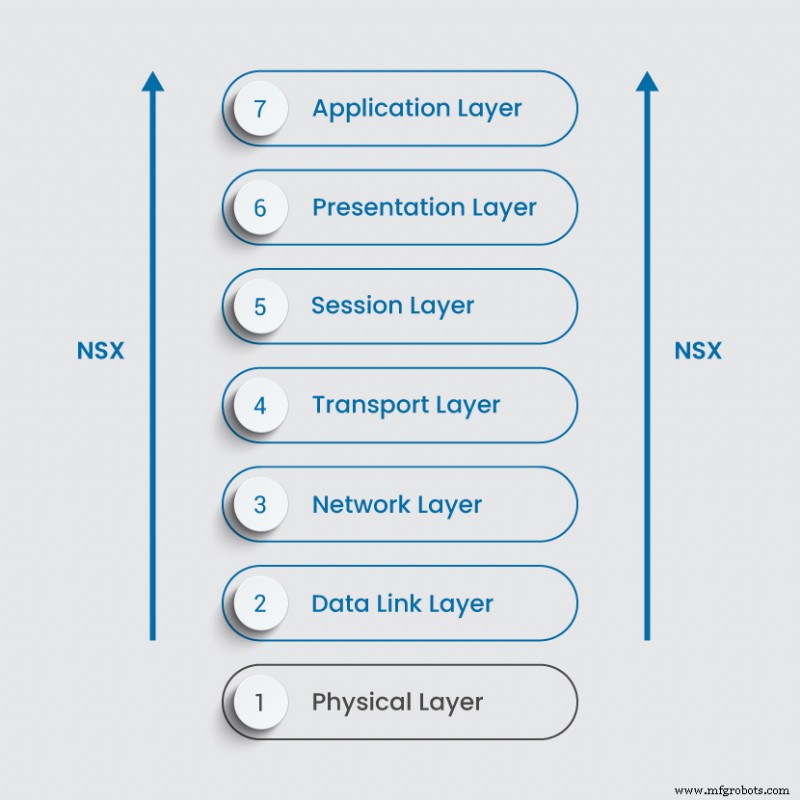
此过程节省时间、精力和成本,使大型公司能集中和自动化网络管理与控制。视所选产品而定,VMware NSX 适用于所有基础设施类型:
- 多云环境
- 本地数据中心
- 裸金属服务器
- 容器化工作负载
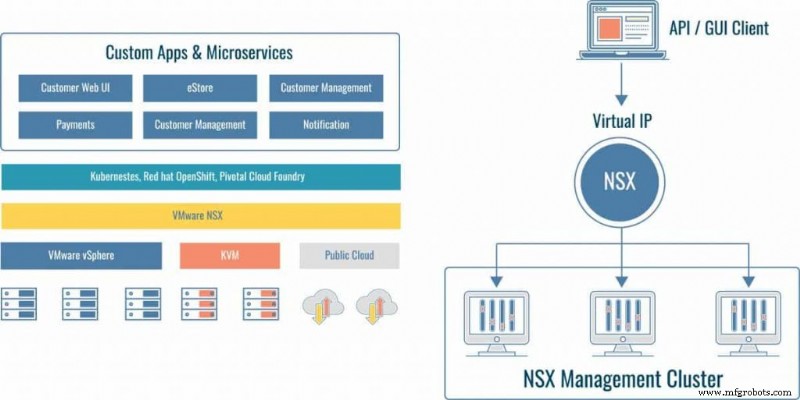
继续阅读了解 NSX-V 与 NSX-T 的差异。
什么是 NSX-V?
NSX-V 架构(V 代表 vSphere)具备部署重配置、按需虚拟网络的快速预配和销毁功能。该产品依赖 VMware vSphere 并需连接 vCenter。NSX-V 与 vCenter 配对后,与 vSphere 集成无缝。
缺点是 NSX-V 不支持多个 vCenter。若有多个 vCenter 怎么办?此时必须部署多个 NSX Manager,这在多云环境下极具挑战,维护变得繁琐繁重。随着企业向云端转移处理工作负载,VMware NSX-V 方案对许多客户不再适用。现在更多作为传统 VMware 产品,NSX-V 正被 NSX-T 取代。
什么是 NSX-T?
VMware NSX-Transformers 是 NSX-V 的继任者,提供构建高度敏捷 SDN 基础设施的选项。该产品将网络虚拟化带入裸金属和容器化工作负载、多云及多虚拟机监控程序环境。NSX-T 支持云原生应用、OpenStack、Kubernetes、KVM、Docker 等的网络虚拟化栈。
许多人视 NSX-T 为 NSX-V 的升级版。确实两者核心理念相同。但 VMware 从头构建了 NSX-T,其底层架构与 NSX-V 完全不同。
主要优势是 NSX-T 可部署在包含多种不同组件的异构环境中。NSX-T 不受 vCenter 部署限制。您可拥有多个 vCenter 服务器,并使用单个 NSX Manager 作为单一控制面板管理虚拟网络。或者完全不部署 vCenter,而是在 NSX-T GUI 中选择 ESXi 作为操作系统。
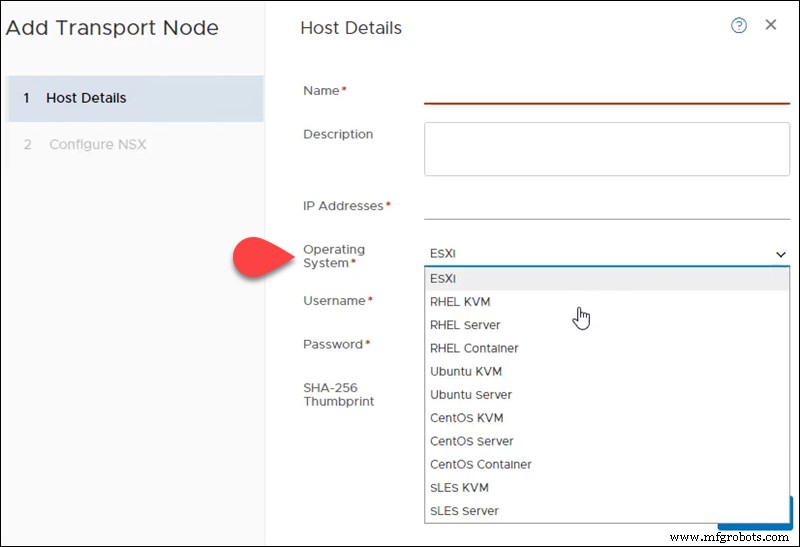
NSX-V 与 NSX-T 界面对比
没有名为 NSX-V 的专用界面。NSX-V 安装附带一个集成到 vCenter Server 的插件。因此,要访问 NSX-V 的 GUI 选项,需登录 vSphere 实例并选择网络和安全选项。
例如,这是 vSphere Web Client 中 NSX-V 的部分:
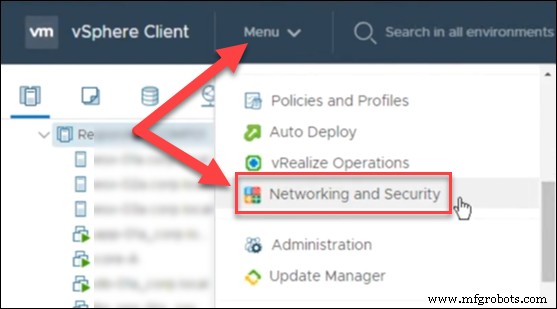
若 GUI 中未出现此选项,则使用的账户缺乏必要权限。仅将 NSX Manager 连接到 vCenter Server 的用户获得企业管理员访问权限。所有其他账户仅有服务权限,需分配适当权限。
NSX-T 拥有独立于 vCenter 的自有界面,称为 NSX-T Manager。这意味着您无需登录 vCenter 即可管理 NSX-T 架构。
登录 NSX-T Manager 后,主页显示网络、安全、系统和库存概览、告警等。
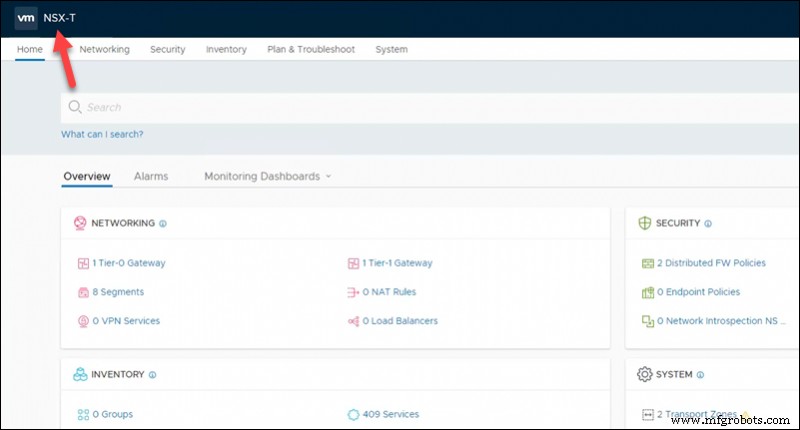
在 NSX-T Manager Web Client 中,可查看您的 vCenter 或添加新 vCenter 以拉取库存。这是 NSX-T 超越 NSX-V 的地方:能跨多个 vCenter 管理网络和安全自动化。
NSX 核心组件
VMware NSX 的主要组件包括:
- NSX Manager
- NSX Controller
- NSX Edge
NSX Manager
NSX Manager 是通过 GUI 配置、管理和监控所有 NSX 组件的核心组件。通过 REST API,配置和对象操作保持一致。
NSX Manager 允许部署控制器、边缘分布式路由器并生成证书。在 NSX-V 中,NSX Manager 作为一台虚拟机与单个 vCenter Server 配合工作。在 NSX-T 中,NSX-T Manager 可作为 KVM 或 ESXi VM 等连接多个 vCenter。
NSX Edge
VMware NSX Edge 服务网关 (ESG) 是 VMware vCenter Server 的一部分,提供基本网关服务,如:
- DHCP
- NAT
- VPN
- 负载均衡
- 边界防火墙
- 动态路由
NSX Edge 实现隔离网络与共享网络间的连接,以及虚拟机间的直接连接。除了东西向路由,此服务还通过提供南北向连接让租户访问公共网络。使用 NSX Edge 可为工作负载、组件和租户创建虚拟边界。
NSX Controller
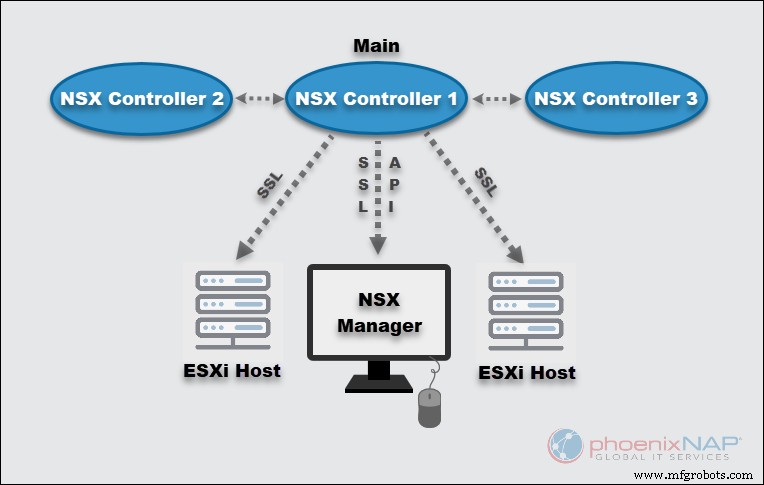
NSX Controller 是分布式状态管理系统,也是逻辑交换和路由的中央控制点。控制器包含关于主机、虚拟机、分布式逻辑路由器和 VXLAN 的所有信息。
此虚拟设备对于安装和监控可扩展、高可用虚拟网络至关重要。无论软件定义数据中心规模如何,VMware 要求 NSX-T 中恰好有三个控制器以实现必要的冗余。
NSX Controller 使用安全套接字层连接连接 ESXi 主机,并通过 SSL API 与 NSX Manager 交互。
NSX 功能特性
NSX-V 和 NSX-T 目标一致:在物理网络之上提供部署虚拟网络的功能。
部分 NSX 功能包括:
- 分布式逻辑路由和交换,以及 NSX Edge 部分列出的其他功能
- 详细监控和统计
- QoS
- API 驱动自动化
- 基于软件的覆盖网络
- 增强的用户界面
然而,两个工具差异巨大,且作为两个不同产品构建。NSX-V 无法与多个 vCenter 配合工作,且强依赖 vSphere。
另一方面,NSX-T 是跨平台解决方案,支持多个 vCenter 实例和不同环境。最新 NSX-T 功能还包括 NSX-V 到 NSX-T 迁移和分布式 IDS/IPS。
请查阅下方对比表和功能详情章节,深入理解 NSX-V 与 NSX-T 的差异。
VMware NSX-V 与 NSX-T 功能对比
| 功能对比 | NSX-V | NSX-T |
|---|---|---|
| 基本功能 | NSX-V 提供丰富功能,如部署重配置、按需虚拟网络的快速预配和销毁。 允许单个虚拟交换机通过 vSphere 分布式交换机连接集群中的多个主机。 | NSX-T 提供敏捷的软件定义基础设施。适合构建云原生应用环境。 为网络和安全运营提供简化性。 内置支持多云、多虚拟机监控程序环境和裸金属工作负载。 |
| 起源 | 2012 年首发,NSX-V 构建于 VMware vSphere 环境之上。 | NSX-T 源自 vSphere 生态系统,但从头构建,旨在解决 NSX-V 未覆盖的用例。 |
| 覆盖范围 | NSX-V 架构针对本地(物理网络)vSphere 部署和单一 vCenter Server 设计。 | NSX-T 扩展覆盖至多虚拟机监控程序、容器、云环境和裸金属服务器。 NSX-T 在微分段方面存在一些限制和缺口。 |
| 虚拟机监控程序支持 | 支持 vSphere 网络虚拟化栈。 | 除 vSphere 栈外,NSX-T 还支持 OpenStack、Docker、KVM、Kubernetes 等。 |
| 迁移 | 不支持 NSX-T 到 NSX-V 迁移。 | NSX-T Manager 内置迁移工具,供用户从 NSX-V 迁移到 NSX-T。 |
| NSX Manager 工作模式 | NSX-V Manager 仅与单个 vCenter Server 配合工作。运行在 Photon OS 上。 | NSX-T Manager 支持同时与多个 vCenter 配合工作。运行在 Ubuntu 操作系统上。 |
| 部署 | 只能作为 ESXi VM 部署。 | NSX-T Manager 作为独立解决方案,可作为 ESXi 或 KVM VM 部署。 |
| 路由 | NSX-V 使用网络边缘安全和网关服务隔离虚拟化网络。 NSX Edge 同时作为逻辑分布式路由器和边缘服务网关安装。 | NSX-T 路由专为云环境和多云用例设计。面向多租户用例和异构环境。 |
| 覆盖封装协议 | NSX-V 使用 VXLAN 封装协议 | NSX-T 使用更先进的 Geneve 协议 |
| 逻辑交换机复制模式 | 单播、多播、混合 | 单播(双层或头节点) |
| 虚拟交换机使用 | vSphere Distributed Switch (VDS) | Open vSwitch (OVS) 或 N-VDS |
| 双层分布式路由 | 不可用 | 可用 |
| ARP 抑制 | 可用 | 可用 |
| 流量检查集成 | 可用 | 不可用 |
| 网络段 IP 地址方案配置 | 手动 | 自动 |
| 内核级分布式防火墙 | 可用 | 可用 |
上表展示了 NSX-V 与 NSX-T 功能对比摘要。继续阅读了解两个解决方案的更多差异细节。
路由
两款 VMware NSX 解决方案均提供超越物理路由器的动态路由能力。然而,NSX-V 与 NSX-T 的路由差异众多。
从根本上说,NSX-T 以云多租户为设计初衷。由于提供商和租户路由器配置需要隔离,NSX-T 引入了多层路由支持:
- 提供商管理员用户的第 0 层逻辑路由。
- 租户管理员用户的第 1 层逻辑路由控制。
NSX-V ESG(边缘服务网关)提供基本 DHCP、NAT、VPN 服务和 DLR(分布式逻辑路由器)以隔离虚拟网络。这样 NSX 让虚拟机通信比传统路由减少网络跳数。但缺乏分层路由和多租户支持使 NSX-V 落后于 NSX-T。
NSX 中的逻辑交换与桥接
NSX-V 和 NSX-T 使用覆盖网络模拟传统 VLAN,通过逻辑交换和桥接提供更简单的网络操作。功能类似物理网络。
NSX-V 将逻辑交换机与 VXLAN 耦合,封装并引导虚拟机流量至物理网络。通过允许物理 VLAN 与逻辑交换机间的第 2 层桥接,NSX-V 扩展了功能池。这包括在无法完全虚拟化时链接物理与虚拟组件。NSX-V 支持多个第 2 层桥接。
与前代类似,NSX-T 使用更先进的封装协议通过逻辑交换提供覆盖功能。NSX-T 的 L2 桥接需要创建专用桥接节点。而 NSX-V 中桥接发生在控制器虚拟机驻留的虚拟机监控程序内核层。
NSX 覆盖封装:VXLAN 对比 Geneve
与其他功能一样,NSX-V 依赖更传统的 VXLAN 封装,而 NSX-T 则不同。Virtual Extensible LAN 允许创建约 1600 万个虚拟网络段,超越 VLAN 及 4094 个可能网络的限制。这个数字帮助大型组织以更轻松的方式分段虚拟网络。
Geneve 代表通用网络虚拟化封装,汇集了包括 VXLAN 和 STT 在内的其他封装协议优点。NSX-T 依靠 Geneve 以高吞吐量和更低资源占用传递虚拟网络标识符信息。Geneve 是灵活协议,意味着它能随着网络演进包含其他元数据。
安全与微分段
NSX-V 和 NSX-T 均允许组织将数据中心分割为逻辑网络安全段,实现工作负载级应用保护。这样您可粒度定义网络安全策略。可围绕 vCenter 对象和主机、虚拟机名称或特征,或使用 IP 地址、端口等对虚拟数据中心分段。
NSX 解决方案使用虚拟机监控程序级分布式防火墙处理所有网络参数和安全策略。可使用 AD 用户和组定义规则,前提是部署了 AD 域控制器 (ADDC)。
然而,NSX-T 提供更多安全功能和更粒度的安全规则应用。尽管如此,所有 NSX 安全功能均为持续自动化构建,以避免手动配置和维护的局限。
部署选项
两个产品的部署过程相当相似,但 NSX-V 和 NSX-T 功能间存在许多差异。以下是部署关键差异:
- NSX-V 与 VMware vSphere 和 vCenter 紧密集成。NSX Manager 实例仅作为 ESXi VM 部署,并必须向 vCenter 注册。相反,NSX-T 可部署在 KVM 或 ESXi VM 上,且不需要 vCenter。此外支持多个 NSX Manager。
- 与 NSX-T 的 Manager 和 Controller 集成在同一虚拟组件中不同,NSX-V Manager 需单独部署 NSX Controller。
- NSX-T 允许部署三个 NSX Controller 集群以增加冗余。
- NSX-V 无法使用标准虚拟交换机,因为它要求部署 vDS。NSX-T 对 KVM 主机使用新的虚拟交换机技术 N-VDS 或 Open vSwitches (OVS)。
NSX 许可
NSX-V 和 NSX-T 许可的好处是 VMware 不分割产品。如果您已有 NSX-V 许可,准备好时即可开始使用 NSX-T。
该解决方案现称为 VMware NSX Data Center,包含以下版本:
- Standard
- Professional
- Advanced
- Enterprise Plus
随着远程办公增加,VMware 还推出了远程办公分支机构版 (ROBO)。
在 NSX-V 与 NSX-T 间选择
NSX-V vs. NSX-T 系统的主要差异在上表和上文章节中显而易见。前者紧密关联 VMware vSphere 生态系统。后者无限制,不绑定特定平台或虚拟机监控程序。
为确定哪个 NSX 选项更适合您,请考量各产品的用例。
选择 NSX-V
以下 NSX-V 用例中,该产品仍是有效选择:
- 无多虚拟机监控程序的本地工作负载。
- 数据中心仅使用 VMware vSphere。
- IT 环境不使用超过一个 vCenter 实例。
- 不需要具有多个 NSX Manager 的高冗余本地基础设施。
选择 NSX-T
凭借众多更新和增强,VMware NSX-T 在几乎所有情况下超越了 NSX-V。NSX-T 用例涵盖:
| 安全 | 自动化 | 多云虚拟网络 | 云原生应用支持 |
|---|---|---|---|
| 关键应用锁定 | 全栈应用快速部署 | 支持多云环境 | 面向微服务和容器化应用的高级网络和安全功能 |
| 单个工作负载保护 | 与其他自动化工具集成 | 快速增长企业的跨站点网络虚拟化 | 容器级安全策略 |
| 逻辑 DMZ 创建 | VM 迁移到其他子网时自动应用安全策略和访问规则 | 单到多数据中心扩展 | 原生容器间第 3 层网络 |
| 用于粒度安全策略的微分段 | 一致且无错误的网络配置和管理 |
结论:VMware NSX 提供强大的网络虚拟化平台
NSX-T 和 NSX-V 均解决了许多虚拟化问题,提供完整功能集,并提供敏捷安全的环境。NSX-V 是原始网络和安全虚拟化平台,称霸多年。随着业务增长,单一本地数据中心的公司减少,云端 IT 环境增多。
这就是 NSX-T 登场的地方。其功能持续扩展和多站点、云支持正使 NSX-V 过时。现在,VMware 将其 NSX 解决方案统称为 VMware NSX Data Center。拥有移动和处理数据所需工具,无论底层物理网络如何,NSX 帮助您适应应用的持续变化。
您的选择取决于哪些 NSX 功能满足业务需求。如果您在寻找 NSX 解决方案,联系我们获取更多信息和 NSX-V 到 NSX-T 迁移支持。继续关注我们的博客,了解更多工具并为您的网络需求找到最佳解决方案。
云计算