


掌握 SOC:网络安全最佳实践、收益与框架全解析
本文您将学到:
- 理解什么是安全运营中心 (SOC),以及主动检测与响应如何防止数据泄露。
- 不可忽视的现代安全运营六大支柱。
- 面向未来网络安全的八大 SOC 最佳实践。包含当前框架模型的概览与对比。
- 发现为何您的组织需要基于高级威胁情报实施安全计划。
- 自建还是外包给托管安全服务商?我们助您决策。
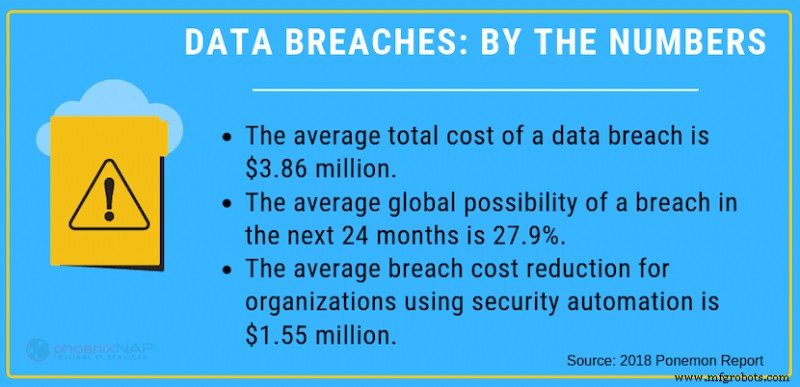
2018 年数据泄露平均总成本达 386 万美元。随着企业对技术依赖加深,网络安全愈发关键。
云安全颇具挑战,尤其对缺乏专职安全团队的中小企业。好消息是,寻求更好安全风险管理方式的公司有一个可行选项——安全运营中心 (SOC)。
本文将深入剖析 SOC 是什么、提供的收益,以及各规模企业如何利用 SOC 实现数据保护。
什么是安全运营中心?
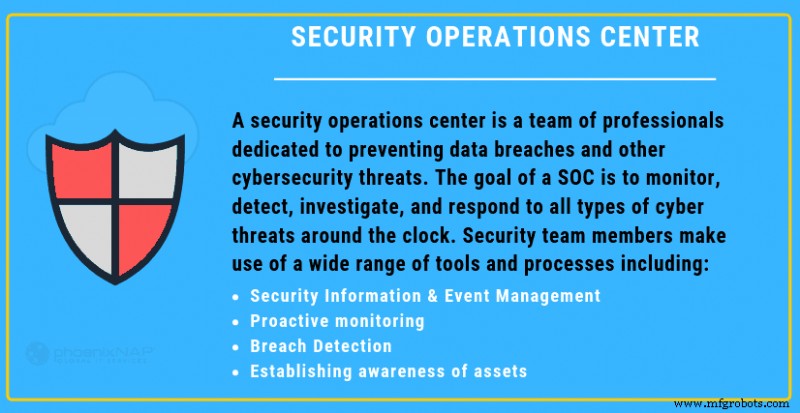
安全运营中心是由致力于防止数据泄露和其他网络安全威胁的网络安全专业人员组成的团队。SOC 目标是全天候监控、检测、调查和响应各类网络威胁。
团队成员使用广泛的技术解决方案和流程。这些包括安全信息与事件管理系统 (SIEM)、防火墙、入侵检测、探针等。SOC 拥有众多工具,持续对网络进行漏洞扫描以发现威胁和弱点,并在其演变为严重问题前加以解决。
可将 SOC 视为专注于安全而非网络维护等其他 IT 任务的 IT 部门。
现代 SOC 运营的六大支柱
企业可选择自建安全运营中心,或外包给提供 SOC 服务的 MSSP(托管安全服务商)。对缺乏资源开发自有检测响应团队的中小企业,外包给 SOC 服务商通常是最具成本效益的选项。
通过安全运营六大支柱,您可制定全面的网络安全方法。
- 建立资产感知 首要目标是资产发现。构成这些资产的工具、技术、硬件和软件因公司而异,团队必须彻底了解可用资产,以识别和预防安全问题。
- 预防性安全监控 网络安全方面,预防永远比响应更有效。SOC 不会等威胁发生再响应,而是全天候监控网络。通过这种方式,可检测恶意活动并在其造成严重损害前预防。
- 记录活动与通信日志 发生安全事件时,SOC 分析师需能回溯网络上的活动和通信,查明问题根源。为此,团队负责对网络上所有活动和通信进行详细日志管理。
- 安全告警分级 安全事件发生时,事件响应团队会对严重性分诊。这使 SOC 能优先关注对业务特别严重或危险的安全告警。
- 持续调整防御 有效网络安全是持续改进过程。为跟上不断变化的网络威胁格局,安全运营中心持续按需调整和修改网络防御。
- 保持合规 2019 年网络安全合规法规和强制防护措施前所未多。除威胁管理外,安全运营中心还须通过确保始终遵循最新安全法规,保护企业免受法律麻烦。
安全运营中心最佳实践
在为组织建设 SOC 时,必须关注网络安全的未来。这能让您制定保障未来的实践。
SOC 最佳实践包括:
拓宽信息安全关注范围
云计算催生大量新的云端流程,也大幅扩展了大多数组织的虚拟基础设施。同时,物联网等其他技术进步日益普及。这意味着组织比以往任何时候都更紧密地连接到云端。但也意味着面临的威胁前所未有。建设 SOC 时,必须持续扩大网络安全范围,以在新流程和技术投入使用时持续保障其安全。
扩大数据摄入
网络安全方面,收集数据往往极具价值。收集安全事件数据使 SOC 能将事件置于适当背景下,也能更好识别问题源头。未来,更加专注于收集更多数据并以有意义方式组织,对 SOC 至关重要。
改进数据分析
收集更多数据只有在能彻底分析并得出结论时才有价值。因此,一项关键 SOC 最佳实践是对可用数据进行更深入、更全面的分析。专注于更好的数据安全分析,将赋能 SOC 团队就网络安全做出更明智决策。
利用安全自动化
网络安全日益自动化。采用 DevSecOps 最佳实践完成繁琐耗时的安全任务,释放团队专注于更关键的任务。随着网络安全自动化持续进步,组织需专注于构建能利用自动化优势的 SOC。
安全运营中心角色与职责
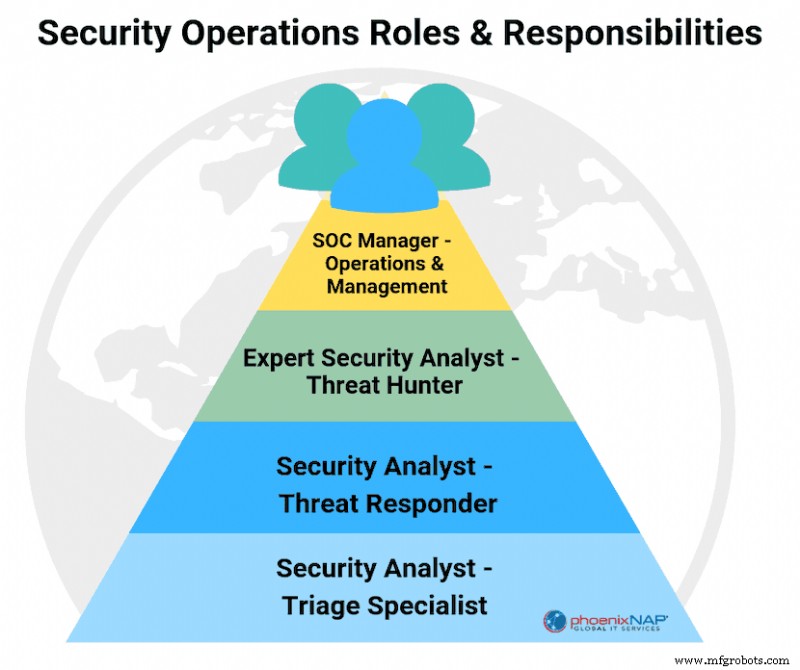
安全运营中心由多名团队成员组成。每位成员职责独特。事件响应团队的具体成员可能不同。安全团队常见职位及其角色职责包括:
- SOC 经理 团队负责人。负责管理团队、制定预算和议程,并向组织高管汇报。
- 安全分析师 负责组织和解读 SOC 报告或审计的安全数据。提供实时风险管理、漏洞评估和安全情报,洞察组织准备状态。
- 取证调查员 事件发生时,负责分析事件以收集数据、证据和行为分析。
- 事件响应员 安全告警触发时首批被通知。负责对告警进行初步评估和威胁评估。
- 合规审计员 负责确保团队执行的所有流程均符合监管标准。
SOC 组织模型
并非所有 SOC 都采用相同组织模型。安全运营中心流程和程序因多种因素而异,包括您独特的安全需求。
安全运营中心组织模型包括:
- 内部 SOC
内部 SOC 是在组织内部工作的安全和 IT 专业人员组成的内部团队。内部成员可分布在其他部门,也可组成专门的安全部门。 - 内部虚拟 SOC
内部虚拟 SOC 由远程工作的兼职安全专业人员组成。团队成员主要负责接到告警时响应安全威胁。 - 共管 SOC
共管 SOC 是与第三方网络安全服务商协作的安全专业人员团队。此组织模型本质上将半专职内部团队与第三方 SOC 服务商结合,采取共管方式应对网络安全。 - 指挥 SOC
指挥 SOC 负责监督和协调组织内的其他 SOC。通常仅存在于拥有多个内部 SOC 的大型组织中。 - 融合 SOC
融合 SOC 旨在监督组织更大 IT 团队的工作。其目标是指导和协助 IT 团队处理安全事务。 - 外包虚拟 SOC
外包虚拟 SOC 由远程工作的团队成员组成。但他们不直接为组织工作,而是第三方服务。外包虚拟 SOC 为没有内部 SOC 团队的组织提供安全服务。
利用 SOC 提供的优势
面对不断变化的安全威胁,安全运营中心提供的安全保障是组织可利用的最有益途径之一。拥有专职信息安全专业人员团队监控您的网络、进行安全威胁检测并强化防御,能在很大程度上保护敏感数据安全。
如果您想了解安全运营中心团队提供的优势及贵组织的可用选项,欢迎立即联系我们。
建议下一篇阅读什么是 SecOps。
云计算