


IPFire vs pfSense:开源防火墙深度对比与选型指南
防火墙设备
作为网络工程师或安全架构师,在IPFire与pfSense两大开源防火墙平台间抉择?两者均基于成熟内核、功能强大、社区活跃,但设计哲学、适用场景、学习曲线差异显著。本文从硬件需求、界面交互、功能广度、性能、配置复杂度、安全策略、代理报表、优劣势六大维度深度对比,助您精准决策。
最低硬件需求对比
现代 x86_64 硬件均可轻松满足,但嵌入式/老旧设备部署时需关注门槛:
现代 PC 硬件轻松满足
| 项目 | IPFire | pfSense (2.7+/CE) |
|---|---|---|
| CPU 架构 | x86_64 / ARM (32/64位) | 仅 x86_64 (amd64),不再支持 32 位 |
| 最低 CPU | 1 GHz 单核 | 500 MHz 双核推荐 (AES-NI 指令集强制要求 2.5+) |
| 内存 | 1 GB (建议 2 GB+) | 1 GB (建议 2-4 GB,ZFS/代理需更大) |
| 存储 | 4 GB (CF/SD/SSD/HDD) | 8 GB 最小 (建议 16 GB+ SSD) |
| 网卡 | ≥2 个物理 NIC (WAN/LAN) | ≥2 个物理 NIC (支持 VLAN 虚拟接口) |
| 安装介质 | USB/ISO/CD/PXE | 可启动 USB (memstick.img) 或光盘 |
| 无线支持 | 原生支持 LTE/DSL/WLAN 客户端/AP 模式 | 支持有限,建议外接 AP |
CPU 处理器
可启动 USB 安装盘
核心维度深度对比
用户界面 (WebGUI) 体验
- IPFire:色彩区域化设计 (绿=内网 LAN、蓝=无线 DMZ、橙=DMZ、红=外网 WAN),直观的拓扑可视化。菜单扁平、向导式配置,新手 10 分钟上手基础防火墙/端口映射/VPN。插件通过 Pakfire 包管理器安装 (类似 apt)。
- pfSense:功能极其丰富的传统表单式界面,下拉菜单层级深、选项密集。学习曲线陡峭,但掌握后可精细控制每个规则细节 (高级 NAT、多 WAN 负载均衡、策略路由、限速队列、CARP 高可用等)。包管理器基于 FreeBSD pkg。
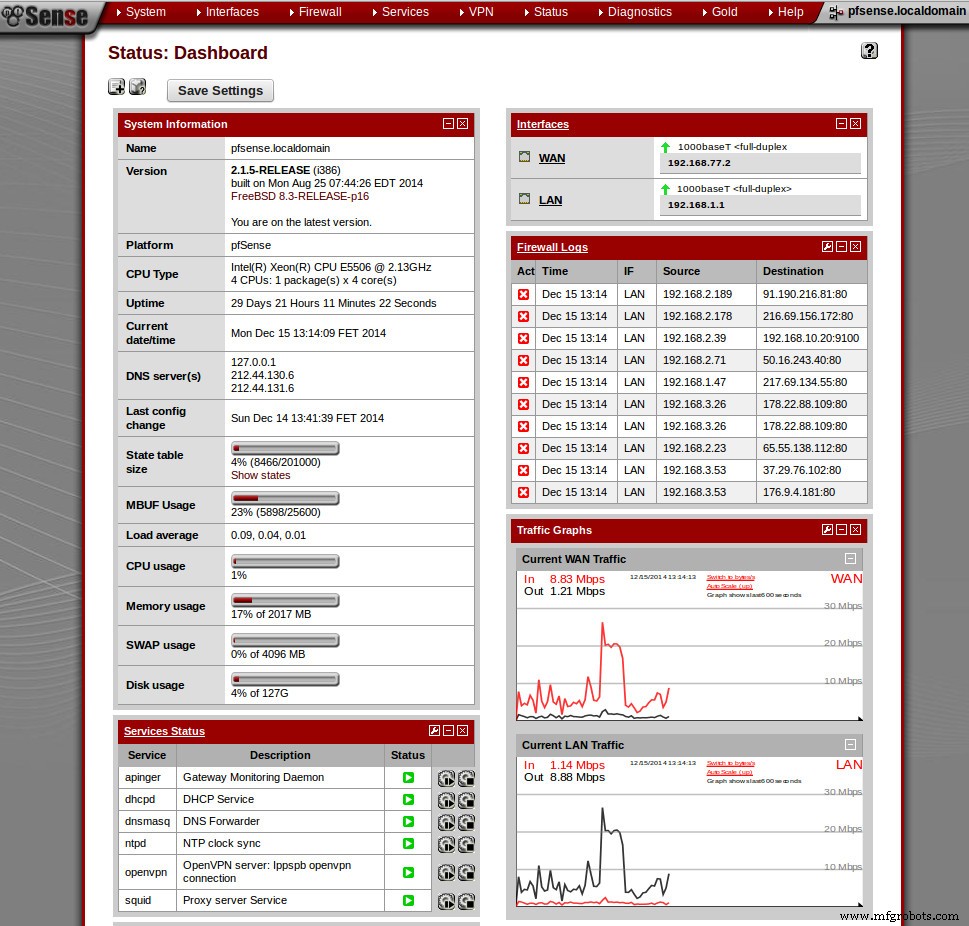
pfSense WebGUI 界面
功能广度与生态
| 功能域 | IPFire | pfSense |
|---|---|---|
| 状态防火墙/NAT | 核心强项,规则简洁 | 核心强项,支持极复杂规则集 |
| VPN (IPsec/OpenVPN/WireGuard) | 全支持,Web 向导配置简单 | 全支持,配置项极细粒度 |
| 入侵检测/防御 (IDS/IPS) | 内置 Suricata/Snort,GUI 集成好 | Snort/Suricata 包,需手动调优规则集 |
| Web 代理/内容过滤 | Squid + Guardian (URL 过滤),报表丰富 | Squid + SquidGuard/Lightsquid,配置复杂 |
| 多 WAN / SD-WAN | 基础负载均衡/故障切换 | 高级策略路由、GSB、VPN 绑定、动态网关优先级 |
| 高可用 (HA/CARP) | 实验性支持 | 成熟 CARP/pfsync/XMLRPC 同步,企业级生产就绪 |
| 流量整形/QoS | 基础 HFSC/HTB 队列 | ALTQ/HFSC/FAIRQ/CBQ 多算法,精细带宽控制 |
| 报表/可视化 | 内置 RRD 图表、SARG 代理报表 | RRD + Grafana/Telegraf/InfluxDB 外挂生态丰富 |
| 插件生态 | Pakfire 官方仓库 (~100+) | Package 系统 (~100+),可安装任意 FreeBSD 软件 |
| API/自动化 | REST API (实验性) | RESTful API 完善,支持 Terraform/Ansible/脚本自动化 |
性能表现 (30+ 设备并发测试)
- 常规转发/NAT/防火墙规则匹配:两者吞吐率接近线速 (受限于 NIC/CPU),差异 <5%。
- 开启 Squid 透明代理 + Suricata IPS:pfSense 出现明显 CPU 内存尖峰 (FreeBSD 网络栈锁竞争),IPFire (Linux 内核) 相对平稳。
- 硬件加速 (AES-NI, QAT, DPDK) 两者均支持,pfSense 2.7+ 对 DPDK/VPP 集成更深。
配置复杂度与定制化
- IPFire:“约定优于配置”,预设安全策略合理,修改少量参数即可生产部署。颜色区域模型降低认知负荷。适合中小企业、分支机构、家庭实验室、偏好 Linux 生态的运维。
- pfSense:“配置即代码”,万物可配、万物可脚本化。FreeBSD 底层带来 ZFS、Boot Environments (BE) 回滚、Jail 容器化服务等高级特性。适合运营商级、数据中心、MSSP、需要深度定制/自动化运维的团队。
安全策略与部署模型
网络安全防护
- 两者均默认拒绝入站、允许出站,内置反欺骗、反扫描、SYN Flood 防护。
- IPFire:区域安全策略 (Zone-based) 天然隔离 LAN/DMZ/WLAN,跨区规则显式定义,审计清晰。
- pfSense:基于接口的规则集,配合浮动规则、别名、标签实现等效甚至更细粒度控制,但需更强规划能力。
- 代理与日志:IPFire 自带代理日志查看器,pfSense 需配置 Lightsquid/Sarg 或外挂 ELK/Grafana。
优劣势总结速查
IPFire — 专注安全的 Linux 发行版
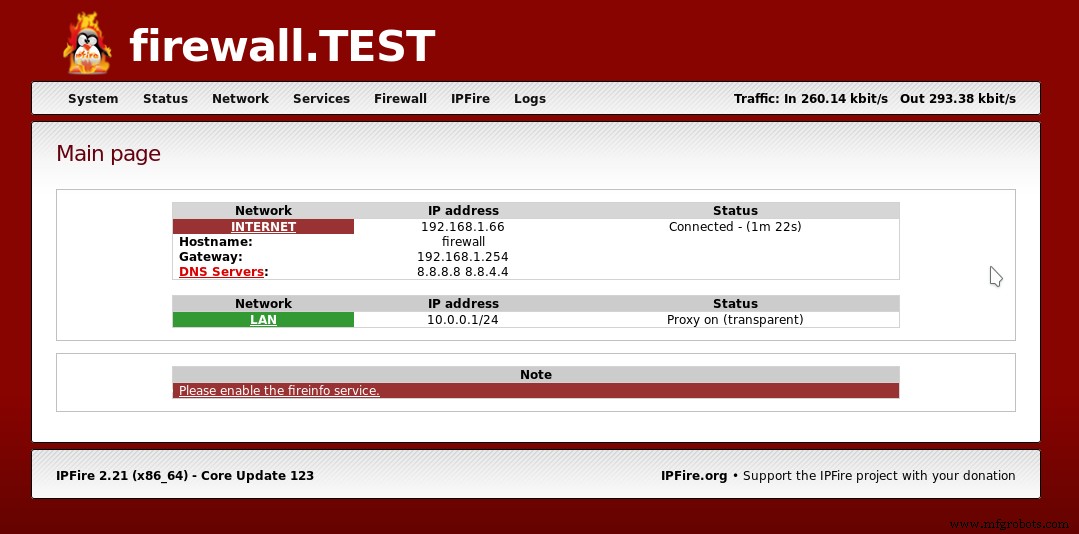
IPFire Web 界面
Linux 内核生态
优势:
- Linux 内核,驱动支持广 (含最新 WiFi/4G/5G 模块、NVMe、USB 外设)
- 区域颜色模型直观,配置门槛低,文档清晰
- 安全更新频繁 (内核/软件包滚动更新),专注防御纵深
- 原生支持无线 AP/客户端、LTE/DSL 拨号、VLAN、QoS
- Pakfire 包管理器依赖解决稳健
- 社区友好,德/英双语文档完善
劣势:
- 高级路由/策略路由/多 WAN/HA 功能弱于 pfSense
- 插件生态规模较小
- 无成熟 CARP 高可用,非企业级核心网首选
- ARM 设备支持虽有但非主流测试重点
pfSense — 功能最全的 FreeBSD 网关平台
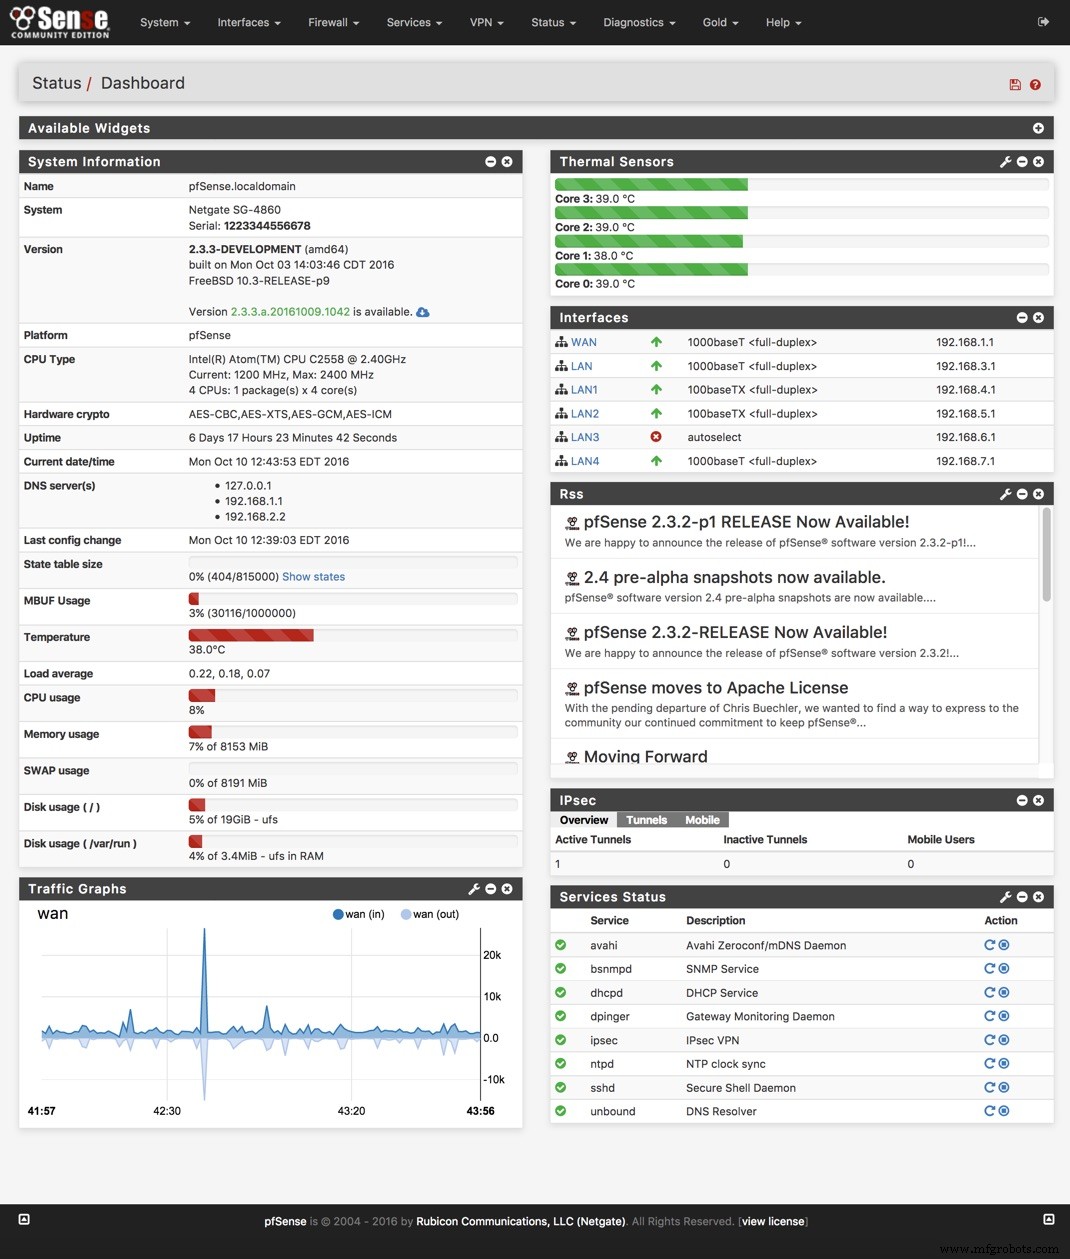
pfSense 仪表盘
优势:
- 功能最全面的开源网关:防火墙/路由/VPN/IDS/IPS/代理/HA/QoS/多 WAN/服务器负载均衡/ACME 证书自动化/网络唤醒/动态 DNS/NetFlow/IPFIX...
- FreeBSD ZFS + Boot Environments:升级失败秒级回滚,数据完整性强
- 成熟 CARP/pfsync HA,双机热备零丢包切换
- REST API + Terraform/Ansible Provider,基础设施即代码 (IaC) 原生支持
- 云备份/恢复 (Nextcloud/AWS S3/Google Drive) 一键配置
- 庞大社区、官方 Netgate 专业支持、培训认证体系
劣势:
- 界面复杂、术语专业、新手易迷失
- FreeBSD 硬件兼容性窄于 Linux (新 WiFi/显卡/外设驱动滞后)
- 配置变更需 Apply Changes 两阶段提交,误操作风险较高
- 代理/IDS 并发高负载下 CPU 调度抖动明显
- 2.7+ 强制 AES-NI,淘汰老旧 32 位/无 AES-NI 硬件
常见问题 FAQ
IPFire 好用吗?
非常好用,尤其适合“要一个安全、稳定、易维护的网关/防火墙”场景。默认策略安全、更新激进、界面直观,是中小企业、家庭实验室、分支机构的首选。
OPNsense vs pfSense 谁更强?
- OPNsense 分支自 pfSense + m0n0wall (2015),基于 HardenedBSD (FreeBSD 加固版)。
- OPNsense:UI 现代化 (MVC 框架)、发布节奏快 (半年一版)、功能激进 (如内置 Zenarmor/Wazuh/OSSEC、MVC API 优先)。
- pfSense:更稳健保守、企业级 HA 成熟度更高、Netgate 官方硬件/支持、文档/社区规模更大。
- 建议:新项目倾向 OPNsense (现代化开发体验);存量生产环境迁移成本高则留 pfSense。
OPNsense 基于 pfSense 吗?
是的。OPNsense 最初是 pfSense 的分支,保留了 pfSense 与 m0n0wall 的核心架构,后重构为 HardenedBSD 基础、MVC 架构 WebGUI、插件化框架,已形成独立演进路线。
最终选型建议
安全应用场景
选择 IPFire,如果:
- 核心需求是“安全网关/防火墙”,追求开箱即用的安全基线
- 团队熟悉 Linux,偏好 apt/yum/dnf 生态、systemd 服务管理
- 硬件为 ARM SBC (树莓派 4、NanoPi R4S/R5S、Banana Pi) 或老旧 x86
- 需要原生 4G/5G/WiFi AP 功能集成在盒子里
- 不需要复杂多 WAN 策略路由、CARP HA、大规模自动化编排
选择 pfSense (或 OPNsense),如果:
- 需要企业级功能全集:多 WAN SD-WAN、CARP HA、高级 QoS、策略路由、服务器负载均衡
- 运维流程要求 IaC (Terraform/Ansible)、API 驱动、GitOps 配置版本控制
- 部署于 x86_64 服务器/工控机/Netgate 官方硬件,追求 ZFS/BE 可靠性
- 团队具备 FreeBSD/网络协议栈深度排错能力
- 作为 MSSP/运营商/数据中心边界网关、多租户隔离网关
无论选择哪款,改变默认密码、启用 HTTPS 管理、限制管理口访问源 IP、定期备份配置、订阅安全公告** 是通用最佳实践。如需架构评审、规则集审计、性能调优或迁移方案支持,欢迎联系我们。
工业技术