


雾计算核心安全实践
数年来,思科倡导雾计算作为可扩展、可靠、高性价比物联网架构基石。将思科IOx集成至工业物联网方案,连接设备产生的数据可在边缘路由器与交换机上直接过滤、分析、执行。这种本地处理在整个雾生态系统引入新安全挑战,从单个IIoT设备到生产环境中可能部署的数千雾节点均须应对。
雾计算安全非单一功能或协议——而是分层架构,需坚实基础,如建稳固房屋。结合思科IOS网络服务最佳实践与思科IOx安全,贯穿雾部署各阶段(见图1),组织可建立韧性安全态势。
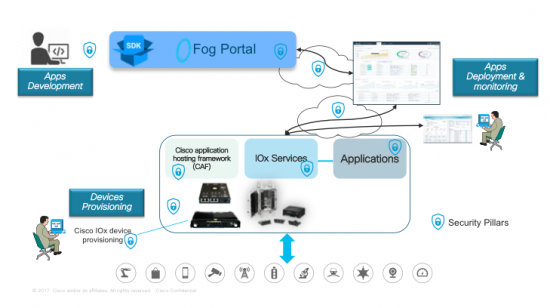
以下四大安全支柱助IT与运营管理者保障雾环境数据完整性。
思科IOx安全支柱
 访问控制
雾中部署与管理应用需基于角色的认证,分离网络管理与应用管理。
- 应用管理员通过雾总监或IOx本地管理器认证(如应用安装、升级、启停、验证、监控)。企业Radius服务器强制登录限制阻断未授权访问。
- 特权IOS网络管理员基于角色执行设备供置、接口配置、故障排查,而非依赖登录凭证或物理位置。
 完整性
除[硬化]讨论的硬件软件加固,雾计算要求额外保障保护IOx平台:
- 数字签名Guest-OS镜像,由思科ACT2芯片组信任锚模块(TAM)保护,验证OS完整性。
- 应用隔离——无论Docker容器、PaaS、Linux容器或虚拟机(仅CGR 1000计算模块)——保护资源免受干扰。
- 签名应用包使用信任锚RSA私钥(PEM)与x509客户端证书(PEM)确认来源身份。所有IOx工具(IOxclient、IOx本地管理器、雾总监)强制安装签名应用防范流氓代码。
- OAuth API提供委托访问,认证用户而不向应用暴露凭证。
- PAM允许开发者通过高层API集成多种底层认证方案。
 数据机密性与隐私
雾节点常在嵌入式闪存或mSATA SSD(如IR829M)本地存储数据。近期IOx版本引入安全存储服务(SSS)安全存储证书、密钥、用户数据。应用通过REST API访问SSS,实现应用级加密。Linux安全机制如Cgroups、SMACK、SELinux、命名空间提供额外保护层。
控制命令(启停、安装卸载)亦须保密。SSL/TLS保护雾设备与管理服务间流量(含文件传输)。互补思科IOS配置——IPsec VPN、VRF、VLAN——进一步隔离数据流量。
威胁检测与缓解
分布式流量分析是雾计算核心特性。合作伙伴如[Sentryo]利用IE 4000系列端口镜像或IR800系列IP流量导出,部署分析代理监控IOx设备流量流。
运营管理者需检测异常应用行为、采集指标用于分析与容量规划。IOx本地管理器与雾总监工具/API剖析应用资源消耗,DNA-C、IoT FND、Kinetic GMM自动化跨数千IOx设备的供置与策略执行。
分享您的安全挑战——莅临思科Live奥兰多解决方案世界与IOx Devnet专区,6月10-14日探讨如何保障雾部署安全。
物联网技术