


以流程挖掘强化数据隐私:战略方法
快想:您每周甚至每天分享多少次个人信息?考虑在各网站提交邮箱、其他地方录入个人信息的频次,会发现远超想象。
如今,在线数字安全与夜晚锁门同等重要,意味着所有公司必须竭力改善网络安全工作。
新法规,聚焦网络安全新焦点
许多政府与行业正制定新法律法规保护公民消费者数据。例如欧盟推出通用数据保护条例(GDPR),为欧盟公民建立更好数据隐私控制。面对潜在巨额罚款,全球各规模企业被迫制定新策略遵循 GDPR 隐私要求。
这种网络安全聚焦导致当前局面:几乎任何新软件实施都需从安全视角彻底评估。防止数据泄露与机密客户、员工、企业数据丢失显然是头等大事。虽有众多专业网络安全解决方案与利基应用,但确保企业系统与业务流程管理(BPM)解决方案(如流程挖掘)安全至关重要。
本文将介绍流程挖掘概念,并深入探讨启动流程挖掘举措时需考虑的安全方面。
什么是流程挖掘?
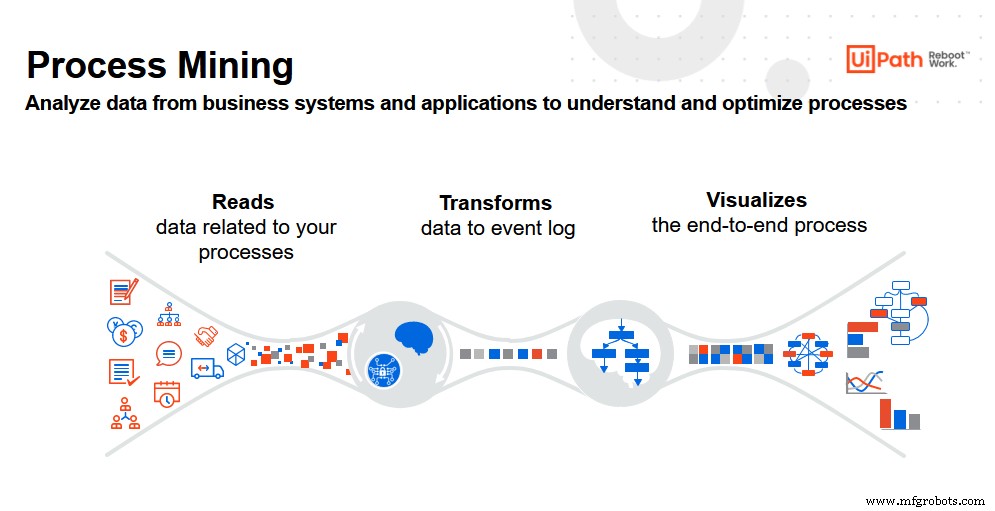
流程挖掘是创新技术,让用户基于公司数字活动构建可靠可视化流程。例如,员工与软件机器人与企业 IT 系统交互时,活动被系统捕获。流程挖掘将数据转化为事件日志,再创建端到端流程新可视化。
通过流程挖掘工具审视任一流程,用户获得全新视角与宝贵洞察。结果?用户获改进现有流程、赋能更好决策所需洞察。更具体说,企业现可用流程挖掘提升内部效率、降低复杂性。两者是定位组织改进网络安全方法的关键第一步。
也值得一提:流程挖掘常由第三方提供,过程通常获取公司信息,因此选用安全产品与流程的提供商至关重要。
团队还应全程保护敏感信息——甚至在不明显区域。例如流程挖掘工具能显示员工工作所有细节,若某员工表现不佳,该数据应加密。这样仅员工经理可见,可与员工合作改进结果。
隐私设计原则
尝试用流程挖掘增强网络安全(或任何流程)前,用户必须先思考透明度需求、如何最优优化工作流与其他结果。更具体说,必须考量:
所需数据
如何提取数据
如何确保数据在流程每步受保护并满足合规要求
因流程挖掘工具处理企业信息,难以控制所有利益相关者隐私。考虑到企业数据含员工与消费者个人可识别信息(PII)——姓名、地址、部门、用户 ID 等,挑战尤甚。
隐私设计原则聚焦在提供透明数据与保护利益相关者隐私间取得平衡。此工程方法鼓励技术提供商将隐私置于一切之前。因此任何隐私设计方法应以主动、预防方式对待隐私,优先于任何其他工作流、流程或能力考量。
流程挖掘中的隐私决策考量
为确保新流程不冲突个人数据策略、符合要求,有几点考量:
原始数据访问:首步,审慎考虑整体数据提取过程,无论来自公司 IT 系统或数据仓库。流程挖掘实施团队需访问企业数据,以提取最重要分析内容。因此公司选择授予进一步分析的数据访问权很重要,此步也能加速简化整体实施。
选择正确策略:过滤、假名化或匿名化数据。之后挖掘团队处理原始数据转换。将信息转为综合术语、开发适合流程挖掘的格式。最终数据转为仪表盘供团队决定聚焦功能。
此处有三种处理个人信息选择:过滤、匿名化或假名化。
过滤:有时公司需追踪特定流程分析不需要的信息。团队建议直接移除。若数据敏感且不影响业务分析结果,可删除,因焦点应在有效相关数据上。
假名化:处理敏感数据最常用方式。简单说,加密信息使用户无法关联真实数据——特定姓名、地址或其他 PII 数据。
此情况下,团队可在可能处用假名信息替换 PII 数据。例如公司不想让分析师看到执行流程任务的员工姓名。团队可用数字替换姓名。仅特定用户能访问“翻译表”识别真实姓名。
匿名化:与假名化程序近似,团队选择用唯一假名替换 PII 数据。但无翻译表。因此原始数据安全,因无法重新识别。但无翻译表。这样未授权用户无法用可用数据识别个人机密信息。
一考量:匿名化数据可能使流程分析复杂化,尤其公司过度保护数据导致最终洞察不再有用时。
最终数据访问
数据就绪并视为“最终”时,需考虑新语境下如何访问。流程挖掘团队应定义有权访问仪表盘、流程图、报表等信息的业务用户。
正确流程挖掘工具(如 UiPath Process Mining)提供有价值自助工具,给 IT 团队访问权同时将所有权控制权留给业务用户。两群体可独立朝共同目标努力:获取现有流程新洞察。
有兴趣深入了解流程挖掘?观看 UiPath Process Mining 视频或下载白皮书《以端到端流程理解与监控加速 RPA》。
自动化控制系统