


每位联网员工必知的网络安全核心要义
网络攻击可随时、任何规模、通过任何联网设备发动。网络泄露持续时间越长,数据、时间、金钱损失越大。
单次网络攻击足以摧毁供应链。供应链各环节凭证有效性直接影响业务每个部分。
据《网络安全泄露调查:2020》,46%企业过去一年识别出泄露或攻击。最常见攻击为钓鱼攻击——员工收到引导至欺诈网站的邮件。
"其次是冒充攻击,再次是病毒或其他恶意软件。" 调查称。"贯穿系列调查的一致教训是员工警惕性的重要性,因绝大多数识别出的泄露与攻击均来自上述类型。"
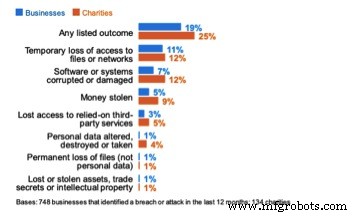
对作为供应链一环的小企业,报告明确了所有网络访问者具备网络安全知识的重要性,每人均可成为攻击者可行目标。攻击影响可见下图(源自报告)。
钓鱼攻击是社会工程学攻击:威胁行为者伪装可信实体。邮件、电话、短信接收者因信任对方而被误导提供敏感信息。
常见手法:诱导点击恶意链接,进而植入恶意软件、勒索软件,或窃取密码、信用卡详情等敏感个人数据。
近期最复杂的钓鱼活动来自冒充美国疾控中心(CDC)和世界卫生组织(WHO)代表的个人。
调查显示人工检测攻击增加70%——而非技术。技术能发现明显异常,但找的是事实而非意图。研究显示技术拦截约99.9%钓鱼与含病毒邮件。但漏网之鱼往往从技术视角看不出错。登录欺诈网站的邀请显得合法。唯有人阅读消息与网站上下文才能识别威胁。
技术支援在路上:人工智能与政府主动防御行动。目前仍靠我们用户识别威胁。故全员教育至关重要。
供应链各伙伴相互依赖,网络安全尤甚。你不想成第一个中病毒者,继而感染整个链条与合作伙伴,最终波及客户。
所有企业必须践行良好网络安全流程防止扩散。方能确保自顶向下安全,抵御类似2017年M.E.Doc软件黑客事件。
全员应知钓鱼攻击显性特征、向谁上报潜在安全问题、任何异常或超常规请求(尤伴随紧迫感时)。员工应采取五步防范:
- 创建长且唯一密码(12字符以上)
- 尽可能启用双因子认证
- 学习钓鱼攻击显性特征
- 切勿向意外来电者共享敏感信息。从其他来源(如发票、官网)核实联系方式并回拨
- 复核任何异常事项,特别是要求偏离常规流程时
全体员工遵循网络安全流程、时刻警惕(尤对联网个人设备),成功攻击概率降70%。
教育是守护企业安全的关键。技术只能助力有限。终究归结为员工对安全与潜在威胁担责、知晓正确应对之道。此能力仅源于教育与对协调战略流程的投入,以确保强健网络安全。
Colin Robbins是Nexor安全咨询总监。
工业技术