


制造业网络安全自测:基于NIST框架的权威评估工具
无论制造商还是其他行业,认清网络攻击威胁、掌握预防之道至关重要。网络犯罪分子利用的漏洞可导致运营瘫痪,企业需投入巨资强化安全、重获客户信任。
制造商常面临的挑战:不清楚自身究竟有多脆弱。你是否想过如何评估公司脆弱性?若能清晰定位企业在网络安全需求上的短板,该多好。
好消息是:这比想象中简单。你可以使用MEP国家网络™网络安全评估工具,自测企业面临的网络风险等级。
网络安全评估工具全流程解析
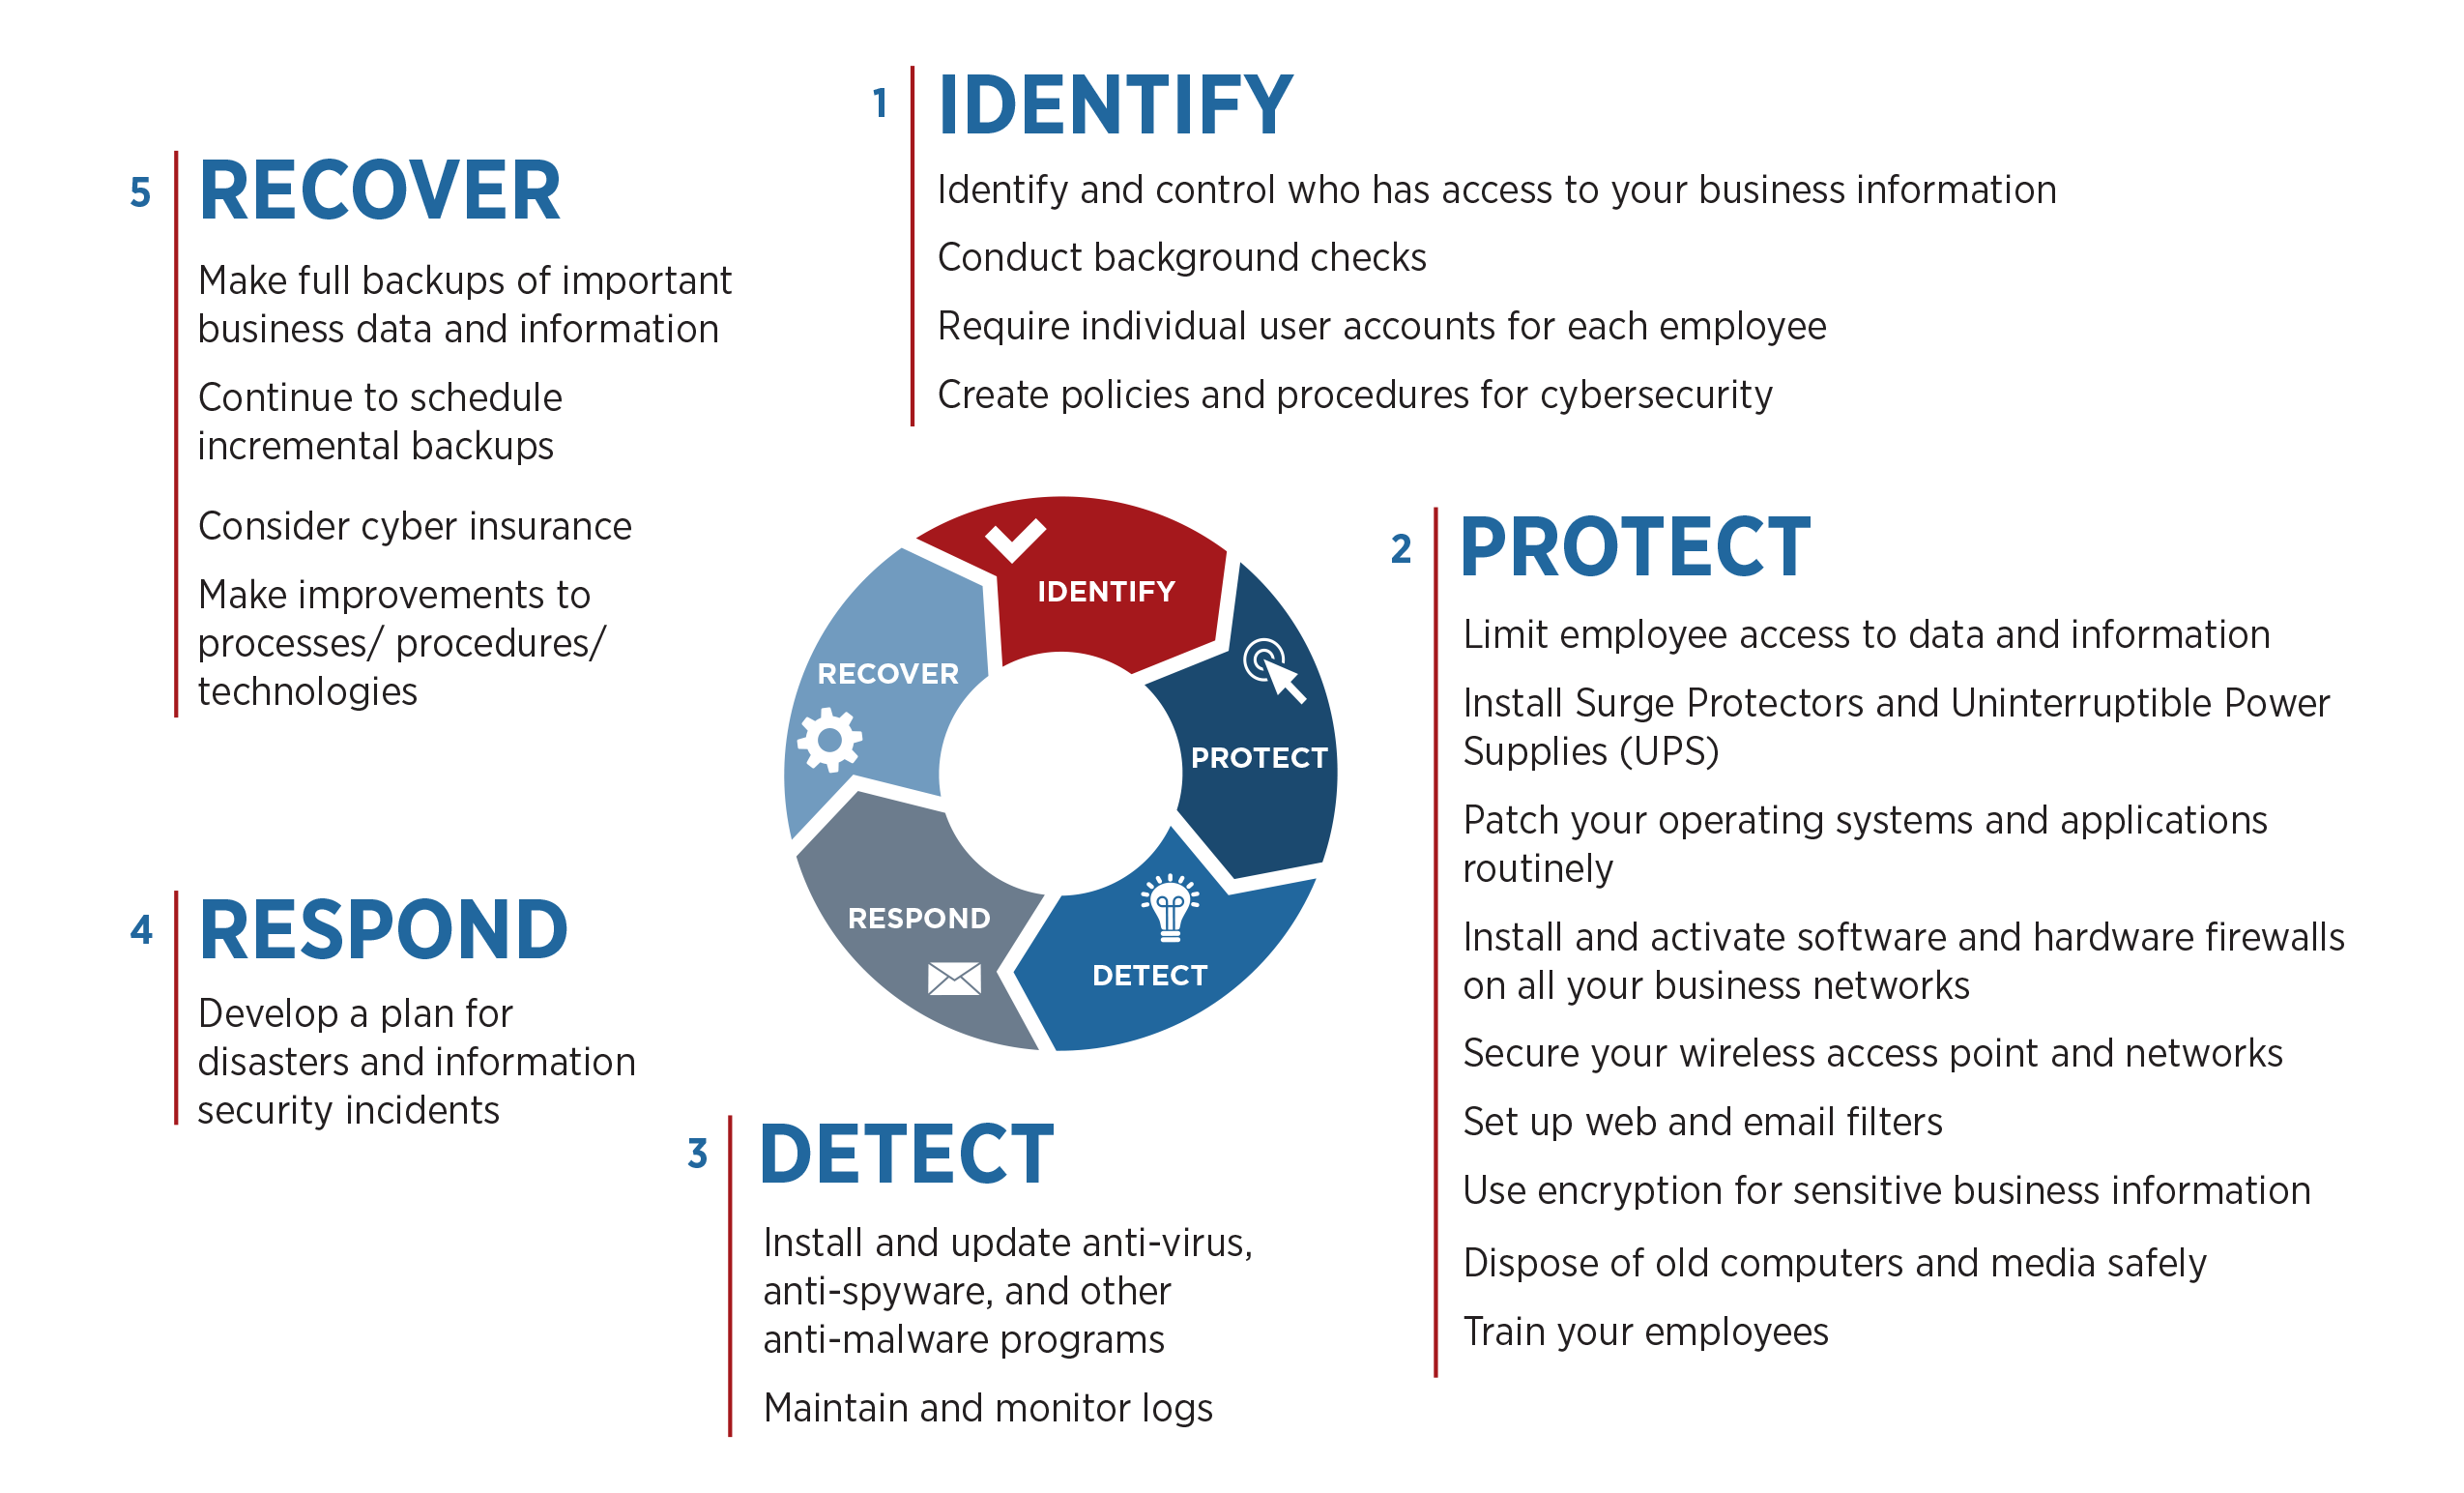
美国国家标准与技术研究院(NIST)发布的五大核心职能网络安全框架,已成制造业及多行业标准。MEP自测工具即基于此框架,遵循识别、保护、检测、响应、恢复五大类别。
识别
填写公司基本信息(含所在州)后即可开始评估。请注意:NIST和MEP国家网络仅保留公司位置信息,不记录各步骤得分。建议自行记录分数,以便复测追踪进度。
首部考察现有架构与实践,识别公司面临的网络威胁。涵盖主题:
- 是否梳理机密数据及其存储设备
- 员工钓鱼邮件培训及敏感数据访问权限
- 存储敏感信息的设备是否更新、剔除非必要业务应用
- 对网络安全法律法规要求的理解
- 组织风险容忍度的界定与表达
- 是否从内外部渠道共享/接收威胁漏洞情报
- 密码管理策略
- 密码强度与复杂度
- 密码更换频率
答案选项直观,多为“是/否”或简短回答。
保护
进入NIST框架“保护”类别,考察系统防护。需回答:
- 自动超时设置
- 防火墙部署
- 数据保留与销毁策略
- 员工网络安全培训频次
- 远程访问公司数据权限
- 物理资产访问管理
- 数据加密
- 灾难恢复策略
- 物理资产管理与防护
- 人力资源部门是否协助网安实践(如离职即锁账号)
检测
评估检测恶意威胁的能力。问题涉及:
- 设备安装杀毒/反恶意软件情况
- 恶意软件检查频率
- 网络安全事件监控机制
- 是否追踪网络安全事件并关联日志文件
响应
考察检测到威胁/事件后的行动准备度。主题包括:
- 组织内角色职责分工及执行熟悉度
- 事件响应计划细节
- 过往事件后是否整改防复发
- 是否指定人员/团队管控网安事件、溯源定位
- 是否有客户敏感信息泄露通知预案
恢复
涵盖事件后业务恢复实践:
- 数据备份频率
- 是否掌握恢复协作方联系方式(执法、ISP、公关、网络犯罪专业律师)
- 恢复计划是否包含员工行动步骤以恢复常态
- 是否有专人负责恢复管理
- 恢复策略是否融合经验教训、随技术/计划变更更新
- 是否购买网络安全保险
完成“恢复”部分后,工具推荐资源并生成得分。
本地MEP中心如何助力制造业网络安全
若自测暴露网络安全策略短板,或NIST框架某领域薄弱,本地MEP中心将助力降低制造业务风险。自测完成后提供的资源含MEP中心交互地图链接,可按州/位置查找最近中心。
记住:改变始于认知问题。用MEP国家网络网络安全评估工具武装认知,立即行动!
工业技术