


整合遗留系统,实现无缝数字化转型
数字化转型(DX)承诺通过大数据带来竞争力提升、流程优化、盈利能力增强,并改善员工与客户关系。在21世纪数据导向环境中,数据收集至关重要,需要灵活、互联的组件。企业将需要具备专业技能的人才来实施和优化这一切。此外,每家公司都必须结合其独特的DX计划和现有IT环境工作。
遗留组件可能限制DX工作
DX工作通常分三阶段:数字化(从模拟向数字数据过渡)、数字化处理(处理和分析数字数据)、数字化转型(在数字化基础上优化业务)。
第一阶段数字化可能受遗留组件依赖影响,特别是在工业控制系统(ICS)环境中。为推进DX而将信息数字化的需求,可能在IT和运营技术(OT)资产间制造诸多挑战。例如:
- 组织可能找不到具备维护或修改遗留系统组件专业知识的人员。
- 遗留组件不支持最新通信技术(如传输层安全TLS 1.3或服务器消息块SMB 3),导致与云服务和其他系统集成困难。
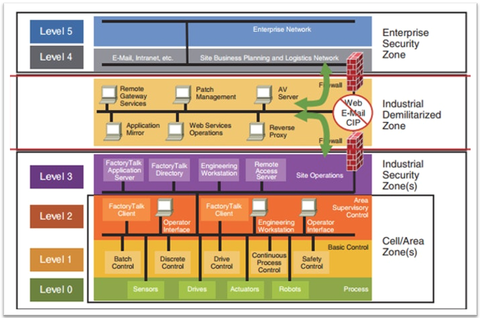
- 部署智能设备(即物联网IoT或工业物联网IIoT)可能受遗留网络分段限制(如图1所示的计算机集成制造普渡模型),该模型将ICS组件与企业环境和互联网隔离,以减少病毒和恶意行为体带来的风险。
遗留系统下DX的现实
为何不升级所有设备以实现DX收益?原因诸多。缺乏规划和决策DX的实用指引。财务资源和支持升级组件的人员可能短缺。ICS环境中,验证升级设备安全性困难,另一障碍是人们对遗留组件的信任度难以匹配。
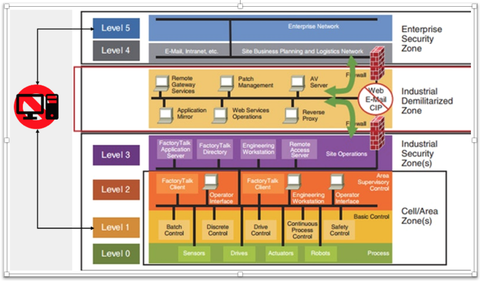
试图用遗留组件满足公司DX优先级,可能导致影响安全、可用性和网络安全的混合实施。例如,创建连接遗留组件与数据收集基础设施或云服务的桥接或多宿主系统(见图2),虽可解决连接和数据共享问题,但可能抵消网络隔离和通信控制为保护遗留组件建立的防护。
在不影响运营能力或安全前提下连接遗留组件以支持DX数据收集,需要周密规划。某些情况下,混合方法可行:设备向普渡模型第2、3层的本地系统(如数据历史服务器或边缘系统)发送数据。
这允许访问经批准的数据流,而无需直接连接敏感OT组件或网络。总体而言,在保护人员、流程和技术的同时寻找实现DX目标的最安全方法并非易事,需要IT和OT员工协作。
DX的网络安全考量
环境变更必须同时考虑网络安全和DX目标,以最小化组织风险。NIST SP 800-37 Rev. 2《信息系统和组织风险管理框架:安全和隐私的系统生命周期方法》为建立组织风险管理方法提供指引。关键方面是拥有网络安全计划。我常听到的一个误解是网络安全是IT问题或技术问题。虽愿如此,现实是网络安全贯穿整个组织。NIST《改善关键基础设施网络安全框架》和NISTIR 8183 Rev. 1《网络安全框架1.1版制造业概况》是指导组织有条理、一致地应对挑战、定义和实施网络安全计划的指南。建立网络安全和风险管理计划后,组织可评估环境变更,验证其满足DX目标的同时最小化网络安全风险。风险始终存在,关键是组织找到平衡点,在满足组织、法规和网络安全要求的同时将风险最小化。
如前所述,遗留组件增加DX和网络安全实施复杂性。强烈建议在可能时进行周密规划和测试。基于NISTIR 8183,NIST还发布了《网络安全框架制造业概况低影响级示例实施指南》,基于NIST SP 800-82 Rev. 2《工业控制系统(ICS)安全指南》中的指导建议,提供更定量的方法来确定实施常见网络安全控制时对ICS环境的性能影响。
MEP国家网络™助您规划和实施DX
实现DX目标需要更多互联互通支持快速准确数据收集,各公司方法取决于环境内遗留组件类型。虽升级遗留组件理想,但现实是许多企业需用现有技术支撑DX。规划时,组织应仔细平衡如何与现有流程和设备集成,同时保护人员、数据和设备。
实施DX可能令人望而生畏,但通过周密规划、公司IT和OT员工协作、利用NIST出版物和MEP国家网络等宝贵资源,是可控的。
MEP国家网络可通过战略规划帮助公司找到正确平衡,并为DX投资提供指导。联系您所在州的MEP中心,了解全国及波多黎各提供的服务。
工业技术